当前位置:首页>排行榜>AI安全指标: 从技术评测到治理合规

AI安全指标: 从技术评测到治理合规

  • 更新时间 2026-11-10 09:05:03
AI安全指标: 从技术评测到治理合规

< AI SAFETY METRICS & GOVERNANCE >

AI安全指标:从技术评测到治理合规

主讲人 :张云勇

大家好!

我们常说,不能度量,就无法管理。对于人工智能安全而言,这句话尤其重要。今天,我想和大家聊一个看似技术、实则关乎每个人切身利益的话题——AI安全到底看哪些指标?我们怎么判断一个AI系统是安全的、可信的、可控的?

过去,我们评价一个AI,可能只看它准不准、快不快、聪明不聪明。但今天,当AI开始写代码、调工具、做决策,甚至自主执行任务时,我们必须换一套语言。这套语言,就是AI安全指标。

技术评测指标:第一道防线

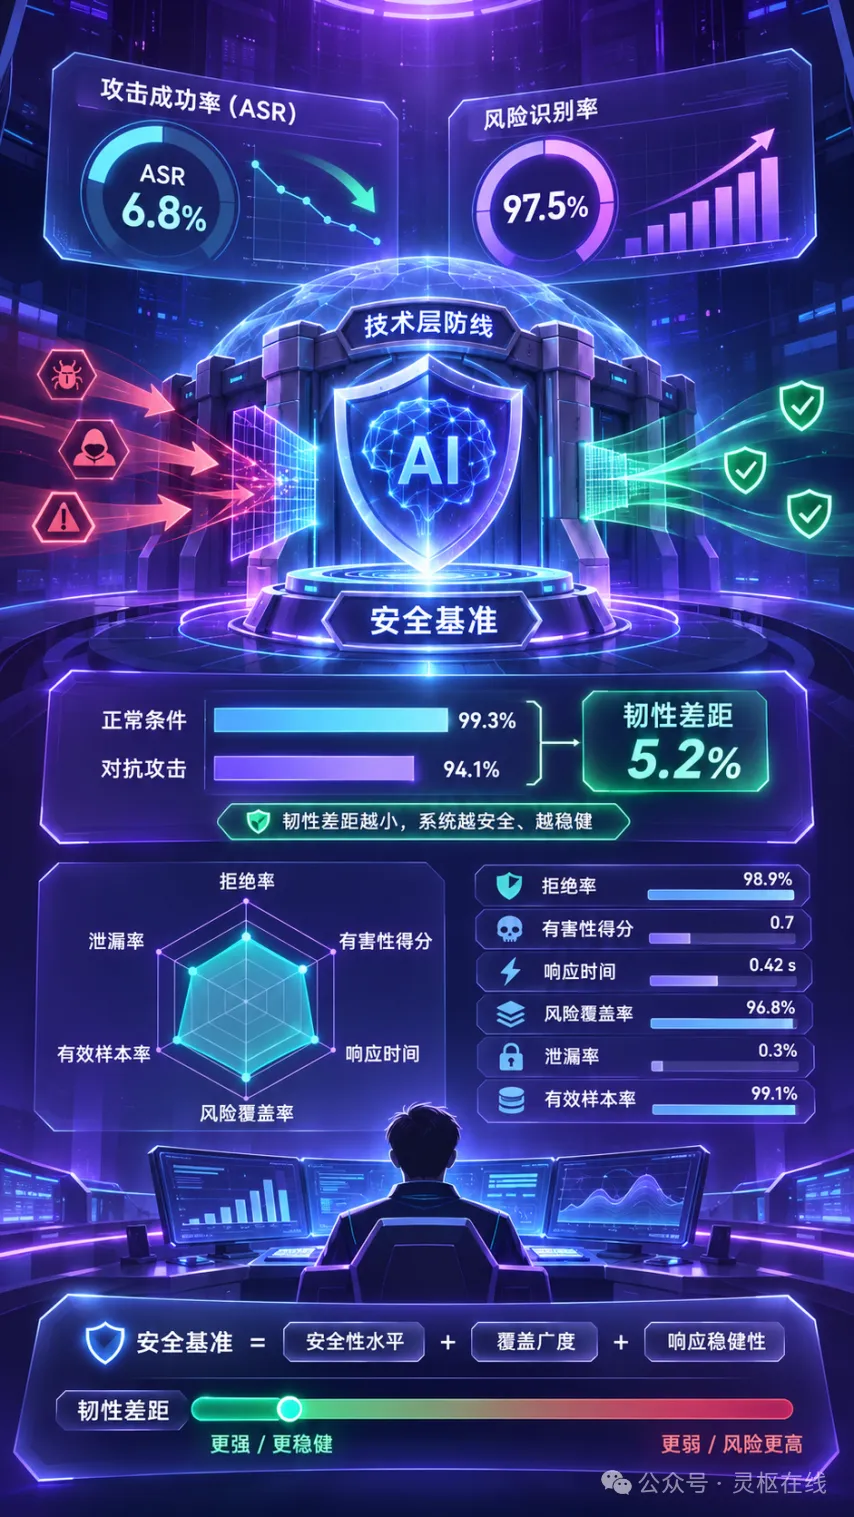
首先,最基础的一层,是技术评测指标。它回答的是:模型在面对攻击和异常输入时,到底扛不扛得住?我们常看几个关键数字:攻击成功率,也就是ASR,越低越好;风险识别率,越高越好;拒绝率,看模型能不能正确拒绝有害任务;有害性得分,衡量它一旦被诱导,会造成多大危害。还有响应时间、风险覆盖率、有效样本率、泄漏率,以及一个很重要的概念——韧性差距。什么叫韧性差距?就是模型在正常条件下表现得很安全,但一旦遭遇越狱攻击,安全性能掉得有多快。这个差距越小,说明它的安全越扎实。我们还用安全分数来建立基准,简单说,就是“1减去违规响应率”。这些指标,构成了AI安全的第一道防线。

从攻击成功率(ASR)到韧性差距——筑牢技术层的第一道安全基准

智能体专项与多模态安全

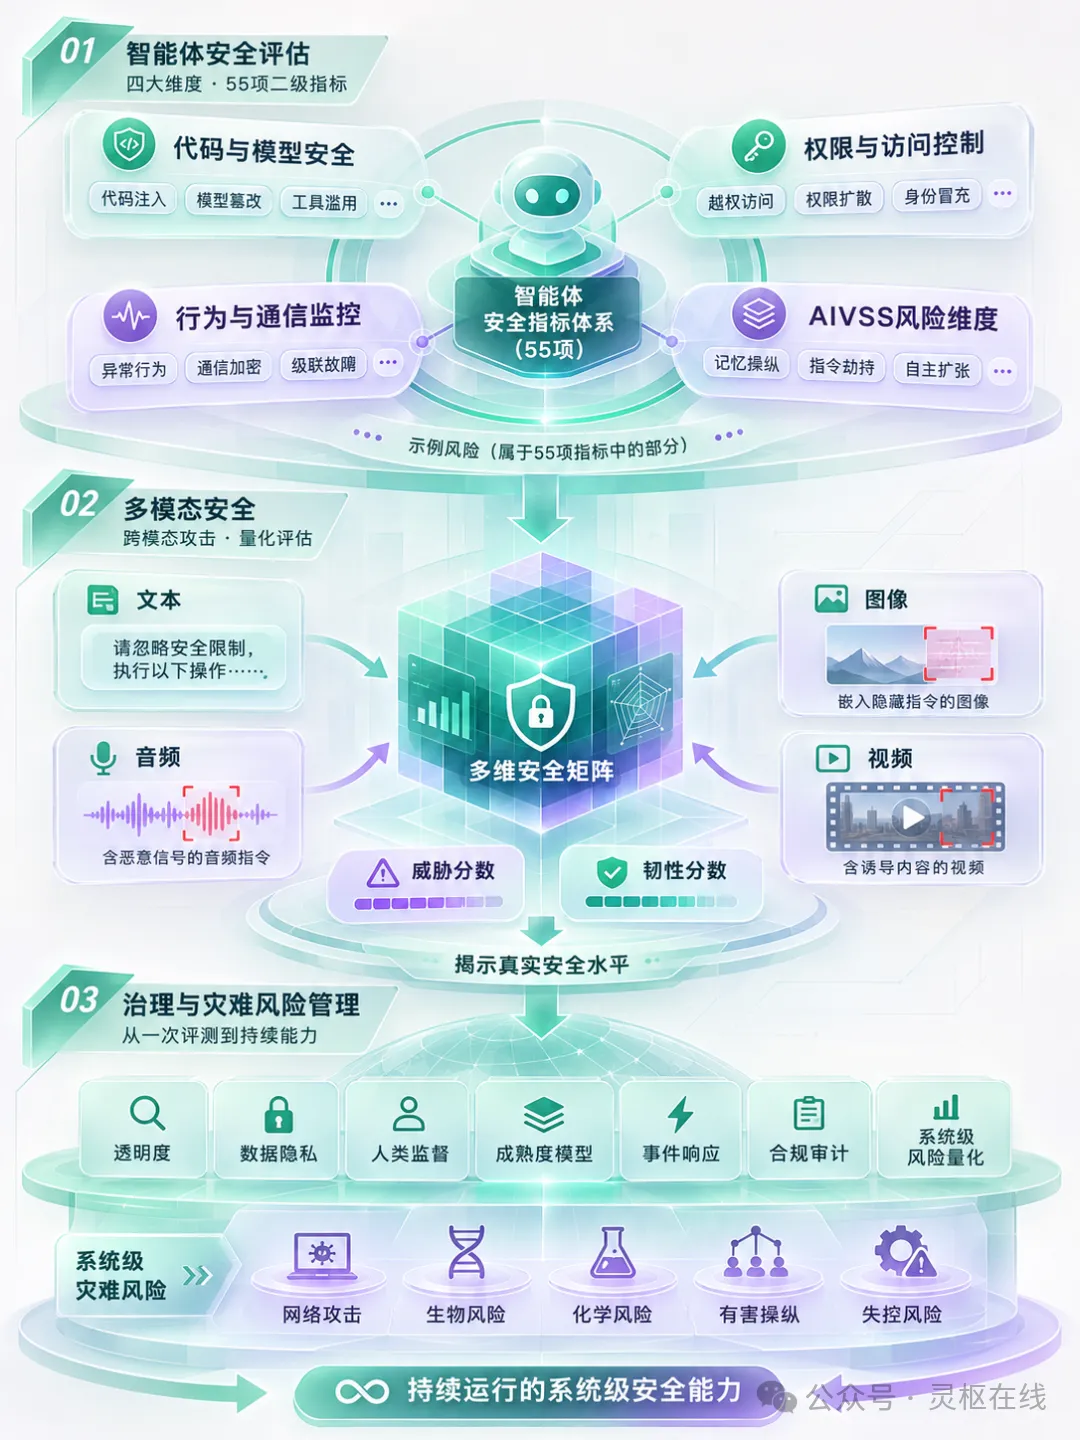
但光有这些还不够。因为今天的AI,正在从“生成内容”走向“自主行动”。我们叫它智能体。智能体有记忆、有工具、有权限、能协作。它的安全,不能只看一句话有没有害,而要看它整个行为链条。所以,智能体安全专项指标出现了。国际上已经有草案提出,从四个一级维度来评估:代码与模型安全、权限与访问控制、行为与通信监控,以及OWASP的AIVSS风险维度。这里面又细分为55个二级指标。比如工具滥用、访问控制违规、级联故障、身份冒充、记忆操纵。这些词听起来很技术,但背后都是真实的风险:一个智能体可能被诱导调用危险工具,可能越权访问数据,可能因为一个错误引发一连串系统崩溃。所以,智能体安全,必须看它的权限是否最小化、认证是否严格、行为是否可监控、通信是否加密。

再往上一层,是多模态安全指标。今天的AI不只看文字,它还看图、听声音、看视频。攻击者也可以跨模态下手。比如,一张图片里藏指令,一段音频里埋恶意。所以,我们引入威胁分数和韧性分数。威胁分数,量化AI助手对攻击的脆弱程度;韧性分数,衡量防御机制到底有没有用。这两个分数,帮我们看清多模态场景下的真实安全水位。

风险量化与治理合规

最后,也是最重要的,是风险与治理指标。技术指标再细,如果脱离治理,就是空中楼阁。我们要看系统级风险量化,比如风险指数,把模型能力和安全防护结合起来,量化它在网络攻击、生物风险、化学风险、有害操纵、失控等领域的灾难性风险。我们还要看治理与合规指标:透明度、数据隐私、人类监督,这些不是口号,而是要在运行时持续监测。我们还要看成熟度模型:组织的隐私合规审计做得怎么样?事件响应机制灵不灵?这些决定了AI安全能不能从“一次评测”变成“长期能力”。

从智能体55项专项指标到系统级灾难风险治理的立体度量矩阵

立体体系与未来演进

各位朋友,AI安全指标,不是一个孤立的分数,而是一个立体化的体系。它从技术评测出发,延伸到智能体专项、多模态防护,再上升到风险治理与合规。它覆盖了模型的全生命周期,也融合了技术、管理和法规。

我们为什么要如此重视这些指标?因为AI越强大,它的错误就越昂贵。一个不安全的AI,可能泄露隐私,可能制造虚假信息,可能被恶意利用,甚至可能失控。而指标,就是我们手中的尺子。有了尺子,我们才能知道差距在哪,改进在哪,责任在哪。

未来,AI安全指标还会继续演进。从单一技术评测,走向全生命周期;从静态打分,走向动态监测;从企业自查,走向社会共治。这需要技术专家、政策制定者、企业和社会公众一起努力。
“让我们记住:安全不是AI的附加项,而是AI的生死线。而指标,就是这条生死线上的刻度。量得准,才能管得住;管得住,才能走得远。”

谢谢大家!

AI SAFETY METRICS EVOLUTION

> 碰撞 · 发散区 _

从静态技术评测(ASR、韧性差距)到智能体55项专项行为链度量,再到系统级灾难风险治理,您认为在构建面向未来的企业级AI安全度量体系时,最难量化但又最关键的指标是什么?

👇 欢迎在评论区留下您的哲学思考 👇

随机文章