很多单位上政务云,注意力全在「选哪家云厂商」上,却忽略了真正决定成败的那一层:底座平台与基础设施。这篇把政务云的底座拆开讲清楚,再对比私有云、政务专属云和公有云专区三条路线,最后落到华为云、移动云、联通云这些具体厂商该怎么比。
一、政务云不是「买几台服务器」
聊政务云,最常见的一个误会是:把它当成一次硬件采购。机房、服务器、网络买回来,系统一迁,云就算建好了。
真正决定这朵云能不能撑住业务的,是它的底座平台——在机房硬件之上、业务应用之下的那一层。它决定了资源能不能弹性扩、数据能不能调得动、等保密评能不能过、出了故障谁来接。
底座选错了,后面每上一个系统都会别扭;底座选对了,业务部门的感受就是「申请就能用、用了不操心」。
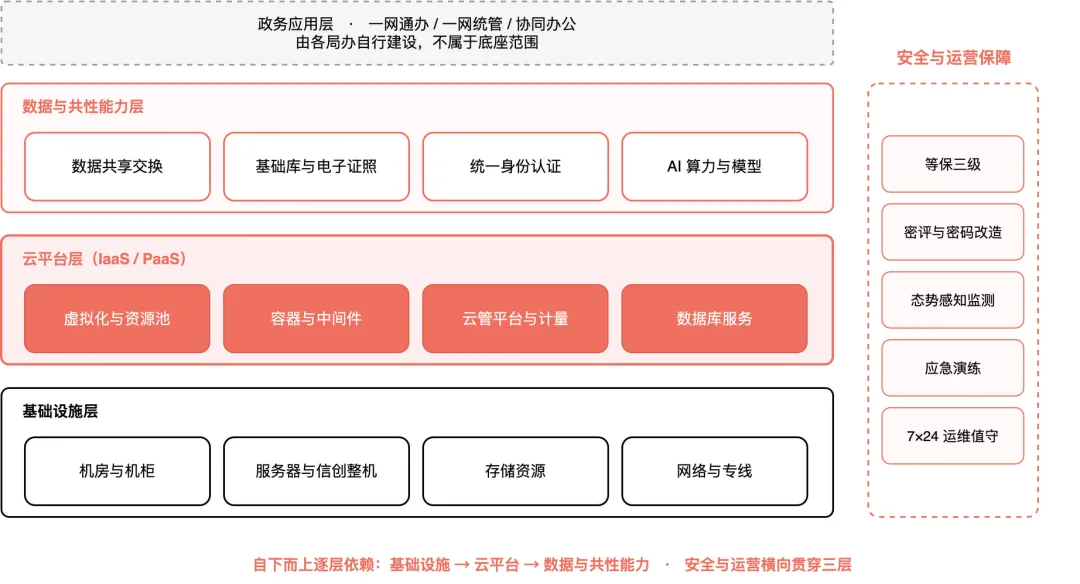
▲ 政务云底座四层结构:三层自下而上依赖,安全与运营横向贯穿(可放大)
二、底座由四层构成,缺一层都跑不起来
把政务云底座拆开看,从下到上是四层。每一层的归属方、责任主体都可能不一样,这正是政务云和普通企业上云最大的差别。
📊 按层级逐项展开
包含什么机房机柜、服务器与信创整机、存储、网络与专线
关键要求双活多活、带宽冗余、信创可替换
包含什么虚拟化与资源池、容器与中间件、数据库服务、云管与计量
关键要求资源池化、可计量、可扩容、接口开放
包含什么数据共享交换、基础库、电子证照、统一身份认证、AI 算力
关键要求目录清晰、接口标准、调用留痕
包含什么等保三级、密评、态势感知、应急演练、云运维值守
关键要求责任边界清晰、持续监测、能应急
💡 四层里最容易被忽略的是安全与运营——不少项目把钱全砸在硬件和平台上,结果安全测评过不了、运维没人接,系统上线即成了「孤儿」。分层定责任是底座设计的第一步:硬件谁维护、平台谁升级、数据谁授权、安全谁兜底,写进合同才算真落地。
三、三条路线:自建私有云、政务专属云、公有云专区
底座的资源从哪来,决定了成本结构和合规路径。业界的做法基本归为三条路,没有绝对的优劣,只有匹不匹配。
📊 按路线逐项展开
资源归属自有或租赁机房、自行采购设备
成本结构前期投入大,长期折旧低
合规与可控完全自主可控,安全责任全在自己扛
适合谁数据极敏感、有专业运维团队的单位
资源归属服务商资源池,逻辑隔离、资源独享
成本结构按资源付费,运维包含在内
合规与可控等保密评资质齐全,责任可划分到合同
适合谁多数省市政务云的主流选择
资源归属公有云上的政务专属区域
成本结构弹性按需,起步成本低
合规与可控依赖服务商资质与数据驻留地域
适合谁互联网侧业务、临时算力、创新试点
💡 别把「混合」理解成「乱」。现实中多数地方走的都是混合:核心基础库放专属云或私有云,互联网侧与突发算力用公有云专区,中间靠统一的云管平台拉通。关键是云管平台要统一、安全策略要一致,否则资源一多,反而谁也说不清数据到底在哪。
四、华为云、移动云、联通云们,到底差在哪
到了具体厂商这一层,很多单位容易被「市场份额第几」带偏。真正影响项目成败的是四件事:属地服务能力、信创适配深度、安全资质齐全度、愿不愿意把责任划分写清楚。
📊 按厂商逐项展开
类型ICT 厂商云
底子与强项从芯片(鲲鹏/昇腾)到操作系统、数据库的自研技术栈,政企交付经验多
什么情况下优先选要求全栈自主可控、要配套 AI 算力
类型运营商云
底子与强项5G 与专线网络资源厚,属地服务网点密、响应快
什么情况下优先选要云网一体、区内资源调度、贴身驻场运维
类型运营商云
底子与强项数据中心与网络资源扎实,政务行业集成经验较多
什么情况下优先选看重本地化交付与云网融合方案
类型运营商云
底子与强项政务云起步早,属地服务网络铺得深
什么情况下优先选地市级政务云、教育医疗等垂直行业
类型专业政务云
底子与强项长期深耕政务与行业云,省市一体化平台覆盖广
什么情况下优先选已有其省市平台、要延续技术栈与运维体系
💡 上表是类型化的能力画像,不是排名。具体项目还是要看当地有没有资源池、和现有技术栈是否兼容、售后响应能不能写进 SLA。
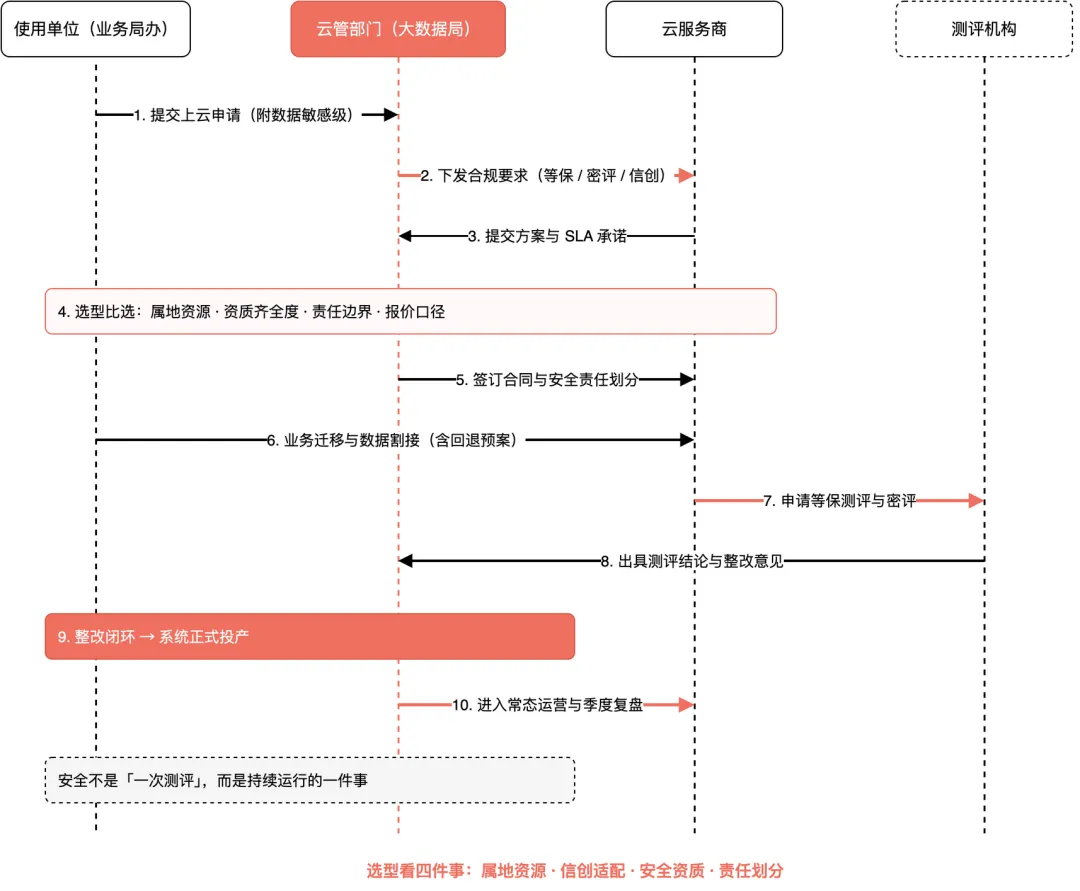
▲ 一朵政务云从选型到运营的完整闭环(可放大)
五、从选型到运营:一朵政务云要走完的闭环
把上云当成一次采购就结束,是很多项目踩坑的起点。真正决定成败的,是从需求梳理到常态运营的这一整个闭环。
闭环里有两个最容易被跳过的环节:一是选型比选,不能只看报价,要把资源池位置、资质齐全度、责任边界放在同一张表里比;二是上线后的常态运营,等保测评通过只是起点,持续监测、变更审批、季度复盘才是长期安全。
六、选型前必须问清楚的六个问题
把下面这些问题直接写进招标文件的技术要求,比在评标现场口头问一遍有用得多。
📊 按要问的问题逐项展开
为什么重要跨域调用影响时延与数据合规,政务数据往往要求同城或本地驻留
为什么重要整机、操作系统、数据库、中间件能否全栈替换,决定后续改造成本
为什么重要测评通过是硬门槛,责任划分不清就会互相扯皮
为什么重要数据主权必须归使用单位,退出时能否完整导出、彻底清除
为什么重要按核数、按存储还是按流量,不同口径账单能差几倍,要写清计价规则
为什么重要政务业务故障容忍度低,驻场响应与远程工单的时效差别很大
💡 招标阶段多问清楚一句话,可能省下上线后的半年返工。
七、小崔结语
政务云的底座,说到底是一份责任清单:算力、网络、数据、安全,每一块谁负责、怎么计量、出事怎么追。
私有云不等于更安全,公有云也不等于更省钱。关键看你的数据敏感度、运维能力、当地资源条件能不能对得上。
看得见资源、管得住权限、追得到责任——云才算真的落到了地上。
帝都小崔Cayden · 专注 隐私计算 / 数据安全 / 区块链 / AI 实战干货
看得见 · 管得住 · 追得到 —— 让数据要素安全流通。
如果对你有帮助,欢迎 点赞 + 在看 + 转发,或在评论区聊聊你的看法,我会认真回复。