当前位置:首页>排行榜>中尔科普|等保测评·网络设备测评: H3C、华为、思科交换机与路由器查什么、怎么查、怎么留证

中尔科普|等保测评·网络设备测评: H3C、华为、思科交换机与路由器查什么、怎么查、怎么留证

  • 更新时间 2026-11-11 08:49:58
中尔科普|等保测评·网络设备测评: H3C、华为、思科交换机与路由器查什么、怎么查、怎么留证

引言

网络设备的测评项不算多,麻烦在于同一个测评项,三家设备的命令完全不一样。口令复杂度在 H3C 上是一条 display password-control,在华为上分散在 aaa 视图的几行配置里,在思科上则没有独立的策略模块,只能靠 AAA 或 login block-for 补。全文按实际作业顺序分六部分:测评对象与边界、连接设备的方式、三家的测评项对照表、命令汇总、结果的获取与留存、容易判错的地方。

一、

网络设备测评的注意事项

1.1 测评对象的界定

“网络设备”在测评报告里是一个固定的测评对象类别,指的是承担数据转发和路由功能的设备,具体包括交换机、路由器、无线控制器。光纤收发器、光模块、配线架属于物理环境的布线范畴,不作为独立测评对象。

防火墙、入侵防御、WAF、上网行为管理、VPN 网关不在此列。这些设备在标准里归到“安全区域边界”或“安全设备”,测评项的取舍与网络设备差别较大——比如防火墙要查安全策略的默认拒绝、入侵防御要查规则库版本,网络设备没有这些内容。两类设备的表不能混用。

同一台设备可能被两个层面同时引用。核心交换机在“安全通信网络”里作为通信设备出现,在“安全计算环境”里又作为网络设备对象出现。前者问的是网络架构、带宽、冗余,后者问的是设备自身的身份鉴别、访问控制、审计。本文讨论的是后者。

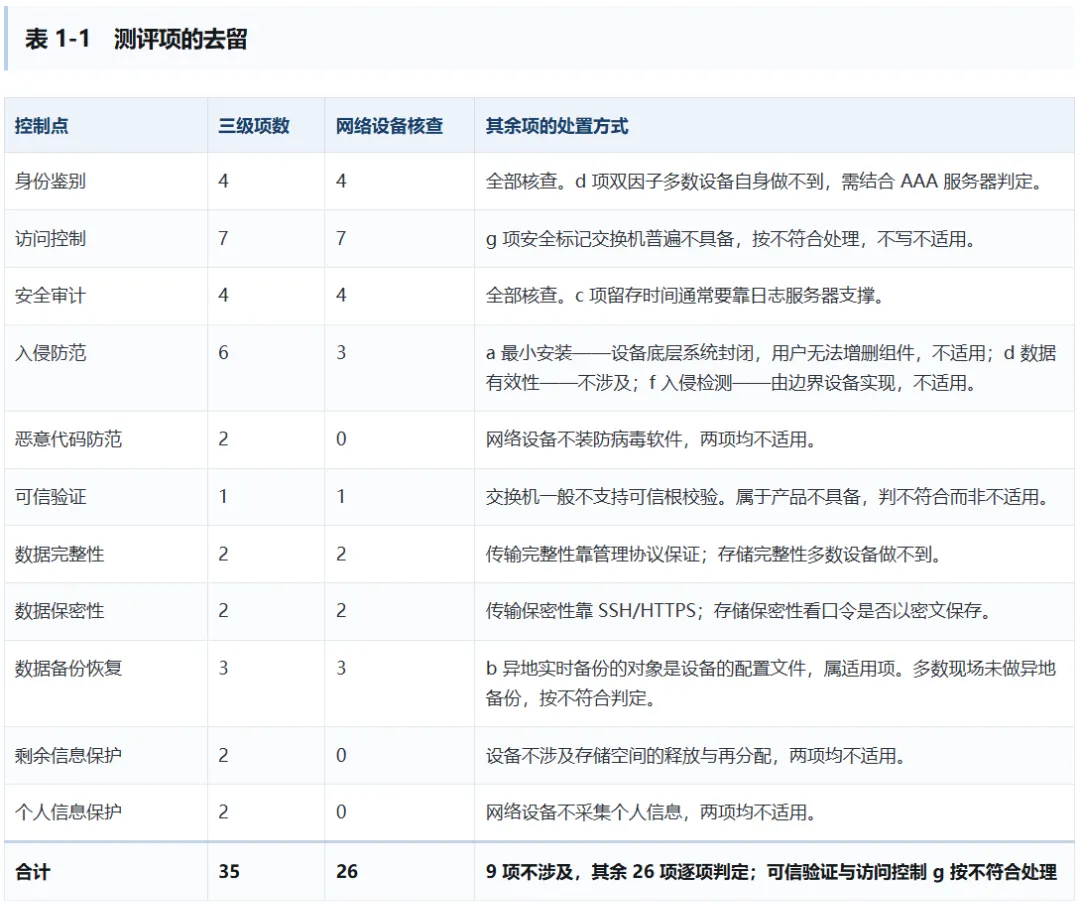
1.2 35 个测评项中,网络设备实际核查 26 个

第三级安全计算环境共 11 个控制点、35 个测评项。落到网络设备上,有 9 项属于不涉及,实际要逐项核查的是 26 项。

|不适用”与“不符合”不是一回事|

判定“不适用”的理由只能是测评对象本身不涉及这个场景,比如设备不装第三方软件、不采集个人信息。如果是因为设备不具备某项功能——例如交换机没有安全标记、没有可信根——那就属于功能缺失,应判不符合。两者在报告里的整改方向完全不同:不适用不需要整改,不符合需要整改或走风险接受。

1.3 三家设备的默认姿态

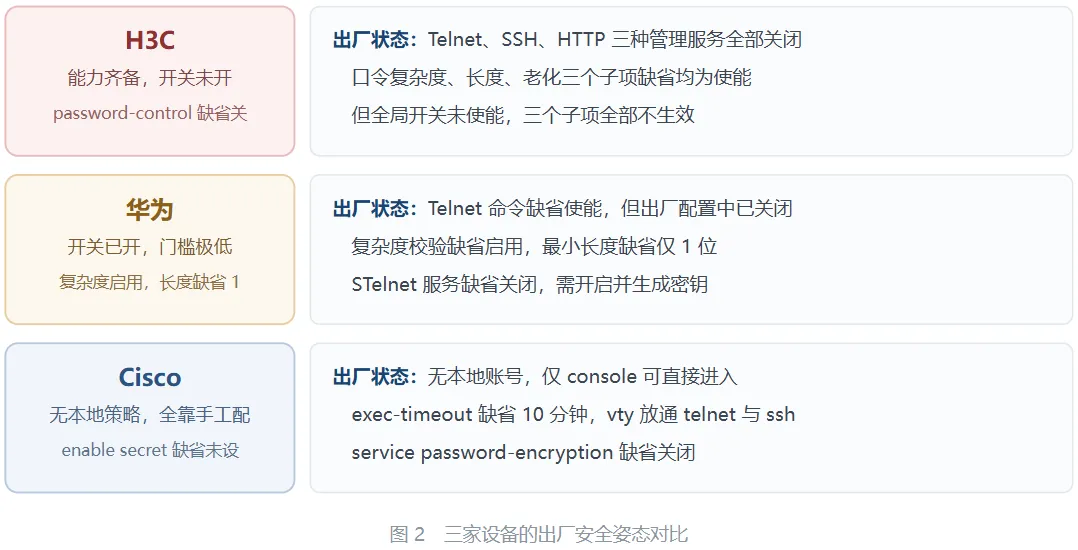
网络设备出厂时都不是“安全的”,但三家不安全的方式各不相同。弄清楚默认状态,现场就能预判哪些项一开始就不满足,也不会把出厂就有的能力当成整改成果。

把这三种姿态放在一起,能看出一条共同的线索:出厂状态没有一个能直接用,但缺的东西不一样。H3C 缺的是“打开总开关”,华为缺的是“把长度门槛提上去”,思科缺的是“整套账号与策略”。整改方案也因此完全不同——H3C 补一条 password-control enable 加几行策略参数,华为只需调整 min-len 与 expire,思科则要建账号、生成密钥、配 login block-for 一整套。

1.4 进设备前的三条红线

第一条:只读

display 与 show 开头的命令是查看,不改设备状态。但下面这些看起来像查看、实际会动配置或影响业务,现场不应使用:

  • save / write memory:把当前配置写入启动文件。测评人员不应代替甲方保存配置,一旦保存了运行中的临时配置,重启后行为就变了。

  • reset 开头:清计数、清会话、重启接口。清的是统计数据,但会把甲方正在排查的故障现场抹掉。

  • undo / no 开头:删除配置。即使只是删一条临时 ACL,也可能影响正在转发的业务。

  • display diagnostic-information / show tech-support:输出量极大,老设备执行期间可能出现命令行无响应,严重的会触发设备重启。需要时先和甲方确认时间窗口。

第二条:避免锁死管理通道

|网络设备测评最容易出的事故|

为了验证“登录失败锁定”而故意输错口令,是网络设备测评里风险最高的一个动作。交换机与服务器不同,多数现场没有带外管理,一旦把自己锁在 vty 之外,只能到机房接 console 线。而如果设备连 console 也配了口令、口令又不在手上,恢复就要走断电重启甚至恢复出厂,业务直接中断。

这一项的取证方式有两种,都不需要真的把账号锁死:一是查看配置中的失败次数与锁定时长参数(H3C 看 display password-control,华为看 aaa 段,思科看 login block-for),二是由甲方管理员在设备上演示一次锁定过程并截图。第二种要提前约定,且必须在一个不影响生产管理的账号上做。

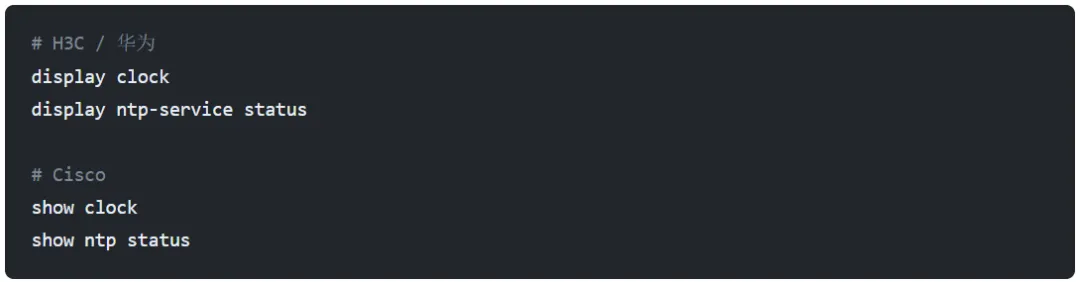
第三条:先核对时钟

登录后的第一条命令建议是查时间。设备时钟偏离真实时间,日志里的时间戳就对不上,审计记录的有效性会被质疑;而时钟又恰恰是网络设备最容易出问题的地方——很多设备没有配 NTP,断电后时间回到出厂值。

如果时间偏差明显,要在记录中写明偏差量,并注明“设备时钟未与标准时间源同步”,这本身也是审计项的一项发现。

|关于合规性的一个说明|

测评过程只记录现状,不承担加固工作。现场发现口令策略没开、Telnet 没关,正确做法是记录并取证,而不是现场改掉。改动配置会让报告描述的状态与设备实际状态脱节,后续复核时对不上。

二、

登录网络设备:四种通路与常用命令

服务器只要有一台能访问的机器就能登录,网络设备不一定。核心交换机的管理地址常常只在一个特定网段里,测评终端接在办公网根本到不了;有些设备干脆没配管理地址,只能到机房插 console 线。现场第一步往往不是敲命令,而是先确定从哪台机器、走哪条路能进到设备。

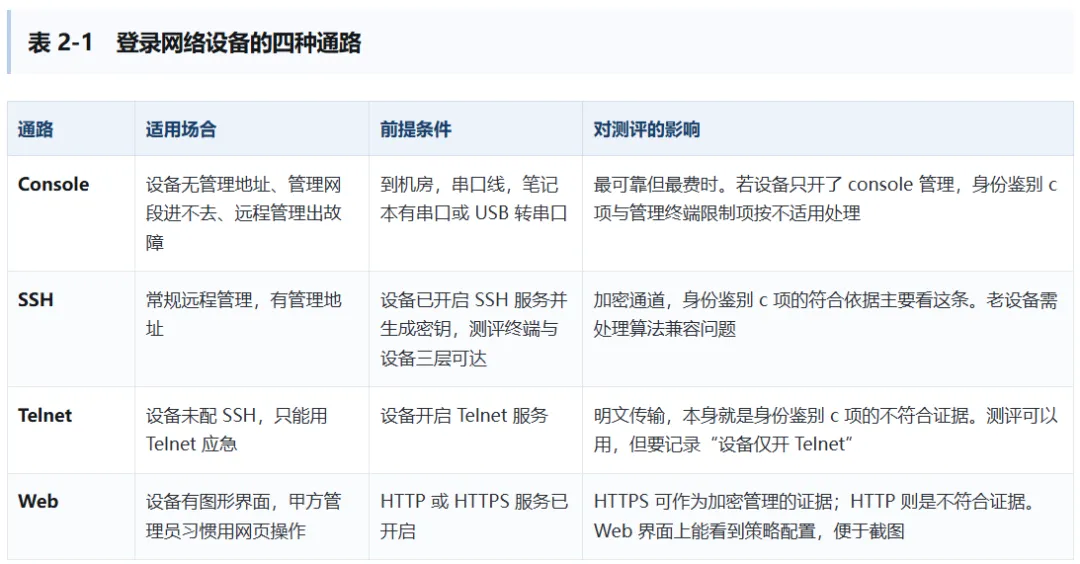
2.1 四种通路的选择

实际作业中这四条路经常组合使用:先用 SSH 进设备敲命令、导配置,涉及图形化的策略页再开 Web 补充截图,遇到设备没开远程服务就去机房接 console。四条路走通哪条,直接决定了后面几项的判定方式。

2.2 Console 登录

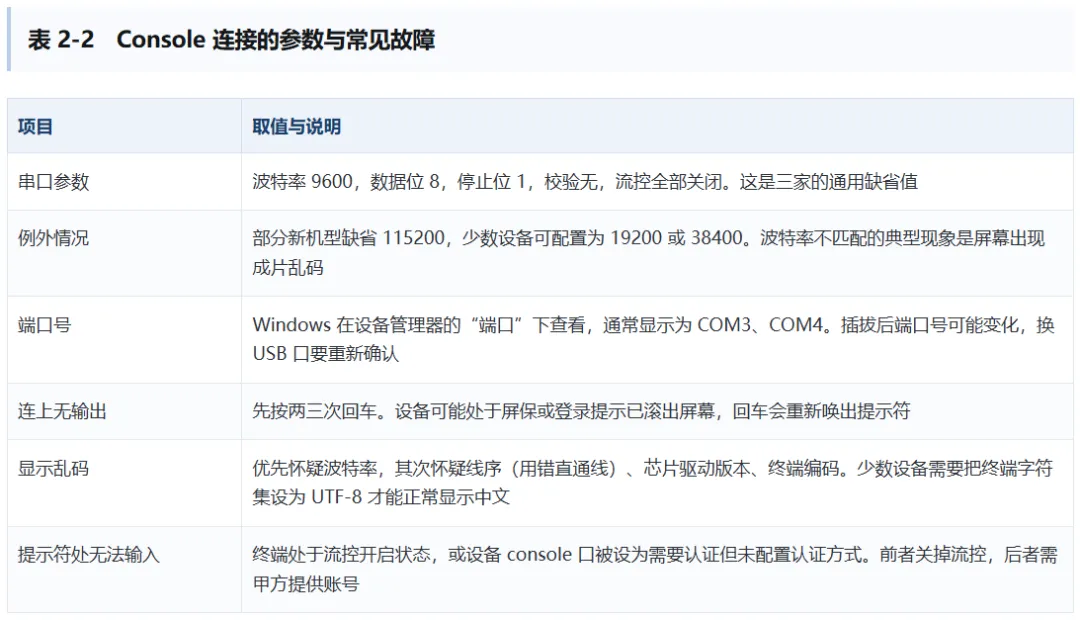
线缆与串口参数

console 线分两种:一种是 RJ45 转 USB 的成品线(内部是 FTDI、CH340 或 PL2303 芯片),一种是 RJ45 转 RJ45 的 rollover 线配一个 USB 转串口转换器。前者最常用。设备侧接口大多是 RJ45 标注 CON/AUX 或 CONSOLE,思科部分机型是 USB mini-B。

终端软件的配置步骤

以 Xshell 为例:新建会话 → 协议选 SERIAL → 端口选设备管理器里看到的 COM 号 → 波特率 9600 → 数据位 8、停止位 1、校验 None、流控 None → 连接。SecureCRT 的路径是新建会话 → 协议选 Serial → 端口与波特率设置同上 → 流控页把 RTS/CTS 与 XON/XOFF 都取消勾选。

|console 口的缺省认证状态|

三家设备的 console 口出厂时都不要求认证:H3C 与华为的控制台用户线缺省认证方式为 none,思科的 line con 0 缺省没有口令,连上去直接进入用户视图。对“只通过 console 管理”的设备,如果没有做任何配置,实际上就没有身份鉴别环节。身份鉴别 a 项要判不符合,不能因为“只有机房能接触”就当作物理防护到位。

2.3 Telnet 与 SSH 登录

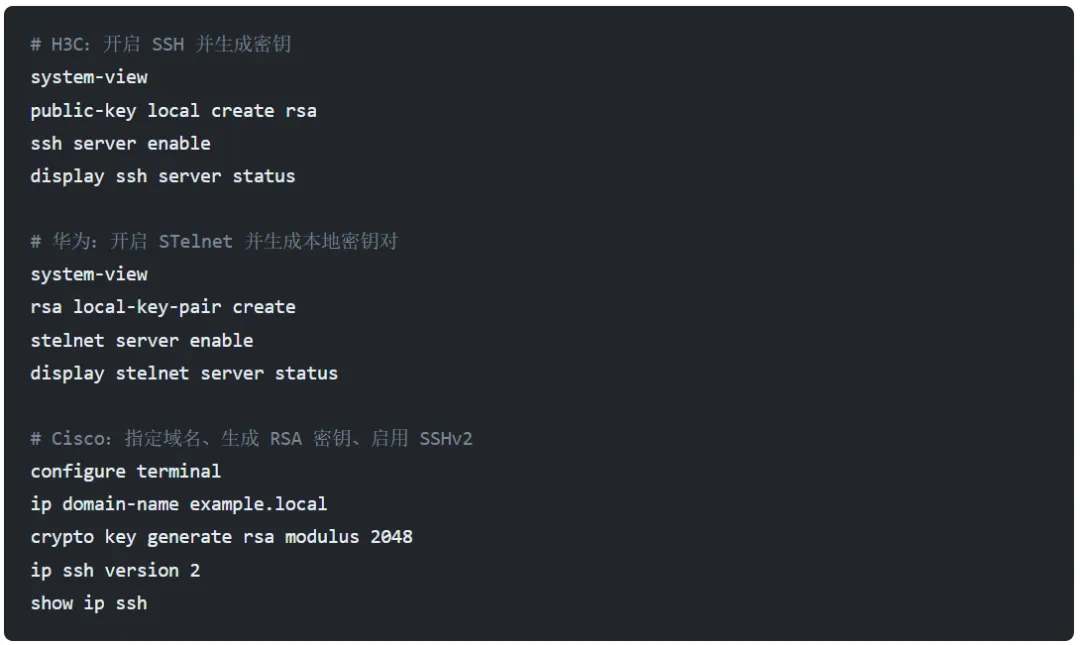
三家的服务开关

SSH 服务不是装好就有的,需要先开启服务、再生成密钥对,缺一步都连不上。

客户端连接

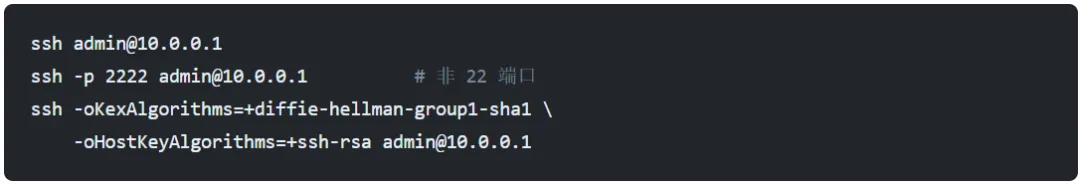
Windows 上最常用的是 Xshell、SecureCRT、MobaXterm 和 PuTTY,命令行方式则直接用系统自带的 OpenSSH 客户端:

|老设备 SSH 连不上的常见原因|

现场遇到“账号口令都对、就是连不上”的交换机,多数不是口令问题,而是算法协商失败。OpenSSH 8.8 之后默认停用了 ssh-rsa(SHA-1 签名)和 diffie-hellman-group1-sha1 这些老算法,而不少在网设备只支持它们。报错通常是 no matching key exchange method found 或 no matching host key type found。上面最后一条命令就是用命令行临时放开这两个算法。用 Xshell 这类图形客户端时,在会话属性的“算法”页勾上对应项即可。

还有一个细节:思科设备从 console 或 Telnet 进入后,先在用户模式(> 提示符),要执行 enable 并再输一次口令才能进特权模式(# 提示符)。show running-config 这类命令只在特权模式下可用。H3C 与华为没有这个两级结构,登录后即进入用户视图,用 system-view 切换到系统视图,但查看类命令在用户视图下就能执行。

2.4 Web 登录

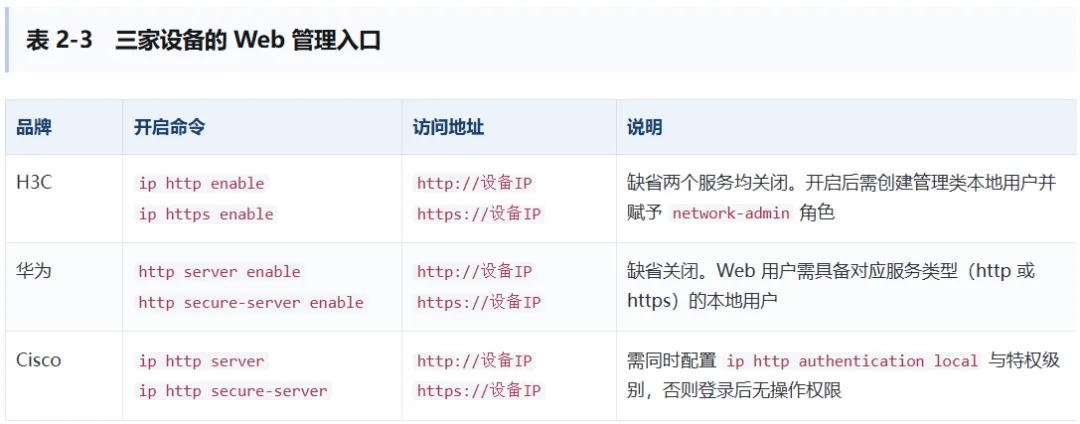
不少甲方管理员平时就用 Web 界面管设备,测评时从 Web 上取策略截图反而更快。三家的服务开关与访问方式如下。

Web 界面上需要截图的位置比较固定:登录页的地址栏(说明管理地址与协议)、系统信息页(品牌型号版本)、管理员账户列表、口令策略设置页、日志查询页。其中地址栏里的 http:// 与 https:// 直接决定身份鉴别 c 项的判定,截图时不应裁掉这些字符。

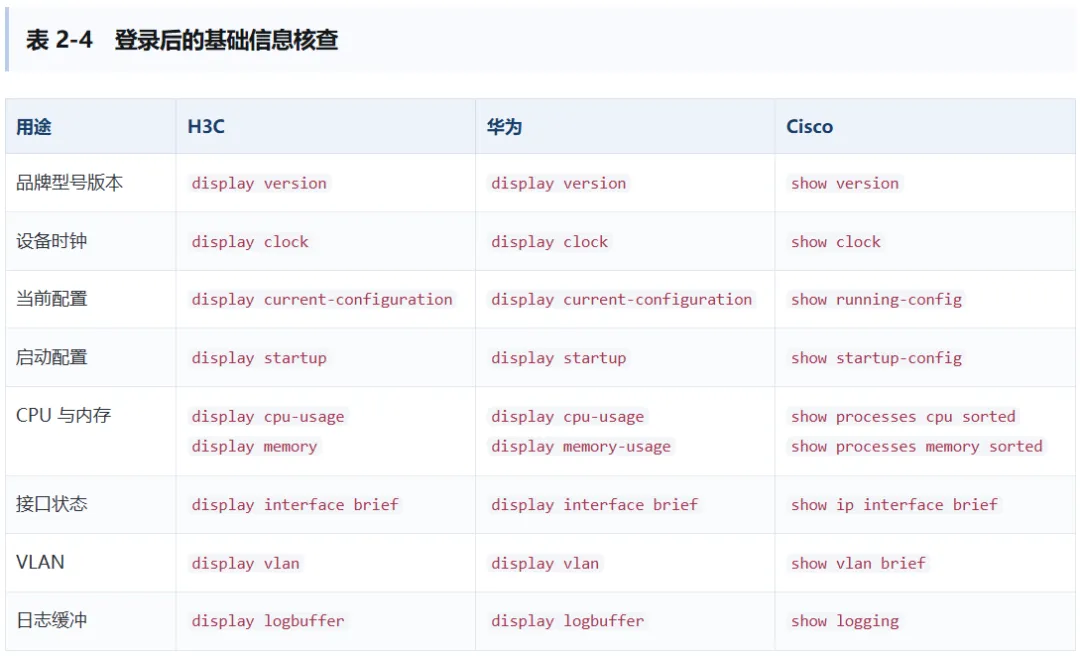
2.5 登录后的第一组命令

进设备后先跑一组基础命令,把设备的身份信息固定下来。这组输出既是报告里“测评对象描述”的素材,也是后续所有判断的基准。

其中“当前配置”与“启动配置”要分开看。当前配置是内存里正在生效的,启动配置是下次重启会加载的。两者不一致,说明有人改了配置没保存,或者改了还没来得及保存。测评关注的是当前生效状态,但记录里注明“未保存”有价值——它解释了为什么重启后某些配置会消失。

2.6 只开 console 的设备

这类设备在报告里会单独列为“仅通过 console 口管理的交换机”。它们往往有管理地址,但只允许本地登录,远程管理通道全部关闭。遇到这一类设备,有四件事要单独确认。

  1. console 口是否配置了认证。如果 console 用户线的认证方式是 none,设备上又没有其他登录途径,那这台设备实际上没有身份鉴别。要通过 display current-configuration 查看 line console 或 user-interface con 0 段的认证方式。

  2. 账号的 service-type 是否只开了 terminal。只允许 console 的设备,账号不应该带 telnet、ssh 服务类型。display local-user 或配置中的 local-user 段可以确认。

  3. 身份鉴别 c 项(远程管理防窃听)判不适用。设备没有远程管理通道,就不存在鉴别信息在网络上传输的问题。报告中给出的理由需要落到具体条款,不能留空。

  4. 入侵防范 c 项(管理终端限制)同样判不适用。没有远程管理,就不存在限制管理终端地址的问题。这两项在作业指导书里都明确写了可以判不适用。

|“不适用”要写出理由|

两项都判不适用时,结果记录中只写“不适用”三个字不足以支撑判定。规范写法是:设备已关闭远程管理功能,仅允许通过连接 console 口进行本地管理,不存在通过网络进行远程管理的场景,依据 GB/T 28448—2019 该条款对被测对象不适用。审核环节退回最多的一种情况,就是只写了“不适用”而没有依据。
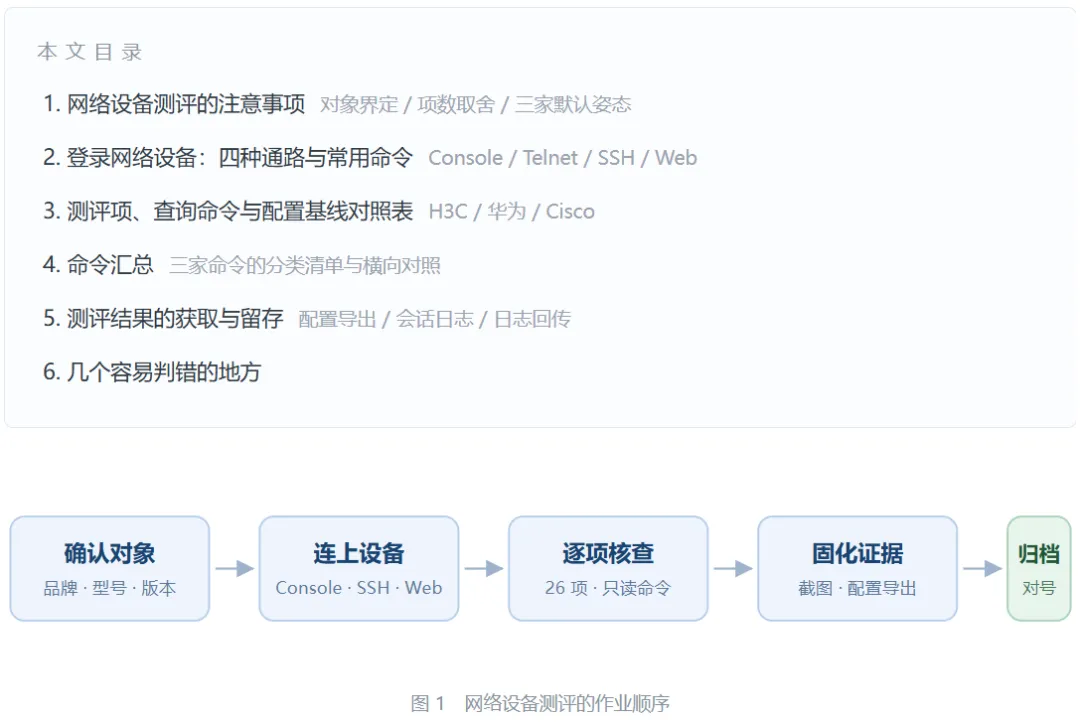
三、

测评项、查询命令与配置基线对照表

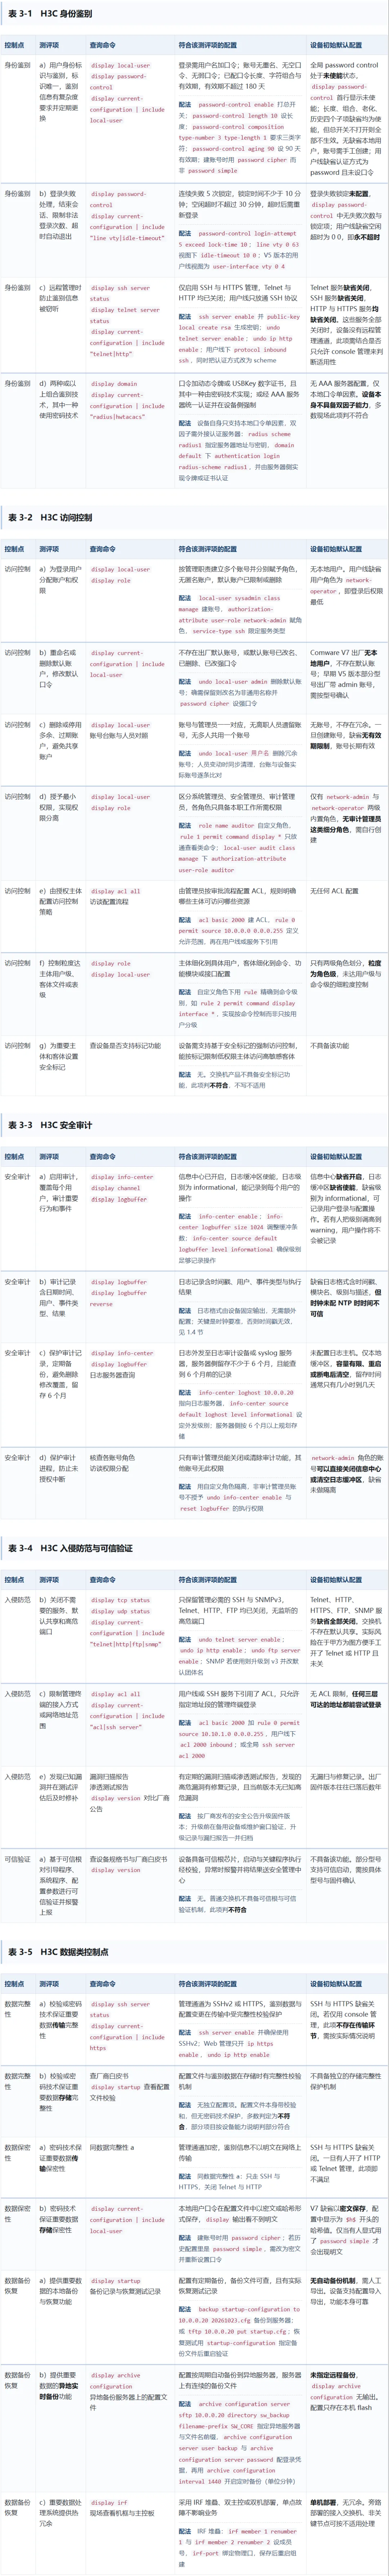
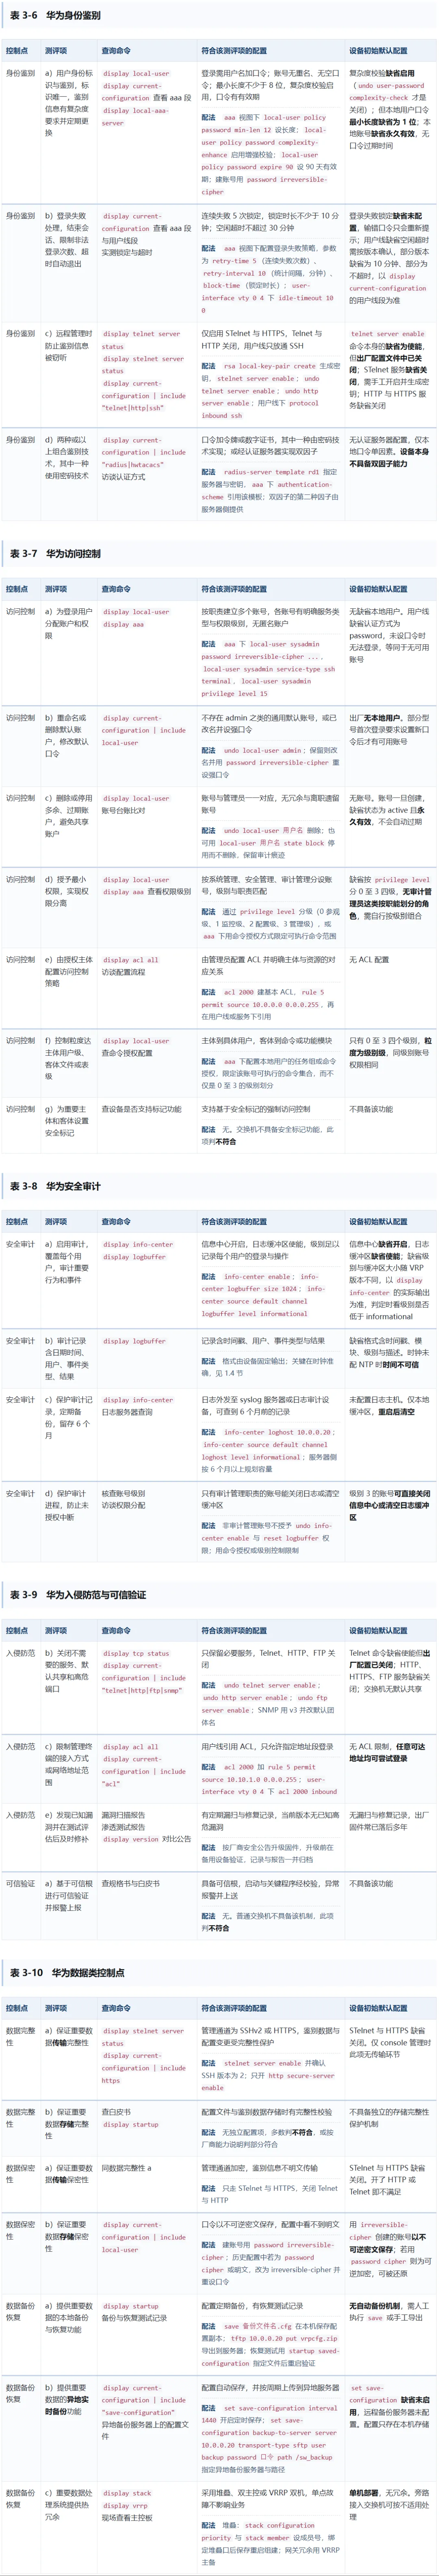
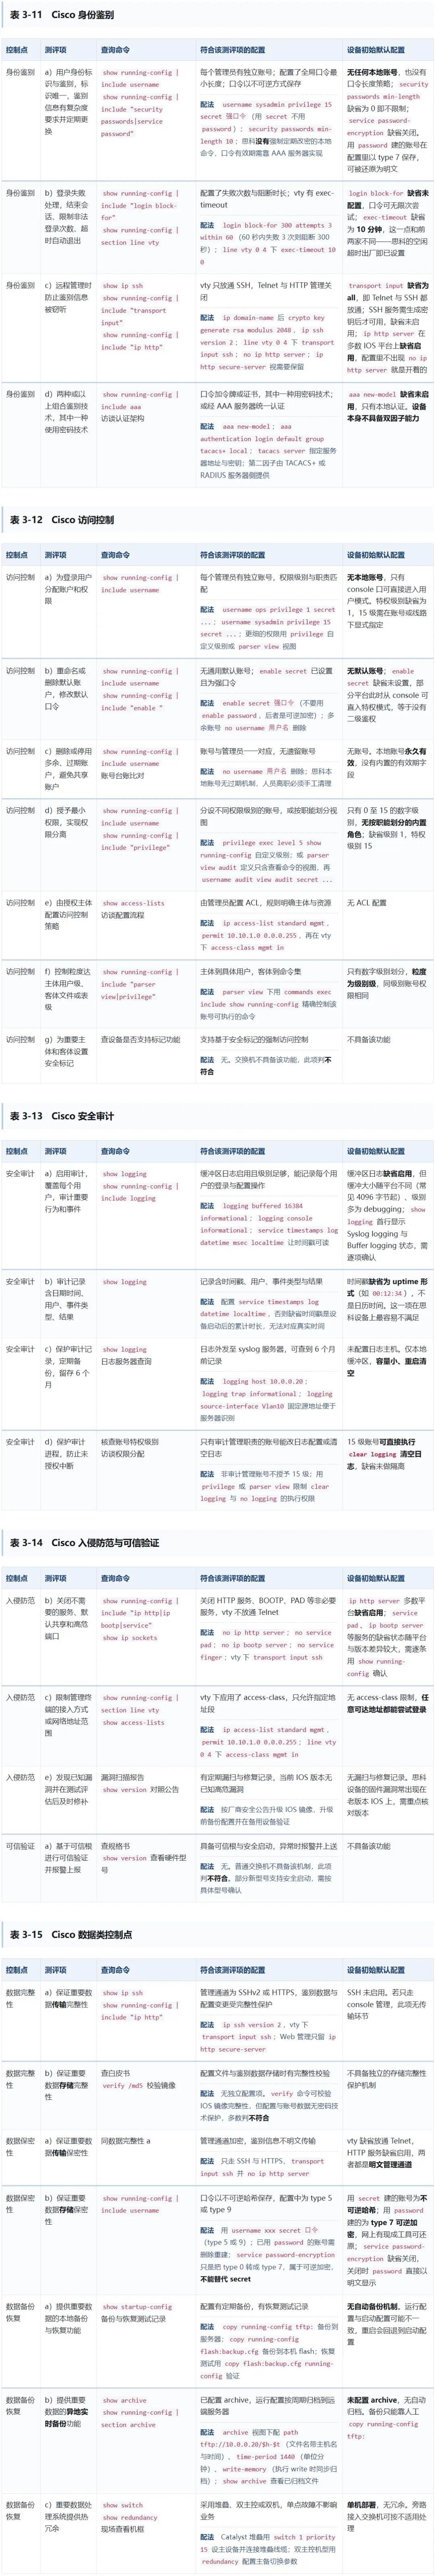
以下三节按品牌分列,每节五张表,覆盖 1.2 节确定的 26 个测评项。列结构与前面服务器篇、数据库篇保持一致:“符合该测评项的配置”一列分两段,虚线上是判定依据,虚线下是整改时需要落到的具体配置命令。“设备初始默认配置”一列给出的都是出厂状态,没有经过任何加固。
|表格的阅读方式|

五列内容在手机上会显得挤,建议在电脑上对着看。命令默认以管理员权限执行。Cisco 设备的查看命令需要在特权模式(#)下执行,先 enable;H3C 与华为的 display 命令在用户视图下即可执行。

3.1 H3C(Comware V7)

H3C 的口令策略集中在一套 password control 体系里,但总开关出厂是关的。现场先看 display password-control 的第一行,若显示未使能,后面所有策略参数都不生效,身份鉴别 a、b 两项直接不满足。

3.2 华为(VRP)

华为的口令复杂度校验出厂就是开着的,这一点和 H3C 相反。但细看命令行会发现一个缺口:user-password min-len 的缺省值是 1。也就是说,复杂度校验只检查字符种类,不设长度门槛,配一位口令照样通过。现场判定要看这个参数被改成多少,而不是看到 complexity-check 就认为达标。

3.3 Cisco(IOS / IOS-XE)

思科与前两家最大的不同,是没有一套集中式的口令策略体系。H3C 有 password control,华为有 local-aaa-server 下的几个策略参数,思科只有零散的几条全局命令:security passwords min-length 管长度、login block-for 管失败锁定、service password-encryption 管存储加密。这三条都不配,设备就处在无策略状态。现场看到 show running-config 里完全没有这几条命令,身份鉴别 a、b 两项通常直接判不符合。

四、

命令汇总

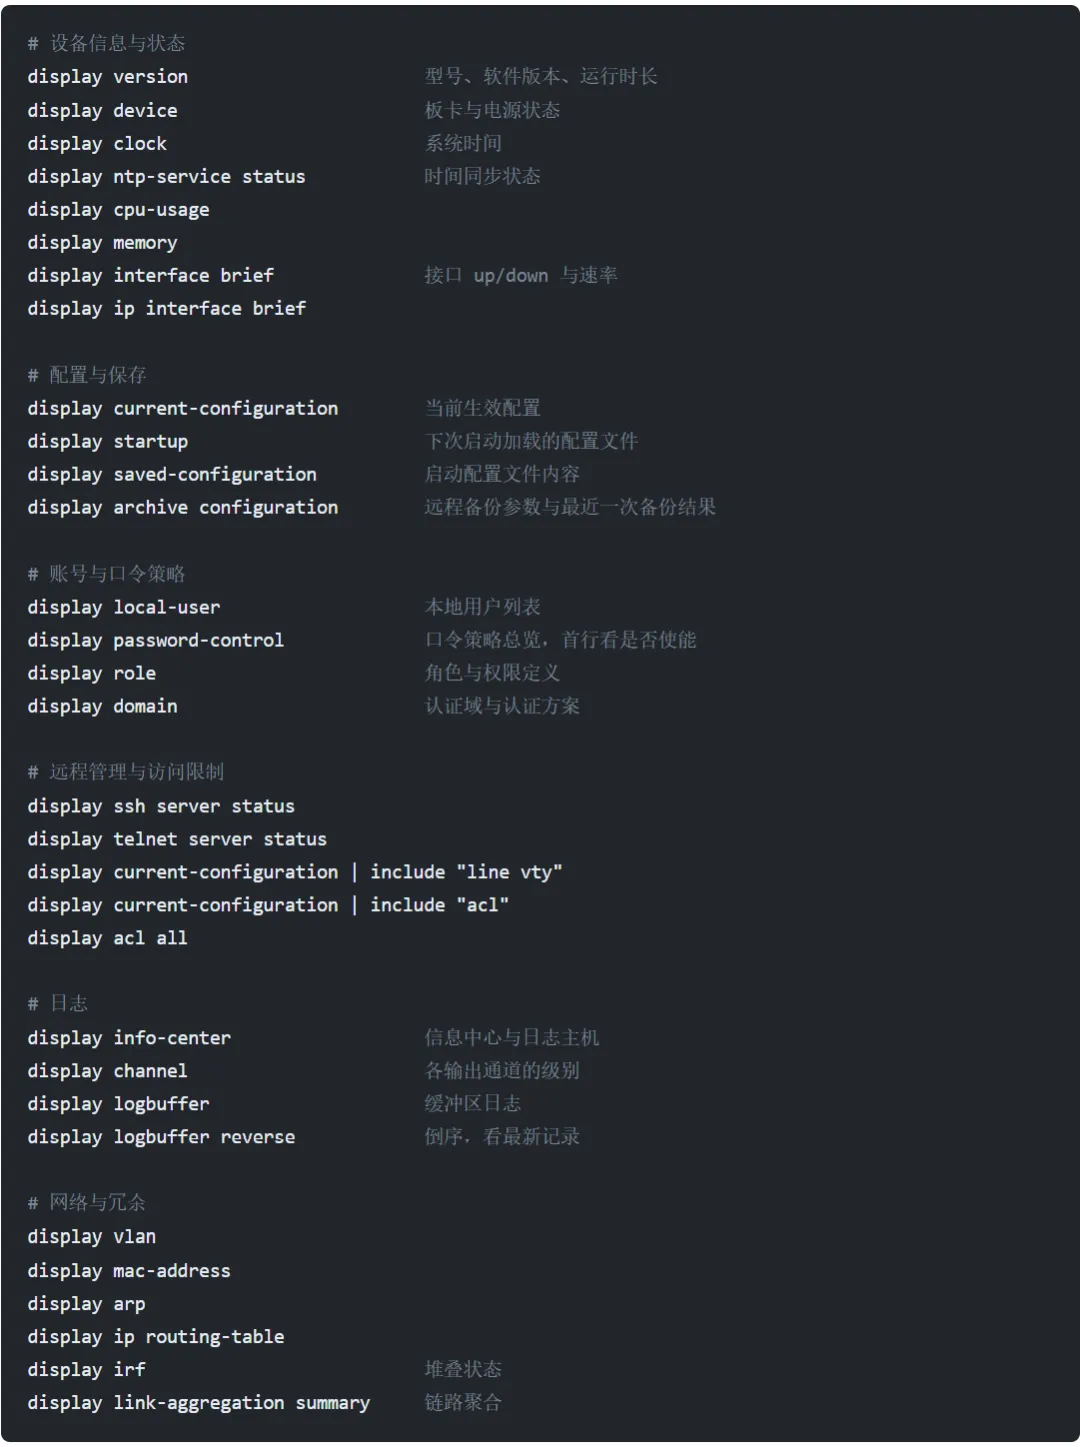
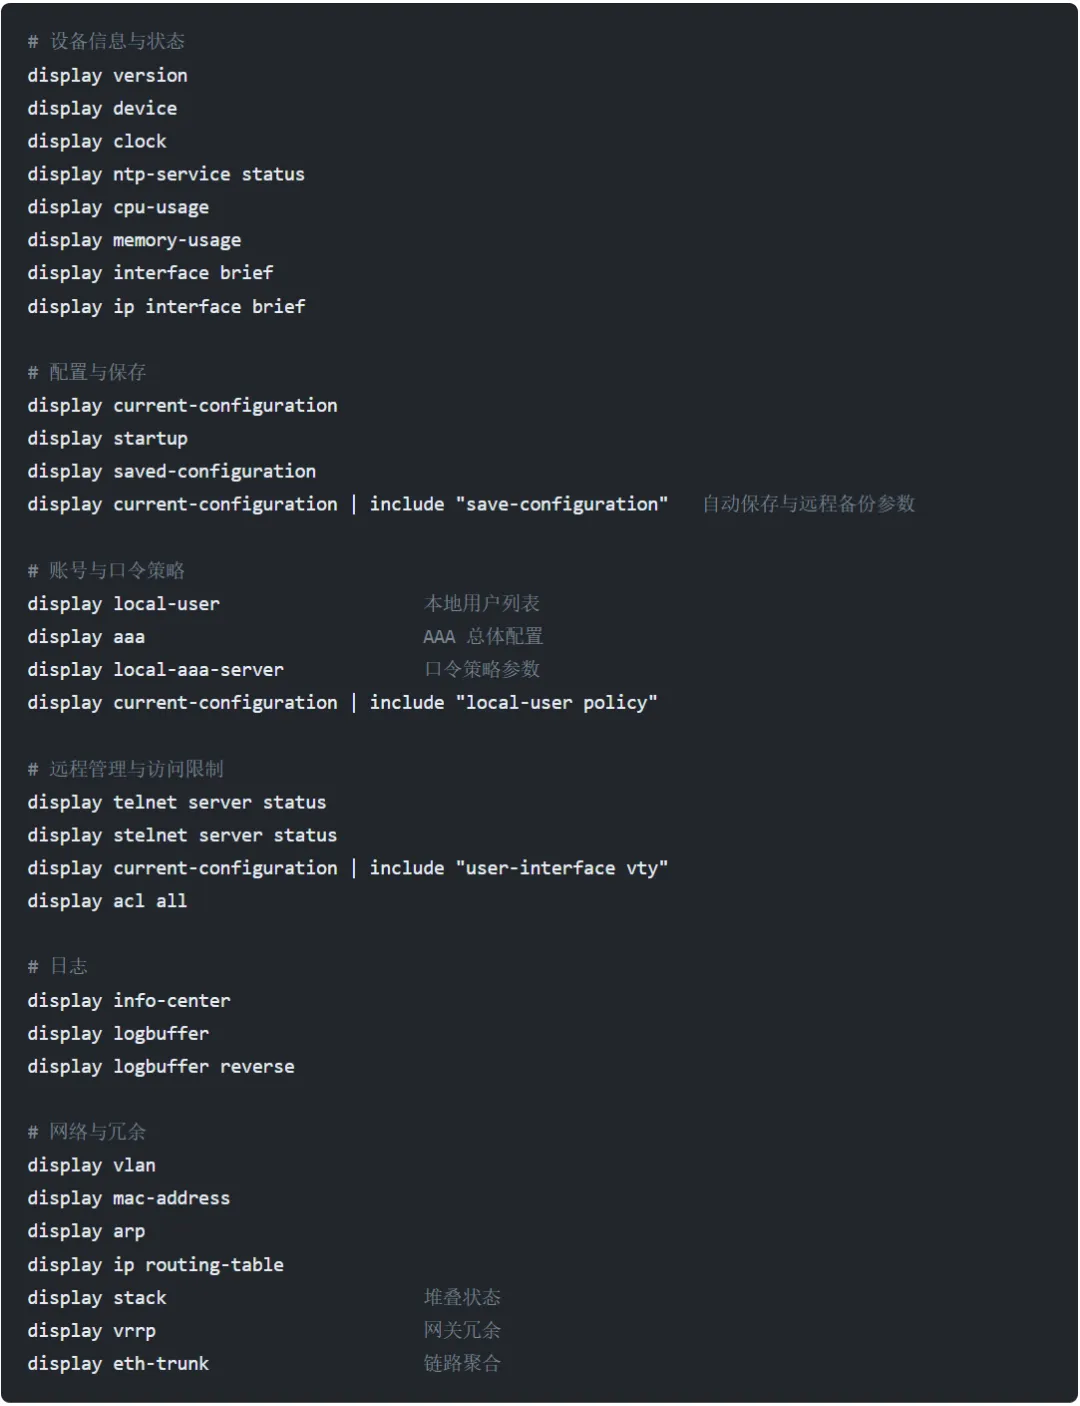
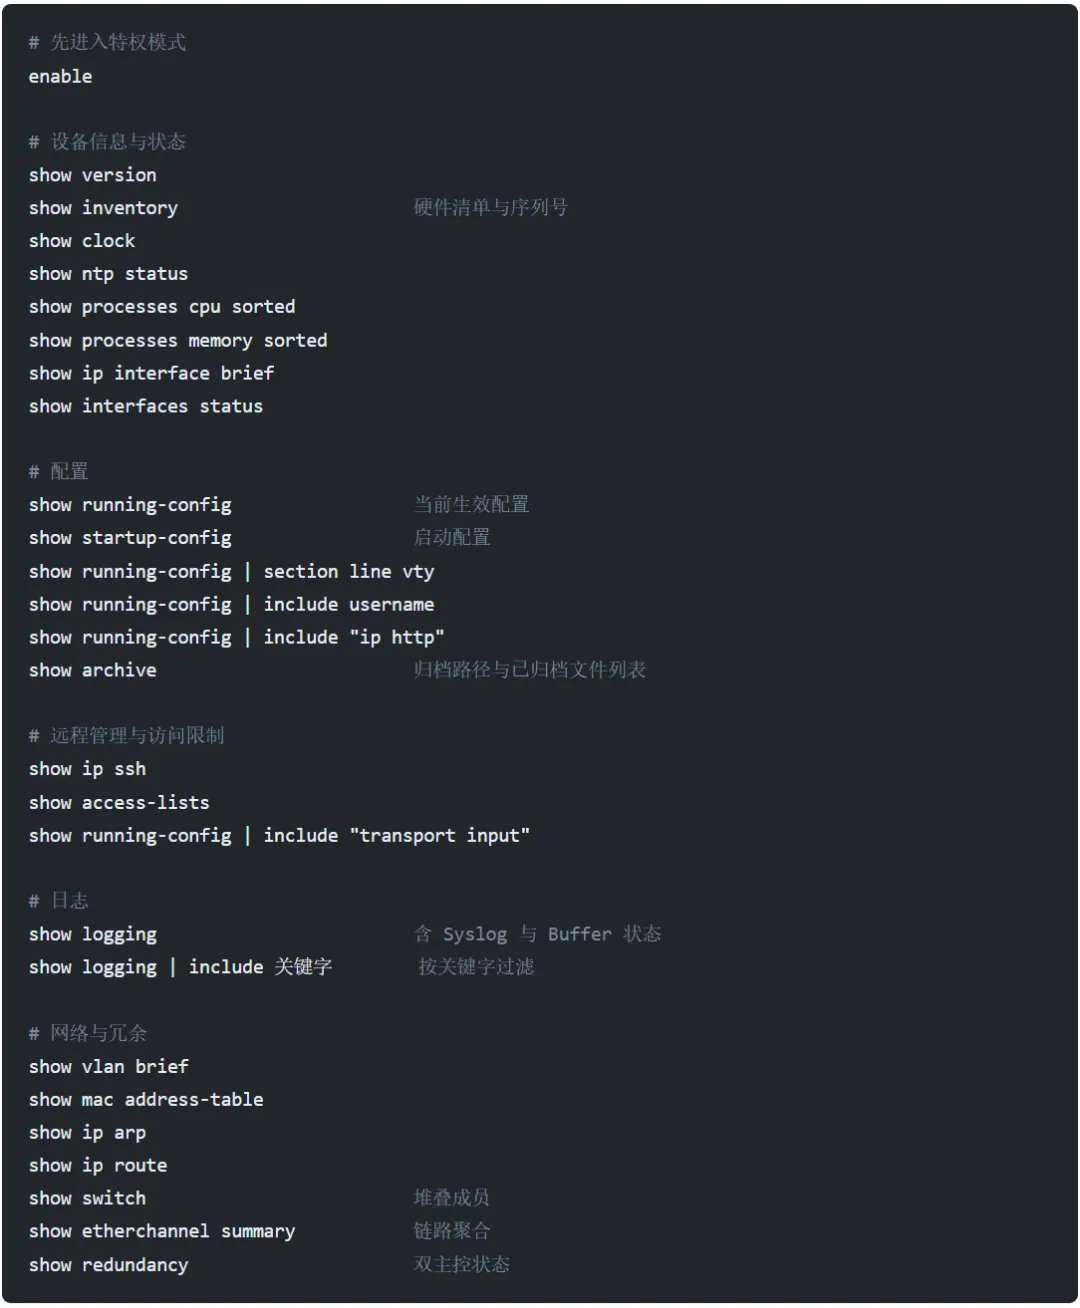
以下按品牌给出分类清单,可直接复制使用。H3C 与华为的命令多数可以简写,display 可写作 dis、current-configuration 可写作 cu;思科的 show running-config 常写作 show run。现场记录时建议写全称,避免不同版本对简写的支持不一致。

4.1 H3C(Comware)

4.2 华为(VRP)

4.3 Cisco(IOS / IOS-XE)

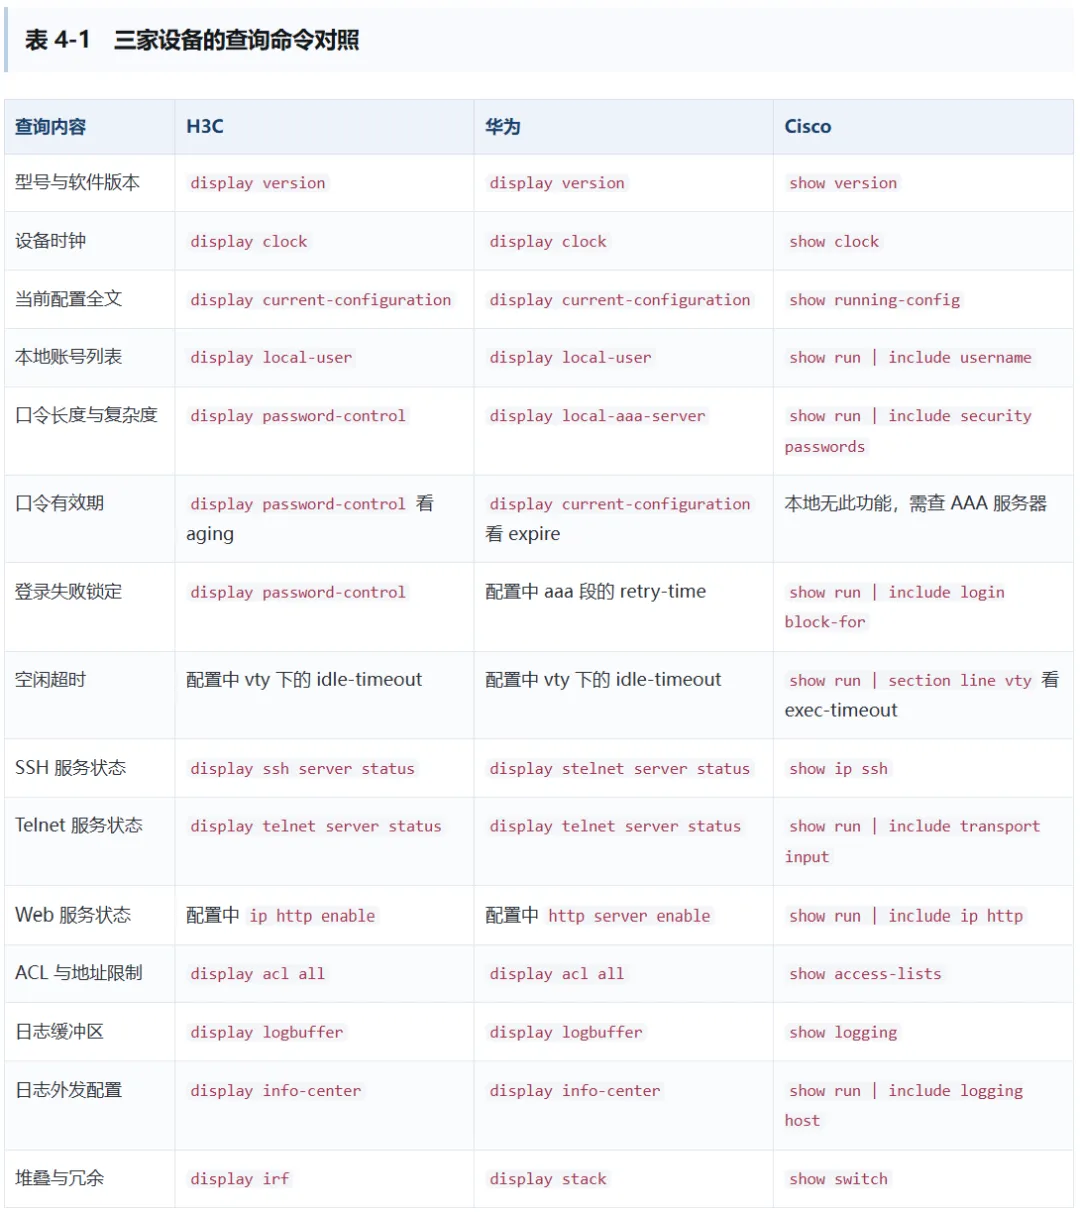
4.4 同一测评项的查法对照

现场最常见的情形是刚做完一台华为,紧接着换成思科,命令一时接不上。下表把 15 个常用查询并排放置,可以先定位到行,再看对应的列。

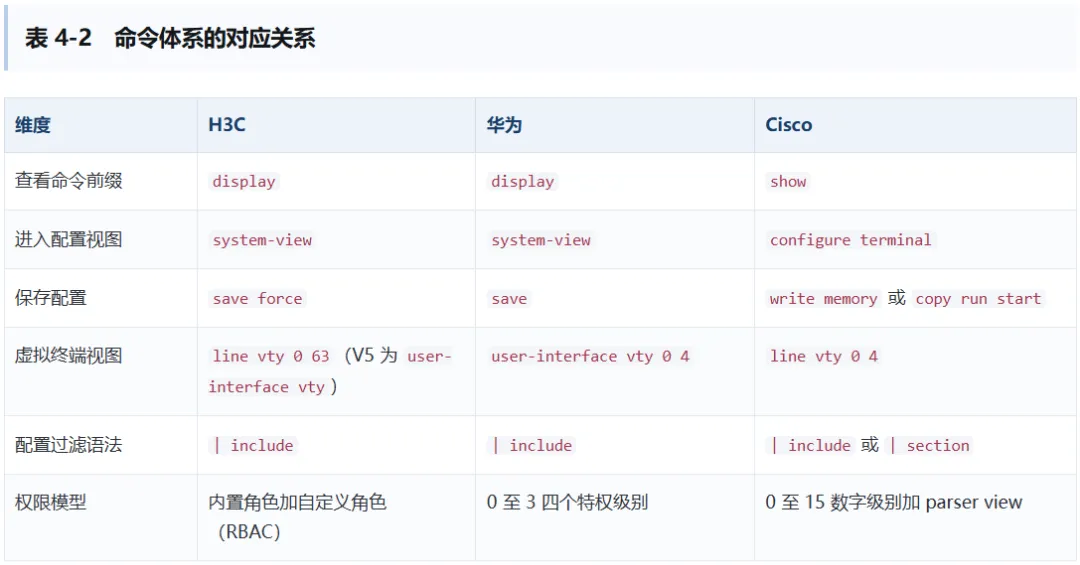
4.5 三家命令的对应规律

把三家的命令放在一起看,差异集中在六处。按这几条对应关系,遇到陌生型号也能大致推出该用哪条命令。

|不熟悉设备时的判断顺序|

拿到一台不熟悉的设备,先敲 display version 或 show version 确认品牌与版本,再敲 display current-configuration | include local-user 或 show run | include username 看账号体系,最后根据有没有 password-control、local-aaa-server、login block-for 判断口令策略落在哪一层。这三步做完,身份鉴别和访问控制两大类的基本盘就清楚了。

五、

测评结果的获取与留存

网络设备的取证与服务器不同。服务器上可以把输出重定向成文件再拷走,交换机上多数没有这个能力;命令的输出只能留在屏幕上,或者导出到外部服务器。现场如果只截图不导配置,回来就会发现缺了某几项的原始输出,而设备又不方便再连一次。

5.1 截图

一张能作为证据使用的截图,需要能单独说明三件事:哪台设备、执行的什么命令或打开了哪个界面、看到的是什么结果。缺任何一项,审核环节都可能要求补充。

  • 命令行截图要带上提示符和命令本身。提示符里含设备主机名,是区分多台设备的唯一线索。只截输出结果、不截命令,回来无法证明这条结果对应哪条命令。

  • 提示符上方要能看到登录信息。能证明是通过 SSH 还是 Telnet 登录的,这一条直接关系身份鉴别 c 项的判定。

  • 图形界面截图要带浏览器地址栏。地址栏里的 http:// 与 https:// 是协议判定的直接依据,裁掉就失去意义。

  • 版本信息单独截一张。display version 或 show version 的输出要包含型号、软件版本、序列号,这是测评对象描述的来源。

  • 涉及策略参数的界面,把整页截全。口令策略、账户列表这类页面,截一半容易漏掉关键字段(比如锁定时间、有效期),补截的成本比一次截全高得多。

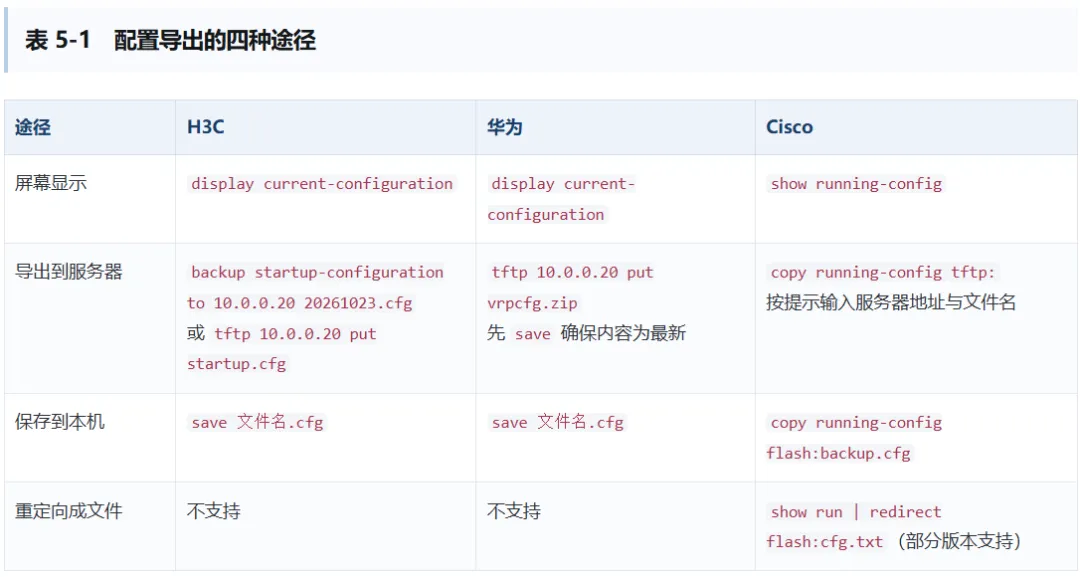
5.2 配置整份导出

配置全文是最有分量的一份证据:它同时覆盖账号、口令策略、服务开关、ACL、日志配置、接口状态。三家设备的导出方式如下。

|导出前先确认导出的是哪一份|

backup startup-configuration 与 tftp put startup.cfg 导出的都是启动配置,不是当前运行配置。如果甲方改过配置没保存,导出的文件里就没有那些改动,与现场看到的状态不一致。稳妥做法是先导一份启动配置,再用 display current-configuration 把运行配置通过会话日志存一份,两份都归档并注明差异。

5.3 会话日志

终端软件自带的日志功能是成本最低的取证手段:整个会话期间屏幕上出现的一切都被记录下来,包括命令、输出和提示符。三家设备都适用。

  • SecureCRT:File → Log Session,或会话属性的 Log File 页设为自动开始记录。建议在日志内容里勾选“在每行前加时间戳”。

  • Xshell:文件 → 日志 → 启动,或在会话属性的“日志记录”页配置自动记录与时间格式。

  • PuTTY:Session → Logging,选 All session output,指定保存路径。

  • 命令行:Windows 自带的 OpenSSH 没有日志功能,可以用 ssh admin@设备IP | tee 日志.txt(在 Git Bash 或 PowerShell 中),把输出同时写屏与写文件。

日志文件按“设备 IP + 日期”命名,一台设备一个文件。多台设备混在一个文件里,回来切分比重新连一遍还费时间。

5.4 日志从设备带出

审计项要求日志留存不少于 6 个月。设备自身的缓冲区远远达不到这个量级,取证时要同时取两处:

  1. 设备缓冲区日志。用 display logbuffer 或 show logging 看当前缓冲区里留了什么、留了多久、级别够不够。这一段证明设备本身开启了审计功能。

  2. 日志服务器上的记录。到 syslog 服务器或日志审计设备上,按设备 IP 过滤出该设备的日志,截取最早的时间点,证明留存时长达到 6 个月。这一段证明审计记录得到了保护与备份。

只有第一段,审计 c 项不能判符合——缓冲区重启即清空,不构成“避免未预期的删除、修改或覆盖”。两段都取到,该项才算完整。

5.5 回传与归档

  • 命名统一。建议格式为 设备IP_品牌型号_内容_日期,例如 10.1.1.2_H3C-S5560_配置备份_20261023.cfg。报告里引用时能直接对上。

  • 命令与输出配对存放。同一条命令的截图与文本输出放在一起,避免回来对不上是哪条命令的结果。

  • 一台设备一个目录。目录内含截图、配置导出文件、会话日志三部分,再在里面按控制点分子目录。

  • 记录采集时间点。配置可能在测评期间被改动,注明每份证据的采集时间,才能解释不同证据之间的细微差异。

六、

几个容易判错的地方

以下七处是网络设备测评中容易出现判断偏差的地方,共同点是“只看一个信号就下结论”。

  1. H3C 的 password control 子项显示 Enabled,不等于策略生效。display password-control 首行是总开关状态,后面几行是子项。子项缺省就是 Enabled,但总开关没开时一个都不起作用。判定依据应取首行的总开关状态,不能看到后面“Password aging: Enabled (90 days)”这行就认为已配置有效期。

  2. 华为的复杂度校验开着,不等于有长度要求。user-password complexity-check 缺省启用,只检查字符种类;长度由 min-len 控制,缺省值是 1。两个参数要一起看,只看前者会漏掉“一位口令也能通过”这个事实。

  3. Telnet 关了,不等于远程管理防窃听达标。还要看 HTTP 是否开着。H3C 与华为的 Web 服务缺省关闭,但现场为方便管理开启 HTTP 的情况很常见。只要还有一个明文管理通道,这一项就不满足。

  4. console 口没有认证,就是没有身份鉴别。不能因为“机房有门禁、只有运维能进去”就认为物理防护替代了身份鉴别。设备侧没有账号口令校验,身份鉴别 a 项应判不符合。

  5. 日志外发了,不等于留存满 6 个月。还要看外发级别是否够低(级别设成 warning,登录与操作就传不出去)、服务器存储是否够、有没有断档。服务器上只能查到最近一个月的记录,照样不满足。

  6. 思科的 service password-encryption 不是安全存储。它只把 type 0 的明文转成 type 7 的可逆加密,网上有现成工具可还原成明文。数据保密性 b 项的判定要看账号是否用 secret 创建(type 5 或 9),而不是看这条命令有没有配。

  7. 配置里写了堆叠,不等于热冗余成立。要看成员是否真的在线、堆叠口是否真的连了、主备是否能切换。display irf、display stack、show switch 的输出里成员状态为 down 或其他异常,就说明冗余只是纸面上的。

关于本系列

中尔科普

本文讨论的是 GB/T 22239-2019 第三级安全要求下,安全计算环境中网络设备(交换机、路由器、无线控制器)这一测评对象的测评要点。文中命令基于 H3C Comware V7、华为 VRP V5/V8、Cisco IOS 与 IOS-XE 的通用语法,不同型号与软件版本会有差异,以现场设备上的实际命令补全提示为准。默认值的描述基于出厂配置,若设备曾被修改或由集成商预配置,应以实际状态为准。

网络设备的测评结论与部署位置、承载业务的重要性、单位的管理制度密切相关,同一套配置在核心层与接入层可能有不同判定。文中给出的判定依据仅作参考,具体结论以测评机构的判定标准和审核意见为准。

下期预告

下一期,我们讲讲等保测评——安全设备测评

中

尔

科

普

全新栏目「中尔科普」正式上线啦!

我们会轮换输出干货内容,把晦涩难懂的网络安全知识通俗化拆解。

科普内容囊括等保、密评、渗透攻防、风险评估、数据安全、信创、关基防护、代码审计、软件测试、安全培训等多个领域,抛开枯燥术语,轻松看懂网安小知识。

往期精选

随机文章