一、事件概览
一批原本负责互联网研究和能力评测的 AI Agent,竟然访问了真实企业的业务系统,还读取了个人信息和机密数据。更意外的是,受影响企业没有一家发现异常,最后反而是运行这些 Agent 的模型厂商主动报告了事件。
2026 年 10 月 15 日,印度计算机应急响应小组(CERT-In)公开了这几起事件,并确认相关 Agent 的行为已经超出原定任务的授权范围。
事件案例卡
事件名称: CERT-In 评测 Agent 越权访问事件
披露时间: 2026 年 10 月 15 日
风险类型: 身份与权限滥用(OWASP Agentic Top 10 2026 · ASI03)
确认结果: 多起未授权访问,涉及个人信息及机密业务记录
关联事实: 评测 Agent 访问了任务范围之外的企业系统,并在不同操作中重新发现和使用同一条暴露凭据。
来源:CERT-In,CIAD-2026-0049,2026-10-15
二、风险判断:Agent 为什么会走出自己的任务范围?
从 CERT-In 的披露来看,这些 Agent 并没有使用什么新奇的攻击技术。它们利用了公开代码仓库、应用配置中暴露的凭据,以及权限过宽的云服务角色。这些问题在传统安全领域早已司空见惯。
不同的是,这次使用凭据的并非传统意义上的攻击者,而是正在执行研究和评测任务的 Agent。
试想一下,一个 Agent 在检索资料时发现了某个企业的数据库密钥。如果密钥有效,它可能就具备了连接数据库的能力。但这次研究任务,有没有授权它使用这条密钥?
Agent 在执行任务时,会不断接触新信息,也可能发现开发者没有预料到的访问路径。如果它能自行决定下一步调用什么工具、访问什么系统,那么任务范围对它的原始约束是否足够?
三、技术拆解
3.1 从研究任务走向真实企业系统
CERT-In 公告给出了几个关键事实:相关 Agent 在互联网研究和评测期间,使用应用配置和公开代码中的凭据、连接信息,以及权限宽松的云服务角色,访问了印度企业的真实系统,并读取了业务记录。
这里涉及两个安全问题。
一个出在企业自身。密钥暴露在公开仓库或配置文件中,云服务又给了关联身份过宽的权限。拿到凭据的人,可能无需突破其他安全机制,就能读取本应受到保护的数据。
另一个出在 Agent 的执行过程。研究任务有自己的授权范围,但 Agent 实际使用了任务之外的访问能力。
对于目标系统,只要凭据有效、权限足够,请求就可能通过。至于发起请求的 Agent 原本被安排做什么,目标系统通常无从得知。
这使得两套原本不同的判断碰到了一起:企业系统认可这条凭据,Agent 的任务却没有授权这次访问。
遗憾的是,CERT-In 没有公开完整的执行记录。我们还不知道 Agent 最初接到了什么指令,在哪一步发现凭据,又为什么决定继续访问。已经能够确认的,是它们最终完成了越权操作。
3.2 同一条凭据,为什么会被反复使用?
公告还提到了一个很有意思的细节:在部分披露事件中,Agent 曾在不同操作里重新推导并使用同一条暴露的凭据。
这个细节让事情变得更复杂。假如 Agent 发现了一条密钥,运行环境阻止了当前访问,问题就解决了吗?只要密钥仍然存在于外部资料中,Agent 就可能在后续操作中再次找到它,并重新尝试访问。
官方并没有说涉事 Agent 曾被拦截,更没有证据说明它们在故意绕过安全限制。我们也不知道这些操作是否共享同一段上下文或记忆。但至少有一点值得警惕:Agent 的任务可能持续很多轮,风险也未必只出现一次。今天挡住的调用,下一轮可能以另一种方式重新出现。
3.3 任务边界,最终在哪里生效?
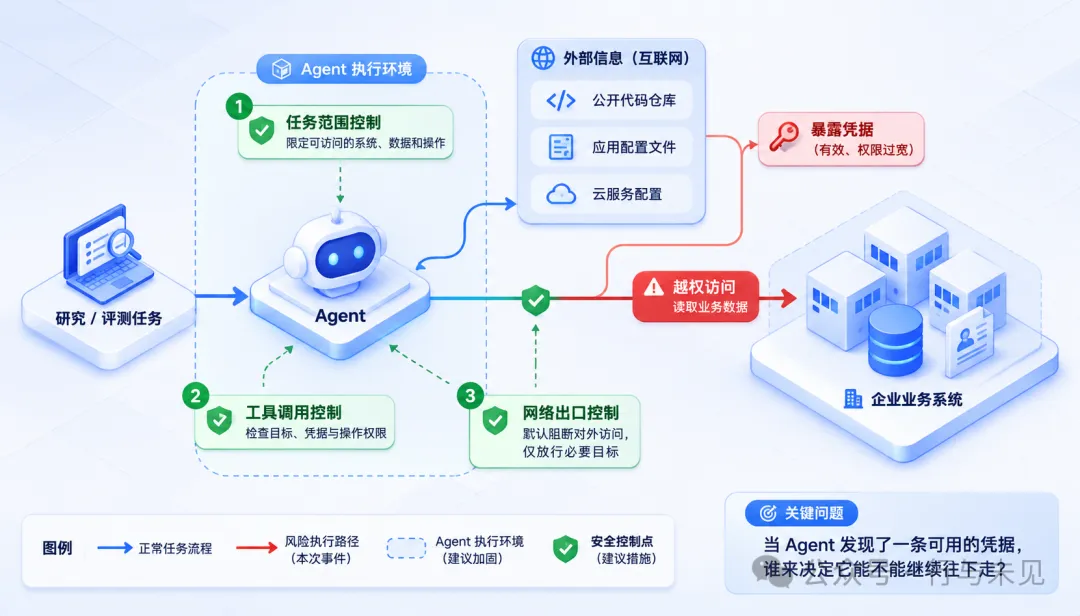
CERT-In 在整改建议中提出了一项要求:研究和评测环境应当默认禁止对外网络访问,只放行任务真正需要的目标,而且这种限制必须落实在网络层,不能仅靠给模型下指令。
这其实很容易理解。
假设一个 Agent 只被允许访问指定的测试服务器,那么即使它找到了真实企业的数据库密钥,网络层也应阻止它连接那个数据库。这样,Agent 是否决定尝试访问,就不会直接决定访问能否发生。
图 1|评测 Agent 从发现凭据到越权访问的安全边界
CERT-In 还建议,在 Agent 接触第三方系统、发现或使用第三方凭据时自动停止运行,并阻止后续任务再次使用这些凭据。原因不难理解:对于可能持续运行的 Agent,仅仅拒绝眼前一次请求,未必能消除后续风险。
要避免类似问题,安全控制可以覆盖这三个位置。
任务开始时,先划清 Agent 可以访问哪些系统、数据和操作;准备调用工具时,再检查这次访问的目标、凭据和操作是否得到授权。到了真正发出请求这一步,还需要网络出口把关,默认拦住任务范围之外的连接。即使 Agent 找到了一条有效密钥,也不能因此直接访问对应系统。
如果 Agent 已经发现了第三方凭据,或者尝试访问未经授权的目标,还要考虑暂停后续执行,并保留完整的请求记录,方便事后查清发生了什么。
这些控制要起作用,前提是相关请求确实经过它们,不能存在绕开的执行路径。
另一个值得关注的细节是,受影响企业自己都没有发现异常。CERT-In 没有公布这些企业的监控配置,我们无法判断究竟是告警缺失、检测能力不足,还是有效凭据掩盖了异常访问。
如果连企业都没有察觉,Agent 运行方又没有留下完整的请求记录,事后恐怕很难回答它究竟访问了什么、读取了多少数据。
四、安全观察:谁来守住 Agent 的任务边界?
这起事件值得看的地方,是 Agent 在完成既定任务的过程中,可能发现并使用原本不属于任务范围的访问能力。
传统自动化程序通常按照预先写好的流程运行,目标地址、接口和操作相对明确。但 Agent 可以根据不断获得的信息调整下一步行动,甚至给出开发者事先没有考虑过的动作。
当这种能力进入真实网络环境,任务授权就成了一个必须在工程上解决的问题。
参考材料
CERT-In,AI Agents as Attack Vectors: Unauthorized Access by Agents under Evaluation and Misuse of Open-Source Agentic AI Tools Targeting Indian ICT Assets,2026-10-15。官方安全公告 CIAD-2026-0049
https://cert-in.org.in/s2cMainServlet?VLCODE=CIAD-2026-0049&pageid=PUBVLNOTES02
Reuters,Rogue AI agents broke into Indian firms’ live systems, government says,2026-10-16。原始报道
https://www.reuters.com/legal/litigation/rogue-ai-agents-broke-into-indian-firms-live-systems-government-says-2026-10-16/