写在前面
一家客户接到通知:两个月后要做等保二级测评。IT负责人慌了——制度文件没有、日志留存不到三个月、漏洞扫描没做过、机房连门禁记录都不全。接下来两个月,全公司跟着加班补材料,最后还是带着一堆不符合项勉强通过。
等保这件事,临时抱佛脚最费钱,也最难过。
一、等保到底在查什么
很多人以为等保是"查设备",其实它查的是十个层面的体系:安全物理环境、安全通信网络、安全区域边界、安全计算环境、安全管理中心,加上安全管理制度、管理机构、管理人员、建设管理、运维管理。
一句话总结:技术要有措施,管理要有制度,执行要有记录。 三者缺一,就是不符合项。
二、最常见的五个"坑"
坑一:定级定错。 系统边界没理清,该定二级的定了一级,或者把不该纳入的纳入了,后面全盘重来。坑二:日志不够。 要求留存不少于六个月,很多设备默认只存一周,测评时直接扣分。坑三:制度是模板。 网上抄的制度,和实际运维两张皮,访谈一问就露馅。坑四:账号混乱。 共用管理员账号、离职不清理、弱口令,是高频扣分点。坑五:没有记录。 做了巡检但没有记录、有制度但没有执行痕迹,等于没做。
三、IT外包怎么把功课做在前面
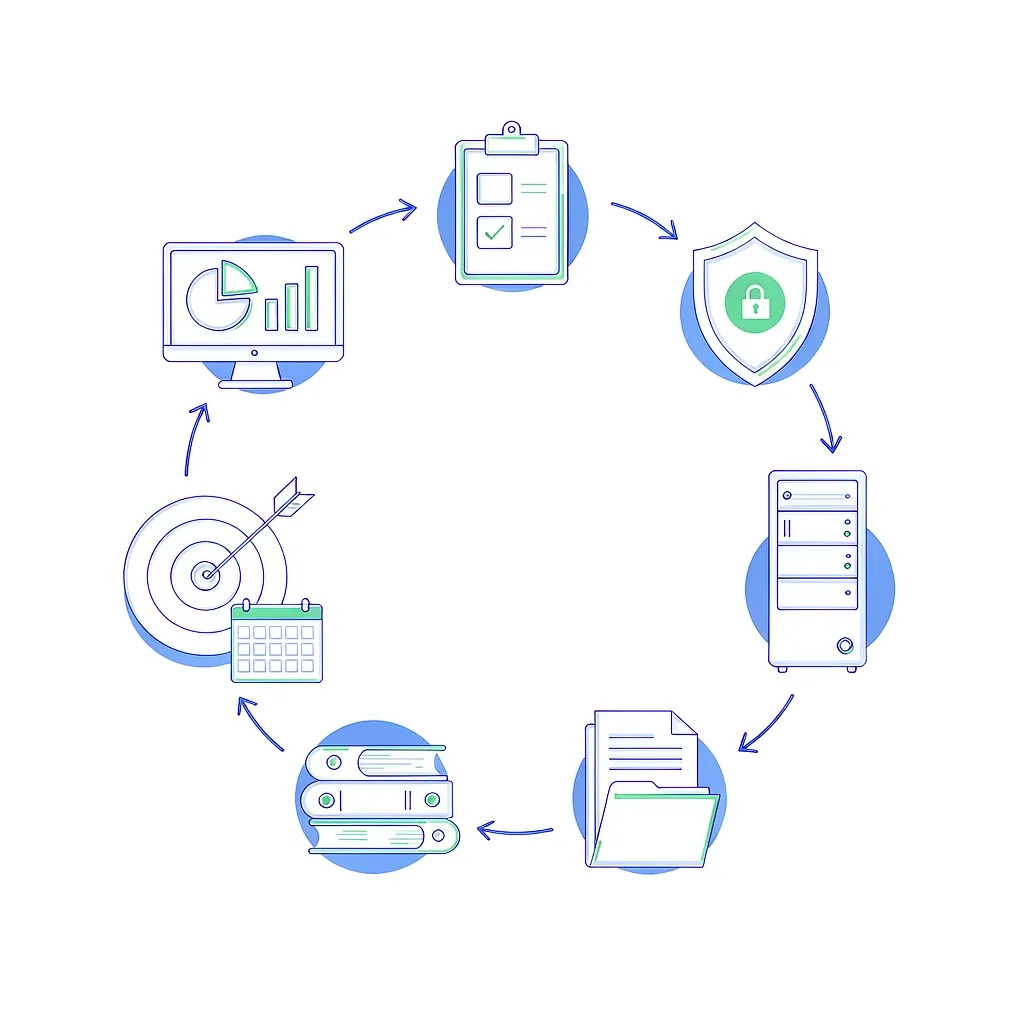
第一步:梳理与定级。 清点系统、划清边界、确定等级,形成定级报告并完成备案。这一步做对,后面事半功倍。
第二步:差距分析。 对照等保要求逐条自查,输出整改清单:哪些是技术措施缺失、哪些是制度缺失、哪些是记录缺失,按优先级和投入排序。
第三步:整改落地。 技术侧做加固——边界防护、入侵检测、日志集中审计、账号权限治理、漏洞修补、数据备份;管理侧补制度——安全管理制度、操作规程、应急预案,并确保和实际运维一致。
第四步:日常运营。 这才是关键:每月漏洞扫描、每季度应急演练、日志定期检查、权限定期复核。等保不是一次考试,是持续的状态。
四、测评当天,拼的是平时的记录
测评机构看的不是你说了什么,而是记录:巡检表、变更单、演练报告、培训签到、日志导出。这些东西,只有日常在做,才拿得出来。
写在最后: 等保不是IT部门的独角戏,也不是临时项目。让IT外包把合规嵌进日常运维——制度有人执行、措施有人维护、记录有人归档,测评只是顺手交个卷。提前一年准备,比临时两个月补材料,省下的不只是钱,还有整个团队的睡眠。
文/云上编辑部
/// END ///
 你好,我是ViviTang。专注个人成长和经验分享,愿我们都能成为更好的自己。
也欢迎加我微信,交个朋友↓↓