前言:从体面到泥潭
网络安全等保测评这个行当,过去这五年,过得并不体面。
当然,初心肯定是好的,成果也实打实。2017年网络安全法施行,第二十一条把等级保护写成了法定义务,等保2.0新标准2019年落地,云计算、大数据、物联网一并纳入测评范围,行业跟着水涨船高,到2023年,全国持证测评机构已经237家。可日子一好过,毛病也跟着出来:不少人开始把测评当成纯生意做,低价冲、走形式等,肩上的责任,慢慢就放下了。
但泥潭不是一天陷进去的,转折点,在2021年11月。
一、撕破脸的这几年
2021年11月,国家网络安全等级保护工作协调小组办公室宣布撤销测评机构推荐证书,不再发布推荐目录,相关工作纳入国家认证体系。同一天,中关村信息安全测评联盟启用由公安部第三研究所认证发放的服务认证证书。推荐制换成认证制,制度往前走了一步,对行业应该说是好事。但市场原先给这门生意讲的故事是"牌照稀缺",甚至安全圈里流传着"一张证价值两千万"的说法,随着认证制出现后,貌似这个价值没有了。
紧接着2022年,全国4家机构在年度监督审查中查出严重问题,3家暂停整改,1家撤销证书。据不完全统计,停牌期间各家损失在2000万到14000万之间。监管的意思不难读:不只看你有没有资质,更看你测评做没做扎实。方向是对的,这个行业也确实需要这样的整肃。
但市场的第一反应不是变好,是恐慌。坏就坏在时点上:认证制刚切换,撞上的是202年和2022年疫情管控最严的时段,出差拓客户走不了,本地登门也处处受限。刚获证的机构(这里指的是获证不超过2年的机构)手里存量项目少,甚至没有,能抓的只有眼前的单子;能竞争的家底,又只有资质和价格,而资质这张牌已经不再稀缺。价格战想不打都不行,抢单、压价、保现金流,就是这么来的。
价格的事,有账可查。北交所公开披露的,是机构自己签出来的合同均价,本身就属于行业里偏高的那一档。可就算是这样的账,也经不起细看。安美勤的等保测评均价,2020年8.22万,2021年8.03万,2022年7.10万,仅2022年一年就跌掉11.6%;等保风评的毛利率从82.8%掉到75.2%,北交所连问四轮,问的就是这个价还撑不撑得住,后来材料干脆撤了。北方实验室更低,纯等保均价2023年5.52万,2024年5.22万,2025年4.68万,一年掉一截。别忘了,这还都是头部机构的账。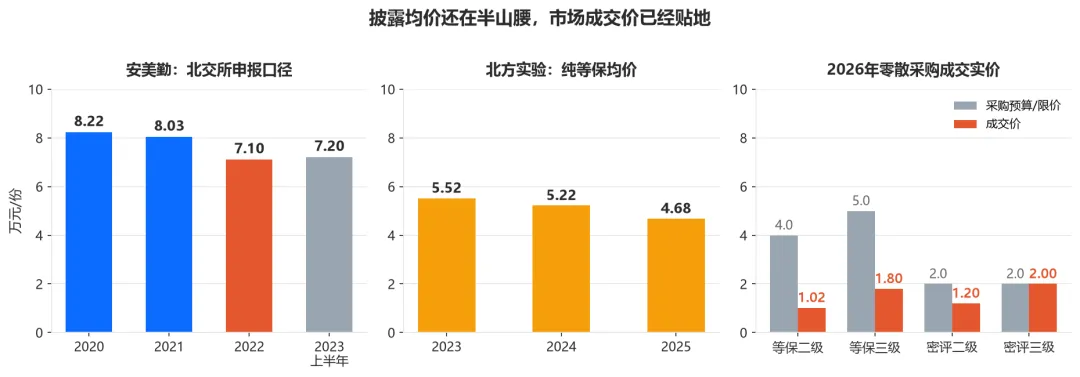 披露均价还在半山腰,市场成交价已经贴地公开采购市场的成交价,比这难看得多。2026年,安徽某航集团的等保测评采购,二级系统最高限价4万,第一成交候选人报价1.02万;三级最高限价5万,报价1.8万,直接膝盖斩。同年浙江丽水经开区一个密评项目,9个系统打包预算18万,第二次因响应的供应商不足三家废标,第三次才成交,总价11.6万,折下来二级密评1.2万一个,三级2万。财政部2026年初出台《关于推动解决政府采购异常低价问题的通知》,给"便宜得离谱"划了条线:报价低于最高限价45%,就该启动异常低价审查。拿这条线量安徽这两包:一个报价只有红线价的57%,一个是八成,都钻到了线以下——国企集中采购不直接适用政府采购新规,尺子却是同一把。业内算过账,1万的二级等保,连测评师驻场的人力开支都兜不住。也还有撑住价的:徽商银行2026年的集采里,三级密评最高限价4万;长江三峡通航管理局的采购里,三级密评最高限价10万、三级等保8万。预算给得足的客户,价格还扛得住。可就在徽商银行同一份招标里,等保第一候选人的报价只有二级1.6万、三级2.6万——价格战一样打进了金融机构。换到一般预算的项目上,报价已经贴地飞行。
价钱砍到这个份上,省的不是成本,是测评的动作本身。文档该细看的不细看,现场该核的不去核,渗透测试说省就省。有行业观察把低价项目里的敷衍归成三类:远程虚测,人不到场,数据靠模板编;到场虚测,打个卡拍几张照,该验的没验;美化结果,风险往小了写,整改要求往低了放。不是说家家都这么干,但1万的价位摆在那,认真做就亏本,守规矩的机构反而接不到单,劣币驱逐良币,这个压力压在每一家头上。
| | |
|---|
| | |
| | |
| | |
| | |
| | |
| 零散采购成交价跌进1至2万区间,二级等保1万、三级1.8万、密评2万 | |
| 数据安全风险评估资质申请窗口打开,AI安全测评机构能力要求国标公示 | |
这些数字拼出来的结论就一句话:等保测评的体面维持到疫情前中期,撕破脸在2022年前后。认证制松了牌照的绑,处罚砸了现金流,很多甲方把价格当成唯一筛选标准。三股力拧在一起,才有了后来撕不下来的膏药。
二、等保测评这门生意的顶,是基因定的
价格崩了,能靠行业自己爬起来吗?难。先把话说清楚:等保制度本身没毛病,有顶的是测评这门生意。它的两头都是定死的:输入是一张给定的检查表,输出是一份格式固定的报告。检查表是封闭、可穷举的,标准这些年一直在升级换代,但测评干的事,形式上始终是逐项核对。活一样,服务就拉不开差距;报告靠人逐条核、逐页写,成本也压不下去。同质化叠上成本刚性,剩下的竞争维度只有价格。这是模式定的,不是哪家机构不努力。
有人会说,现在不是有AI测评工具了吗,效率能提上来。确实能。行业里已经有现成的做法:测评师在工具里拍照取证、勾判定,AI自动生成符合报告模板的结果记录;制度文件成批上传,大模型逐条对照等保条款查完整性;拓扑图传上去,视觉模型认完分区,描述自动出来。工具厂商的宣称口径是,数据录入加报告编制的耗时最高能压缩八成以上,原来十天的活两天干完。但效率提上来了,价格战反而更凶:你会用的工具,同行也会用,效率红利很快就被报价吃掉。连锁反应已经来了,有行业观察统计,全国近百家测评机构的初中级测评师在缩水,北京有机构2026年直接裁掉近一半初中级,理由就是项目少、价格低、亏损严重。工具救得了成本,救不了模式:测的还是那张检查表,交付的还是那份报告,甲方要的还是那张证。不上工具也不换赛道的机构,摆在面前的选择不多:要么被并购收编,要么在低价单里慢慢耗着,直到撑不住那天。
再看客户为什么买单。多数甲方要的是"通过测评、拿到备案和测评报告"这个结果,不是"查出真实风险"这个价值,或者说这个价值他们也不认为测评机构能做到。证一到手,合作就结束了,第二年再来,靠的是政策强制,不是认可你值这个钱。一次本该查出风险的体检,就做成了盖章仪式。所以说低价内卷只是症状,生意模式才是病根。
三、换条赛道?一个模子刻出来的
写到这里,肯定有人要问:等保不行了,机构不是还有密评、数据安全风险评估、个人信息合规审计这几条路吗?都是这几年冒出来的政策刚需,正好接上。
面上看是这么回事。密码法和新版商用密码管理条例把密评送成了关键信息基础设施的年度义务,等保三级以上系统也普遍被要求同步做;数据安全法落地后,风险评估成了重要数据处理者的例行功课;网信办2025年5月施行的《个人信息保护合规审计管理办法》,白纸黑字写着处理超1000万人个人信息的企业每两年至少审一次。
但这几门生意,骨子里和等保是一个模子:政策驱动,检查表逻辑,一份报告交差。价格走势也在往等保身上贴。还是北方实验室的问询回复,密评报告均价2022年8.35万,2023年7.83万,2024年6.51万,三年掉了两成多;同一时期它的纯等保均价(2023到2025年)是5.52万、5.22万、4.68万,两条线已经贴在一起了。这还是头部机构的合同价,零散市场更低,丽水那个项目三级密评2万就成交了,查测评站上行业文章的原话是"一两万块钱就敢接一个三级系统的密评"。2025年11月内蒙古一家测绘事业单位的政府采购更直白,同一个项目拆三个包:密评51.8万,数据安全风险评估57万,等保测评55万,价格几乎咬着开。海南省2026年版的政务信息化取费标准里,三级系统等保上限8万一个,密评上限10万一个,密评的官方指导价还从上一版的12万往下砍了。数据安全风险评估要单说。数据安全法和《网络数据安全管理条例》把年度风险评估写成了重要数据处理者的义务,需求是真的,但配套的服务认证刚起步,第一批拿到认证的机构,业内预计最快要到年底或明年初才见得到。难点在活本身:风险评估的前置是数据分类分级,做细了,一个中型企业的数据资产能梳理出以月计的工期,战线拖得太长;做粗了,又回到等保那套检查表的路子,步它的后尘。
个人信息合规审计也是两头不占。市场量本身就有限:硬性义务只压在处理超1000万人个人信息的处理者头上,这样的企业全国数得过来,主要就是头部平台以及大型金融机构,中小客户压根碰不到线,普通大客户也碰不到线。门槛那边,专业机构只要求具备相应审计能力,认证是鼓励不是强制,牌照壁垒还没立起来。没有门槛的增量市场,入场速度只会更快,可蛋糕就这么大。
座位也不再增加。网络安全等级保护网2026年9月更新的官方名录上,等保测评机构还是237家;密评那边的门却越开越大:国家密码管理局2025年10月第53号公告的名录上已经有160家,其中104家同时拿着等保资质,占65%。密评的总盘子,行业测算还不到等保的三成——船多了,水没涨。四条业务线,一套打法。等保密评的今天,大概率就是它们的明天。四、AI安全测评,或许有点不一样
AI安全测评不一样。它不靠一张封闭的检查表吃饭:需求边界敞着,标准也在一门一门落地。
全国网安标委的人工智能安全标准体系里,测试评估单独是一个子体系。2026年8月立项公示、9月底正式下达的《网络安全技术 人工智能安全测评机构能力基本要求》国家标准计划,项目周期15个月,规定的是测评机构在基础条件、技术能力、人员能力、组织管理、场所设备上的门槛。等保机构花了十几年才建起资质壁垒,AI测评这边的资质框架才刚起步:测评机构的能力要求正在写进国标,机构名册还没开张,位置空着,但只留给先把能力建起来的人。
同一批立项的AI安全标准还有十项:人工智能安全护栏技术要求、模型开发安全指南、生成内容检测技术实现指南、智能体数据处理安全要求等,项目周期都是15个月。这些标准各有分工,护栏对口的是怎么拦提示词注入和越狱攻击,生成内容检测管的是输出侧的溯源,测试评估卡在中间,当裁判。
测试方法的颗粒度已经到实操层。《人工智能基础模型安全测试方法》的立项内容里,威胁清单写得很细:训练数据投毒、模型窃取、后门攻击、对抗样本攻击、提示词注入、有害内容生成、价值观偏离,共14类,外加7个维度的安全功能要求和具体的判定标准。这不是拿等保检查表改几个字能交差的活。
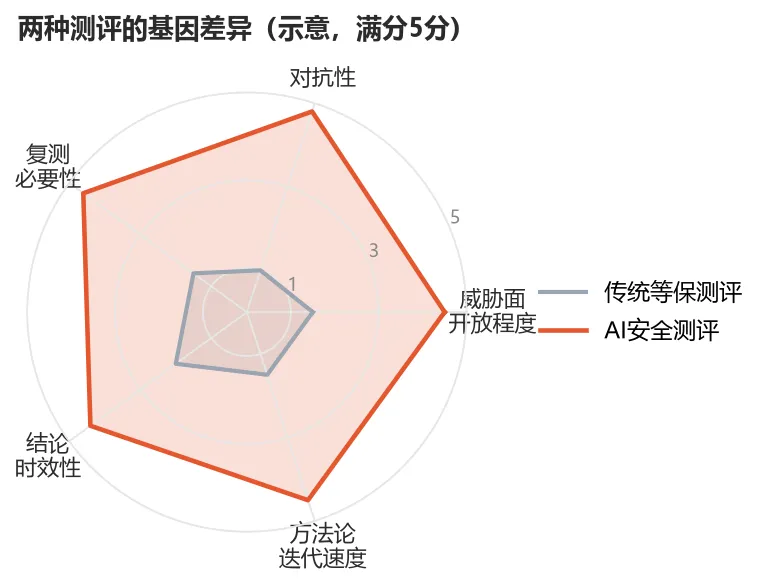 传统等保测评和AI安全测评,两套基因(作者示意)
五、AI是个会还手的对手,但测评价值也高
AI安全测评难,难在对面不是一个死的系统,是个会琢磨、会还手的对手。
传统业务系统测评,逻辑是确定的。发一个请求,系统按代码写好的路径响应,测的是配置、补丁、权限。系统不跟你博弈,扫描器跑完,结果是什么就是什么,报告写完结论就定了。
AI模型不一样。它理解你的意图,揣摩你的问法,多轮对话里随时调整回答策略。更麻烦的是它能察觉自己正被测试,然后改变行为。标准里把提示词注入、对抗样本单列出来,就是因为这些攻击的本质不是找漏洞,是骗过模型的判断。你构造一个越狱提示词,安全对齐拦住了;换条更隐蔽的诱导路径,模型可能在几轮对话后被慢慢绕开。你测到的,可能只是它想让你看的那面。这不是逐项打勾的工作,是在跟一个会适应、会伪装的对手过招。
博弈也没有终局。传统系统漏洞补了就是补了,AI的安全对齐会随微调、版本迭代、上下文变化漂移。今天测出拒答率95%,一次模型更新跌到80%不稀奇。抱着一次测评、一份报告、一年有效的老思维,报告出炉那一刻就过时了。
六、AI测评可能反过来砸掉等保的旧模式
监管和客户习惯了动态对抗、持续验证的节奏,回头看等保那种一年一次、报告到手就束之高阁的做法,落差只会越来越扎眼。大模型的风险不只在说错话,更在做错事。AI正从答题工具变成自己干活的系统,智能体的权限边界、工具调用的行为溯源、多轮交互里的意图漂移,没有一项是翻检查表能查出来的。等保的检查项是静态、封闭、可穷举的;AI测评的威胁面是动态、开放、持续生成的。两套基因,两种肌肉记忆。
这恰恰是"翻身"两个字的分量。等保测评行业真正的危机,从来不是监管变严或者价格战,是它后来已经说不清自己存在的理由。一份报告证明"我合规了",然后呢?AI安全测评给了另一个答案:测评不是终点,是持续对抗的起点。能把持续验证的能力建起来,机构就从合规流水线上的盖章环节,变成客户安全能力的外部引擎。
窗口不会等谁准备好。还在用等保时代的路数(套模板、拼价格、靠关系)去够AI测评门槛的机构,多半会发现那张牌桌上没有自己的位置。跟会思考的对手过招,背检查表赢不了。
能接住这波机会的,是把"交一份报告"做成"跟模型长期过招"的机构。等保测评不会消失,但接不上AI测评这门手艺,手里的报告就只是张纸,越盖越薄。
参考说明
1. 撤销推荐证书公告:国家网络安全等级保护工作协调小组办公室,2021年11月19日发布,人民日报客户端等有转载。
2. 18家机构被处罚及损失区间:安全内参《等级保护测评机构被停牌整改以后》(2023年7月),行业从业者自述,损失数字为不完全统计。
3. 安美勤、北方实验室的等保及密评均价:两家公司北交所、新三板公开问询回复文件,东方财富网新三板频道可查。
4. 2026年市场成交实价:安徽省港航集团2026年度等保测评集中采购公告及成交候选人公示(二级最高限价4万、第一成交候选人报价1.02万;三级最高限价5万、报价1.8万);丽水经开区密评项目采购公告(预算18万,第二次因响应供应商不足三家废标,第三次成交11.6万,折二级1.2万、三级2万);徽商银行2026年集采招标公告及评标结果公示(三级密评最高限价4万,等保第一候选人报价二级1.6万、三级2.6万);长江三峡通航管理局2026年网络安全合规性检测项目谈判公告(三级密评最高限价10万、三级等保8万)。以上均为公开采购公告,经查测评(chaceping.com)合规情报栏目整理。
5. 异常低价审查规则:财政部《关于推动解决政府采购异常低价问题的通知》(财库〔2026〕2号,2026年2月1日起施行)。
6. 密评、数据安全风险评估、等保三包同项目采购价格:中国政府采购网,内蒙古测绘地理信息中心成交公告,2025年11月。
7. 海南三级系统取费上限(等保8万、密评10万,较2025版下调):海南省政务信息化项目投资编制标准(2026年修订版),经医院采购公告转引。
8. 个人信息保护合规审计管理办法(每两年至少一次、超1000万人门槛):国家网信办令第18号,2025年2月公布、5月1日施行,官网原文可查。
9. 《网络数据安全风险评估办法》(网信办、工信部、公安部令第24号,2026年6月18日公布、8月20日施行)及数据安全风险评估服务认证进展(第一批认证机构预计年底或明年初):前者官网原文可查,后者为行业口径。
10. 237家等保测评机构:网络安全等级保护网(djbh.net)2026年9月更新的官方名录;密评机构160家、其中104家兼具等保资质(占65%)、密评市场规模不足等保业务三成:国家密码管理局公告(第53号,2025年10月)及查测评行业观察(行业测算口径)。
11. 低价项目敷衍三分类(远程虚测、到场虚测、美化结果):查测评《内卷与重构:密评赛道的困局与破局》;AI测评工具效率(数据录入加报告编制耗时最高压缩八成以上,为工具厂商宣称口径)及近百家机构初中级测评师缩水、北京某机构2026年裁掉近一半初中级:查测评《从测评机构人员增减,看等保测评行业的走向》。
12. 两项AI安全国标(2026年8月立项公示、9月30日下达国家标准计划,计划号20264768-T-469、20264773-T-469,项目周期均15个月)及同批十项AI安全标准:全国标准信息公共服务平台、国家标准委2026年第九批推荐性国家标准计划通知。
12. 雷达对比图为作者示意,非量化结论。
查测评声明:如果以上信息出现错误或侵犯到你的权益,请联系我们说明理由,可随时反馈。我方确认问题后第一时间无条件移除对应内容。