▼ 本文约 2400 字 建议阅读 7 分钟 ▼
8.6万台防火墙被攻陷,防泄密软件怎么选
10 月上旬,美国联邦调查局(FBI)与美国特勤局(USSS)联合发布了一份行业警告,标题很直白:FortiBleed 行动仍在继续,目标是暴露在互联网上的 Fortinet FortiGate 防火墙与 SSL VPN 网关。截至警告发布时,这场行动已经拿下了全球 194 个国家、超过 8.6 万台设备的可用登录凭证。
最值得企业管理者停下来看一眼的地方在于:它没有利用任何一个新发现的零日漏洞。
一、一条不需要漏洞的杀伤链
FortiBleed 最早在 2026 年 6 月浮出水面——起因颇具戏剧性:攻击者自己的后台服务器暴露了,安全厂商 SOCRadar 与 Hudson Rock 顺藤摸瓜,确认了一个包含 86,644 条可用设备凭证的数据库,跨度覆盖 194 个国家。按云安全联盟的估算,这一数量大约相当于全球所有公网可达 FortiGate 设备的一半。
FBI 与特勤局在警告中还原了它的完整路径,五步里没有一步需要"新技术":
| | |
|---|
| | |
| | |
| 在设备上投放 Go 编写的 FortigateSniffer,被动截获多种协议的认证流量 | |
| | |
| 新建管理员账号、枚举域内账号、横向移动、搬走网络共享数据、盗取会话 Cookie | |
读完这张表会发现,攻击者几乎没有"攻破"任何技术防线——他们只是把企业长期忽视的几件事,一件一件捡起来用了。
二、三个最扎心的细节
细节一:近三分之二的凭证,是"根本没改过的账号"
对这批被窃凭证做过构成分析:通用 admin 类账号占 35%,Fortinet 内置系统账号占 28.3%。也就是说,接近三分之二的登录名,属于出厂默认、或者叫"admin"这种谁都能猜到、却没人愿意去改的账号。剩下那三分之一才是企业自有账号——而它们能被破解,多半说明密码复用依然普遍。
细节二:不需要漏洞,只要一份"没被重写过的旧密码"
Fortinet 在 2025 年底已将管理员密码的存储方式,从加盐 SHA-256 升级为更强的 PBKDF2 算法。但这次升级有个容易被忽略的前提:只有在固件更新之后真正登录过一次的账号,它的密码哈希才会被重新写入。一个 2021 年创建、之后从未再登录的服务账号,很可能至今仍由旧算法保护——更新固件并不能把它自动"洗白"。这也解释了厂商为何反复强调:单靠打补丁,无法让已经泄露的凭证失效。
细节三:攻击者能把主人锁在门外
FBI 与特勤局特别提醒,部分受害企业发现自己被锁在了自家设备之外——攻击者不仅新建了管理员账号,在某些情况下还删除或修改了原有账号的密码,让企业连登录都做不到。更棘手的是,攻击者会盗取会话 Cookie,这意味着即便企业事后改了密码,攻击者手里那条认证会话可能依然有效。
Black Hills 信息安全公司的 John Strand 给了一句很精准的评价:"我并不是特别担心那种进来就大张旗鼓、明确告诉你他在的攻击者。我真正害怕的,是那种想悄无声息地待在你的网络里、待得尽可能久的人。"——FortiBleed 恰好把这种访问权,交给了下游的勒索团伙。FBI 判断,INC、Lynx 等勒索组织正是通过这一渠道取得初始访问权限。
三、门锁被复制之后,损失发生在哪一步
把上面的链条翻译成企业能听懂的话:防火墙和 VPN 是办公楼的"门锁"。FortiBleed 做的,是批量复制了门锁的钥匙,并且把钥匙卖给了别人。
门锁被复制,意味着攻击者拿到了一张畅通无阻的内网通行证。他进来之后通常只做三件事:横向移动、摸清域内有哪些高权限账号、然后从网络共享和数据服务器里,把真正值钱的东西整批搬走。
请特别注意最后一步。企业真正不可逆的损失,发生在数据被搬走、被拍走的那一刻,而不是防火墙被登录的那一刻。 防火墙可以重置、账号可以重建、系统可以重装,但一份已经落到别人手里的图纸、源代码、客户名单,是收不回来的。
这也解释了为什么越来越多信息安全团队在讨论一个共识:边界设备是"第一道门",但它注定有被打开的那天;真正决定损失大小的,是数据本身处在什么状态。
四、企业现在就该做的四件事
| |
|---|
| 逐一核对每台防火墙/VPN 上的管理员与 VPN 账号,确认没有陌生账号(已知攻击方常用名包括 fortiAdmin、forticloud-sync、fgtsecure、support_fortinet、adminsslvpn、itadmin 等) |
| 重置全部管理密码与 VPN 密码,强制结束所有在线的管理员与 SSL VPN 会话(只改密码、不切会话并不足够) |
| 启用抗钓鱼的多因素认证,并将管理员凭证的存储切换为 PBKDF2,确认配置已真正生效 |
| 非必要不让管理接口暴露在公网,把管理与数据接口收敛到受信网段,并对异常外联告警 |
五、数据本身,才是最后一道防线
把门锁管好,能降低被"复制钥匙"的概率。但只要承认边界迟早会被突破,企业就必须回答另一个问题:当攻击者已经拿着合法账号、坐在你的网络内部时,你还能靠什么?
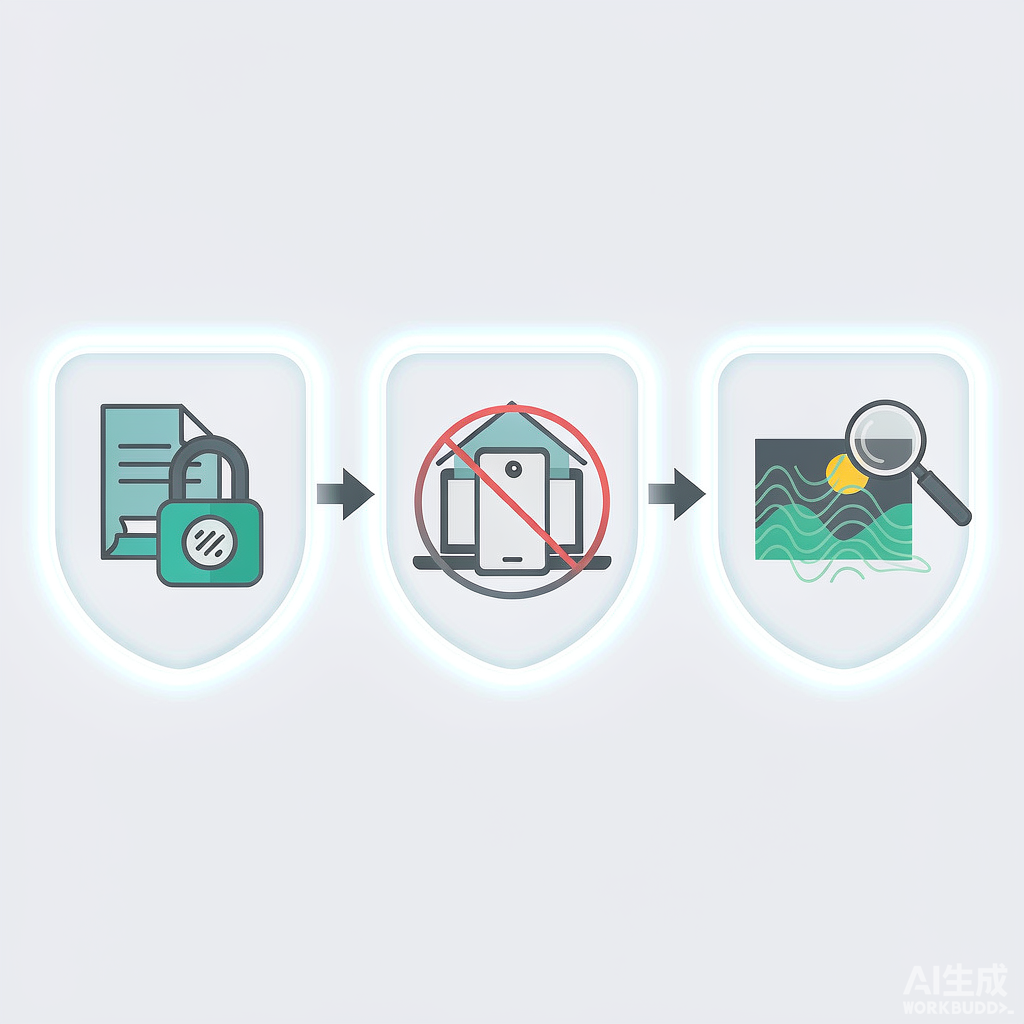
答案只剩一个方向——让数据本身就"带不走、看不见、查得到"。这正是终端防泄密"三道防线"的设计逻辑。
第一道:透明加密,让被搬走的文件变成打不开的密文
羽翼透明加密软件在内核驱动层做透明加解密:文件在创建、保存时自动加密,打开时自动解密,员工完全无感、不改变任何工作习惯。就算文件被拷贝、被外发,甚至连同整台服务器一起被搬走,离开授权环境也只是一堆无法打开的密文。它采用独有的第二缓冲机制,是行业内唯一承诺"100% 不损坏文件"的加密软件,支持 CAD、Solidworks、UG 等大型工程软件与源代码,可按部门分组授权、按级别分级授权,并对 U 盘、打印、截屏、外发做细粒度管控。
第二道:屏幕 AI 防拍摄,把"看一眼"这条通道也堵上
数据未必需要被"拷走"——有人拿手机对着屏幕拍一张照,同样是一次泄密。羽翼电脑屏幕 AI 防拍摄系统用自研算法识别拍摄行为,识别率达 99.2%、误报率低于 0.8%,检测到拍摄后在 100 毫秒内锁屏,拍照者只能拍到锁定保护画面。它支持正面直拍、侧后方偷拍、近距离贴拍等多种角度,并具备活体检测、防偷窥、外接显示器与私接摄像头监测等能力,覆盖人多、屏幕杂的办公与研发场景。
第三道:隐形水印,万一真泄了也能溯源到人
如果最坏的情况发生——一份文件或一张屏幕照片流到了外面——企业需要的是"查得到是谁"。羽翼隐形水印(SmartMark)基于微观 AI 盲水印技术,溯源精度达 99%、溯源成功率 90%,可抵抗翻转、压缩、部分截取与多次翻拍,即使照片经过手机、平板、相机反复拍摄仍能提取。它覆盖屏幕(ScreenMark)、文档(DocMark)、网页系统(WebMark)、图纸图片(ImageMark)、视频(VideoMark)、纸质打印件(PrintMark)等多种形态,能定位到具体的账号、设备与时间。
三道防线怎么对号入座
结语
FortiBleed 最值得警惕的,不是它的规模,而是它的"朴素"——没有零日漏洞,没有高深手法,只是密码复用、默认账号、没切换的旧哈希这些"老问题"。安全圈有一句老话:攻击者不需要每次都找到新入口,他只需要等你留一扇没锁的门。
门锁该修的要修、该换的要换。但在门之后,真正让企业在一次入侵中"损失可控"的,是数据本身是否加密、屏幕是否被守护、以及万一泄露后是否查得到源头。把这三件事做好,企业才能在"边界迟早被突破"的常态下,把损失控制在一个可以承受的范围内。
---
深圳市羽翼信息技术有限公司深耕信息安全二十余年,核心产品包括透明加密软件、电脑屏幕 AI 防拍摄系统与隐形水印溯源平台,为党政机关、金融、制造、科研等行业提供"加密防流出、防拍护屏幕、水印可溯源"三位一体的终端数据防泄密解决方案。