现实中,风险台账常写着“加强管理”“持续整改”,却看不到预算、期限和退出条件。等到风险再次暴露,大家才发现:任务有人接,剩余风险却从未有人明确承担。
本文把处置选择整理为一套讨论框架。四种策略可以组合使用;选择依据是业务目标、风险边界和实施证据。文中的判断表与案例是实践建议,不是标准规定的统一模板。
一、先把决策对象写清楚
讨论“这个漏洞要不要修”之前,先说明它会怎样影响业务。例如,供应商长期持有生产管理员权限,凭据泄露后可能篡改订单。需要决定的是这条业务风险的处置方式,而不只是关闭一张扫描工单。
决策材料至少包括:受影响业务、威胁路径、现有控制、当前风险、容忍度、可选方案。当前风险要反映现有控制真实运行后的状态;拟新增措施尚未验证时,只能写预计效果,不能提前宣布风险下降。
NIST IR 8286B 将风险优先级和响应选择连接到企业目标,并讨论响应成本在企业风险组合中的作用。这给我们的启示是:每个方案都应说明保护什么、付出什么,以及实施后还剩什么。[1]
二、四种策略,分别改变什么
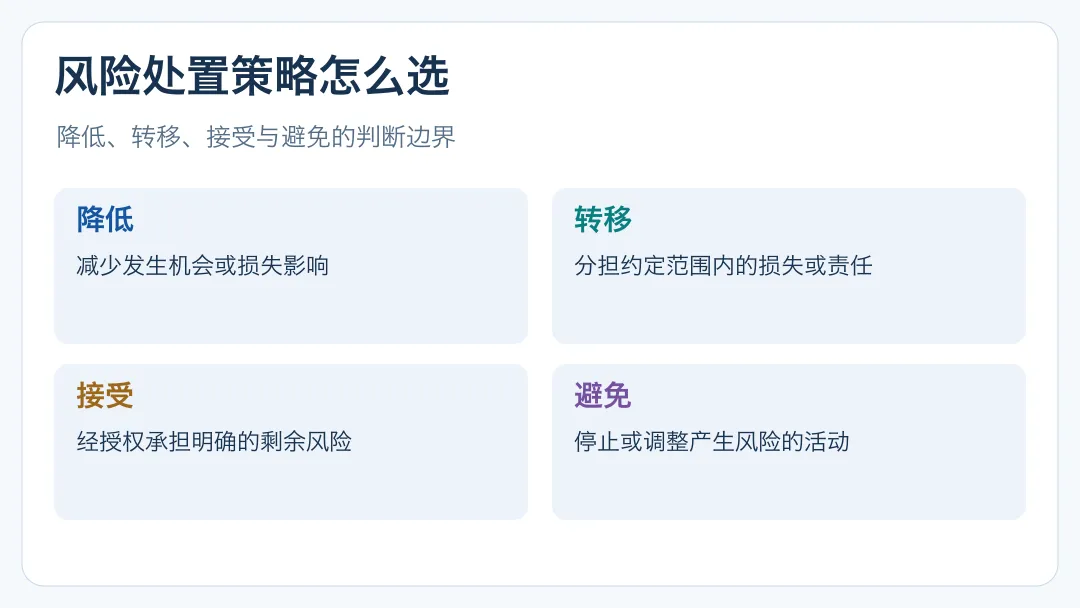
策略名称不能代替方案。写“降低”还要说明减少哪条攻击路径;写“转移”还要说明哪些损失仍由自己承担;写“避免”则要确认风险活动真的停止。
三、降低:措施上线之后,还要验证效果
对供应商高权访问,可以采用限时授权、强认证、会话审计和高危操作复核。不同措施作用不同:强认证减少凭据滥用机会,会话审计帮助追踪,恢复能力减少破坏后的影响。
不要把“购买产品”当成风险降低证据。应测试未授权访问能否被拒绝、临时权限能否到期收回、告警能否及时触发,记录未覆盖的账号和系统。只有结果支持时,才更新剩余风险判断。
方案还要计算维护成本。依靠每天人工核对几千条记录的控制,即使试点通过,也可能因人员不足而失效。选择措施时,同时确认上线负责人和持续运行负责人。
四、转移:写清转移的范围和留下的缺口
保险、赔偿条款和外包服务可用于分担特定损失或工作,但保护范围取决于实际约定。服务商承诺处理故障,并不意味着客户损失、业务停摆和声誉影响都得到覆盖。
评审时逐项核对:承保或赔偿对象、金额上限、自留部分、除外条件、通知期限、举证要求和履约能力。不要把供应商合同中的一句“承担责任”,直接等同于全部风险已消失。
还有一种容易忽略的情况:多个业务把同一风险转给同一家服务商。单份合同看起来合理,企业层面却形成集中依赖。因此,转移之后仍要保留监控、替代安排和自己的响应责任。
五、接受:把知情决定和到期动作同时写下
接受需要说明“为什么现在可以承担”。例如,某旧系统将在近期退役,改造会引入更大中断风险,可以提出限时接受,并配套访问收口、监控和退役里程碑。这个例子不意味着旧系统可以默认豁免。
批准应由具备权限的责任人作出。内部风险接受不能自行免除适用义务;遇到不可接受的边界,应升级处理或调整业务活动。延期也需要重新判断,不能只修改日期。
六、避免:退出活动,也要处理依赖
如果一个对公网开放的旧接口没有业务用途,可以关闭入口并撤销凭据;如果高风险数据没有持续保留价值,可以在确认保留要求后结束相应处理活动。关键是消除该场景的暴露条件。
但停用本身可能带来新风险。关闭接口前要确认调用方,停止服务前要准备替代流程,退出供应商前要处理数据、账号和合同事项。验收时既检查旧风险是否消除,也检查业务是否因退出而受到不可接受的影响。
七、同一场景可以组合处置
继续看供应商远程运维这个示例:先撤销无业务用途的访问,属于避免;保留访问改为限时授权和强认证,属于降低;对可约定的损失责任设置合同安排,属于转移;对验证后仍然存在的有限风险,由授权人员决定是否接受。
组合方案应保留一条完整决策记录。不能由采购写“转移”、运维写“降低”、业务写“接受”,最后三方都认为风险归别人负责。风险责任人需要汇总方案之间的依赖和最终剩余风险。
八、选择方案,按四个问题讨论
成本比较应包含建设、运维、业务摩擦、迁移和退出成本。证据不足时可以先试点,注明假设和不确定性。低成本但无法验证有效的方案,不应仅因便宜排到最前。
九、让决策可以被复核
一份可用的处置决定应能回答:谁在何时批准、基于哪版风险评估、比较了哪些备选方案、预算和责任如何落实、预期效果是什么、由谁验证、剩余风险何时再看。
任务完成与风险关闭要分开判断。措施已经部署,只能说明交付结束;能否关闭或转入接受状态,还取决于验证结果和批准条件。威胁变化、控制失效、合同变更或业务扩展后,应重新打开评估。
真正有效的风险处置,是让业务负责人清楚选择的代价,让执行团队清楚完成标准,也让后续复核能追溯当时为什么这样决定。
十、下一篇预告
下一篇进入《安全治理风险处置计划落地实战:方案比较、责任预算与关闭验证》,把本篇判断框架做成可执行的处置计划和验证记录。
参考来源
NIST IR 8286B:风险优先级与响应选择,2025 年更新 NIST IR 8286A Rev.1:风险识别、估计与登记
