▼ 本文约 2400 字 建议阅读 7 分钟 ▼
日本多家企业连曝客户数据泄露,防泄密软件怎么选?
**一句话导读**:10月6日至7日,日本西铁城、GMO Research & AI、MrMax、H.I.S.等多家企业接连报告客户数据泄露,累计影响超300万人。事件再次验证一个老问题——数据只要以明文形式落地,迟早会成为攻击者的提款机。企业防泄密软件有哪些?怎么选?本文用三道防线思路帮你梳理。
一、事件回顾:三天之内,多家企业接连"开门"
10月6日至7日,日本企业界迎来一波密集的数据泄露通报潮:
- **西铁城(Citizen Watch)**:约10万名客户信息可能外泄,攻击者入侵的是其外包服务商运营的客服咨询服务器,泄露内容包含姓名、地址、电话,以及部分客户在咨询表单中填写的银行卡、信用卡信息。
- **GMO Research & AI**:旗下问卷网站 infoQ 约94.85万条会员记录被盗,涉及姓名、电邮、住址、电话和加密密码;同时约290万日元会员积分被非法兑换为亚马逊礼品卡代码。
- **MrMax**:旗下官方应用和在线商店约173万名会员信息存在泄露风险,涉及会员编号、姓名、电子邮箱和电话号码。
- **H.I.S.集团**:旗下泰国子公司服务器遭入侵,627名客户的护照信息可能外泄。
- 同期还有大和证券、大阪公立大学、雅玛多运输、佐川急便等多家机构披露类似事件。
日本官房长官木原稔在记者会上公开表示"非常重视",要求迅速收集信息、评估损失。值得注意的是,多家涉事企业都将泄露源头指向"外包/供应商服务器"或"第三方运营的 SaaS/应用系统",而非企业自身核心生产系统。
已确认事实与未确认事实:上述企业名称、影响人数、泄露字段等均由共同社(Kyodo News)、时事通信社(Jiji Press)等一线媒体援引企业官方通报报道,属于已确认事实;至于这些事件是否为同一攻击组织所为、是否涉及生成式 AI 辅助攻击,目前日本网络安全企业 LAC 专家指出"无法断定为同一波攻击",社交媒体上关于"AI 进化导致"的说法尚属猜测,不能视为既成事实。
二、共性分析:为什么遭殃的总是"明文数据"?
如果把这一轮日本企业泄露事件抽象成一张图,会发现三个高频关键词:
1. 外包/承包商服务器:西铁城的客服咨询服务器由签约公司 Scala Communications 运营;大和证券也指向外包服务商。企业边界早已从"自家机房"扩展到"乙方服务器"。
2. 消费者-facing 应用/SaaS 平台:MrMax 应用、GMO infoQ 问卷网站、H.I.S. 泰国子公司系统等,都是直接面向客户采集个人信息的入口。
3. 数据以明文或可识别形式存储:姓名、地址、电话、护照号、邮箱,甚至部分银行卡/信用卡信息,都直接可读。
这三点的交集就是:一旦入口失守,数据几乎零成本被拖走。攻击者不需要破解企业核心防火墙,只需要找到一个权限弱、补丁慢、监控少的侧门;一旦进去,看到的就是一张张现成的"数据表格"。
这也解释了为什么企业采购了防火墙、EDR、零信任,却仍然频发泄露——这些设备大多守护的是"网络边界"和"主机安全",而数据本身如果未加密,只要边界上有一个小口子,就会全部外流。
三、企业防泄密软件有哪些?核心看"三道防线"
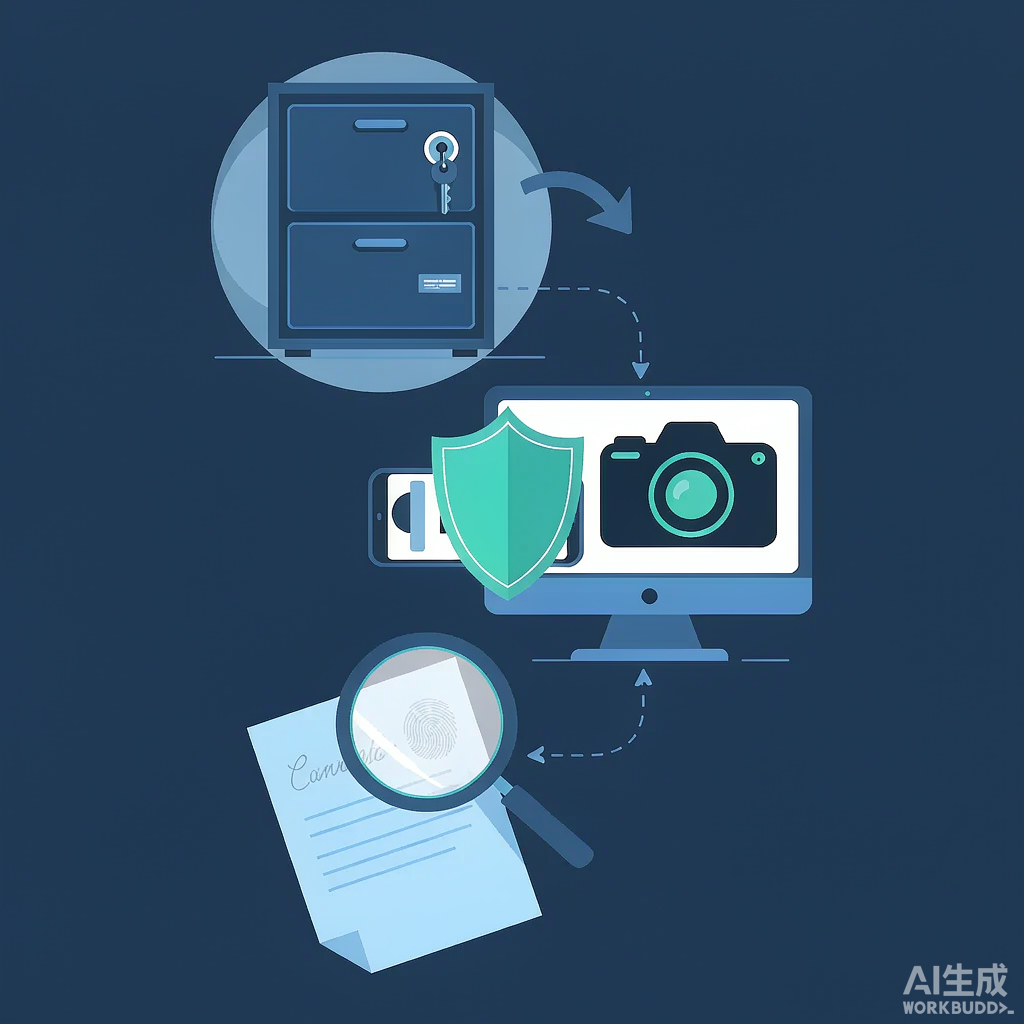
面对这种"入口多、数据明文、事后难追责"的场景,企业防泄密软件应该怎么选?建议回归一个经典框架:三道防线。
| | | |
|---|
| | 内核级透明加解密、分组分级授权、外发审批、离职管控 | |
| | AI 识别手机拍摄行为、毫秒级锁屏、活体检测、外接显示器监测 | 识别率 99.2%、误报 <0.8%、100ms 锁屏 |
| | 屏幕/文档/网页/图片/视频/打印隐形水印,事后批量提取 | |
这套逻辑可以简单记成一句话:源文件流不出 → 屏幕拍不走 → 拍走了也能查到是谁。
第一道:透明加密——让数据"落地即密文"
透明加密的核心价值在于"无感":员工正常打开、编辑、保存文件,完全不影响工作效率;但文件一旦离开授权环境,无论是被复制到 U 盘、发到私人邮箱、上传到网盘,还是被攻击者拖走,都会变成密文。
具体能力上,建议关注:
- **内核驱动级加解密**:不挑应用、不挑文件类型,CAD、Solidworks、源代码、Office 都能自动加密;
- **分组分级授权**:不同部门用不同密钥,领导可查看下级,下级不能反向访问;
- **外发审批与离职管控**:外发文件需走审批,可限定打开密码、有效期、打开次数;离职员工不能带走、不能阅读、不能删除加密文件;
- **文件指纹识别**:防止通过改名、改后缀绕过加密;
- **全程日志审计**:谁访问了、谁外发了、谁打印了,都有记录。
这一轮日本企业的泄露中,如果客户信息在数据库或文件层被透明加密,即使服务器被攻破,攻击者拿到的也只是一堆无法读取的密文,后续贩卖和利用价值会大幅下降。
第二道:屏幕防拍摄——堵住"光学通道"
很多企业只盯着网络出口,却忽略了一个更隐蔽的泄密路径:员工或访客用手机拍摄电脑屏幕。
屏幕防拍摄系统的作用就是实时识别摄像头对准屏幕的行为,并在 100ms 内锁屏。关键指标包括:
- **识别率 99.2%、误报率 <0.8%**:实际部署中误报可低至 0.3%~0.5%;
- **100ms 内锁屏**:拍照者只能拍到锁定保护画面;
- **多角度覆盖**:正面直拍、侧面偷拍、近距离贴拍都能识别;
- **防偷窥与外接显示器监测**:背后有人窥屏自动黑屏,私接显示器、拔除摄像头也会触发锁屏;
- **无感隐蔽取证**:可设置为不黑屏,仅留存拍照者人像和屏幕截屏作为证据。
对于制造业、金融、政务、科研等场景,屏幕防拍摄是对透明加密的重要补充:即使文件本身被加密无法外发,攻击者或内部人员仍可通过拍照把关键信息带走。
第三道:隐形水印——事后溯源到人
再严密的防御也无法保证 100% 不失守。一旦数据以照片、截图、打印件形式流出,隐形水印能提供关键线索。
羽翼隐形水印 SmartMark 采用微观 AI + 对抗训练的新一代盲水印,具有:
- **强抗攻击能力**:可抵抗翻转、压缩、部分截取、多次翻拍、曲面屏、大角度、远距离拍摄;
- **多场景覆盖**:ScreenMark(屏幕)、DocMark(文档)、WebMark(网页)、APPMark(App)、ImageMark(图片)、VideoMark(视频)、PrintMark(打印)。
当企业发现外泄截图或打印件时,通过网页端批量提取或微信小程序一键检测,即可还原泄密账号、姓名、时间、MAC 地址,把追责从"大海捞针"变成"精准到人"。
四、选型对比:透明加密 vs 全盘加密 vs 文件明文
很多企业在"要不要加密"这个问题上犹豫,本质是分不清几种方案的差异。下面这张表可以帮你快速定位。
结论很明确:如果企业的核心诉求是"防止数据被拖走、被拍走、被泄露后追责",单靠全盘加密或边界安全设备是不够的,必须回到数据本身,用透明加密打底,叠加屏幕防拍和隐形水印。
五、企业自查:你的数据真的安全吗?
结合本轮日本企业泄露事件,建议企业从四个维度做一轮快速自查:
1. 数据清单:哪些系统存储客户个人信息、财务信息、证件信息?是否都经过分类分级?
2. 外包/供应商:承包商、SaaS 服务商、运维方是否签署了安全协议?他们服务器上的数据是否加密?
3. 访问入口:面向客户的应用、问卷系统、会员系统、客服系统是否有统一的身份认证、最小权限、日志审计?
4. 终端防护:员工电脑上的敏感文件是否透明加密?是否部署屏幕防拍摄?截图/打印/剪贴板是否受控?
如果以上四项中有一项回答"否"或"不确定",就意味着存在和日本企业类似的泄露风险。
六、写在最后:数据安全不是"买设备",而是"数据状态"
这一轮日本企业泄露潮再次说明,数据安全的本质不是买了多少设备,而是数据本身处于什么状态。明文存储的数据,无论外围堆多少防火墙、EDR、零信任,只要有一个入口被突破,就会像开了闸的洪水一样倾泻而出。
对国内企业而言,与其羡慕别人的"教训",不如趁早把敏感数据从"明文"切换到"密文",同时把屏幕这道光学通道也管住,并预留好事后溯源的能力。三道防线不是可选项,而是高敏感数据防护的标配。
---
深圳市羽翼信息技术有限公司深耕信息安全二十余年,核心产品包括透明加密软件、电脑屏幕 AI 防拍摄系统与隐形水印溯源平台,为党政机关、金融、制造、科研等行业提供"加密防流出、防拍护屏幕、水印可溯源"三位一体的终端数据防泄密解决方案。