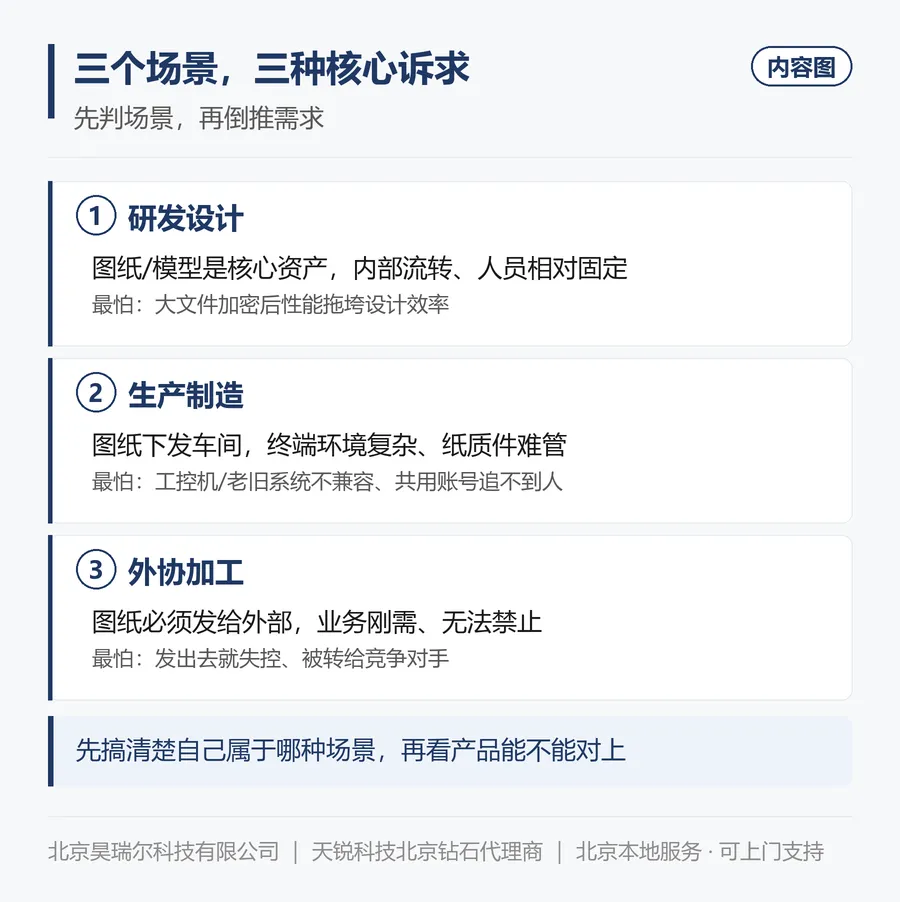
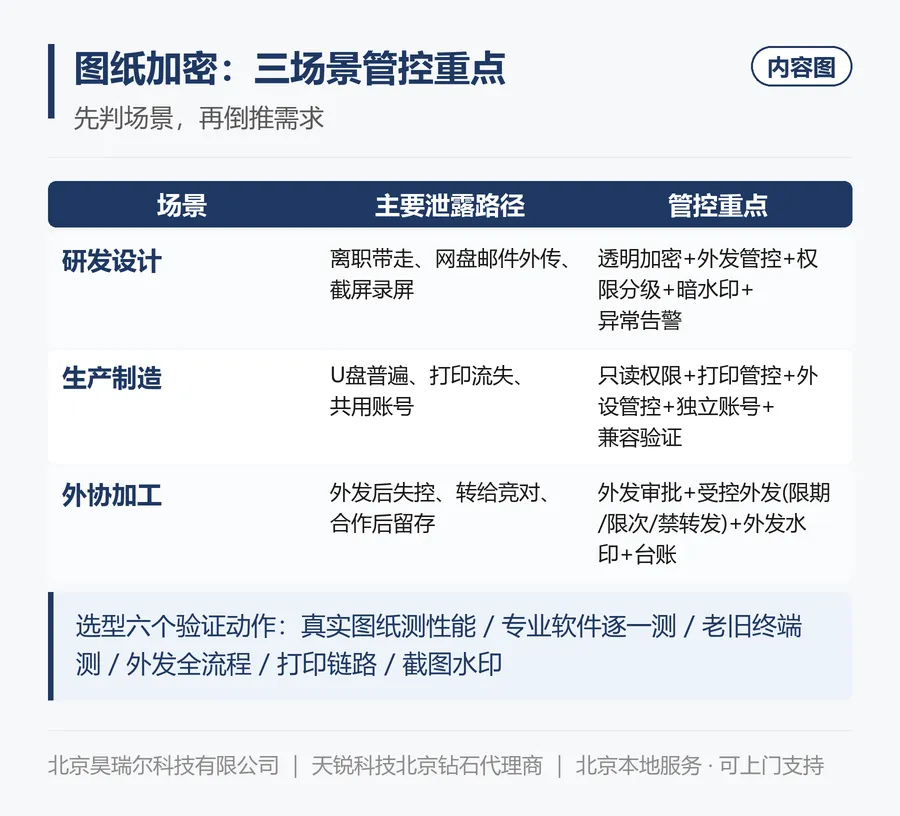
图纸加密选型最常见的错误,是直接比产品参数。正确的顺序是反过来:先判断你的图纸在哪些环节流转、被谁使用、往哪里发,再倒推需要什么能力。本文用三个典型场景说明——研发设计环节、生产制造环节、外协加工环节,各自的泄露路径不同,管控重点也完全不同。文末给出选型时该验证的六个具体动作。
一、为什么不能直接比参数
图纸加密这个品类,各家产品的功能列表看起来都差不多:透明加密、权限管理、外发控制、水印、审计……比到最后往往变成比谁的条目多。
但实际项目里,决定成败的从来不是功能多少,而是"能不能在你这个具体场景里跑得起来"。同样是图纸加密:
• 设计院的问题是图纸要发给甲方、施工方、监理,外发极其频繁
• 制造企业的问题是图纸要下发到车间、要给外协厂加工
• 研发机构的问题是三维模型文件巨大,加密后性能会不会垮
这三个场景对产品的要求差异很大。先搞清楚自己属于哪种,再看产品能不能对上。
二、场景一:研发设计环节
典型特征:图纸/模型是核心资产,主要在内部流转,人员相对固定,但价值密度最高。
流转环节:设计人员创建 → 内部评审 → 版本迭代 → 归档 → 下发生产或交付
主要泄露路径:
• 研发人员离职时带走(最高频)
• 通过个人网盘、邮件把文件传出去"在家加班"
• 源代码与图纸一起被打包带走
• 三维模型被截图、录屏外传
管控重点:
透明加密
优先级:高
说明:落盘即加密,文件离开授权环境不可读。设计人员日常打开、编辑、保存无感知
外发通道管控
优先级:高
说明:U盘、邮件、IM、网盘、网页上传全覆盖
权限分级
优先级:高
说明:按项目组隔离,A项目的人看不到B项目的图纸
暗水印
优先级:中
说明:应对截图、拍照、打印这类"非文件"泄露
异常行为告警
优先级:中
说明:大批量下载、非工作时间访问、离职申请提交后的异常操作
这个场景最需要注意的是性能。三维模型动辄几百MB甚至上GB,加密解密如果影响打开和保存速度,设计人员会强烈抵触。选型时一定要用贵司真实的大文件做实测,不要用厂商准备的小样本。
三、场景二:生产制造环节
典型特征:图纸要从设计部门下发到车间,使用者是一线工艺、质检、生产人员,终端环境复杂(含工控机、老旧系统)。
流转环节:设计归档 → 工艺转换 → 下发车间 → 现场查看 → 质检比对
主要泄露路径:
• 车间终端管理相对松散,U盘使用普遍
• 工艺文件被打印后流失(纸质件最难管)
• 人员流动率高,权限清理不及时
• 车间共用账号,出事追不到具体人
管控重点:
只读权限为主
优先级:高
说明:车间人员通常只需查看,不需要编辑和导出。权限收紧比什么都有效
打印管控
优先级:高
说明:打印审批 + 打印水印 + 打印记录。纸质件是这个场景较难管住的一环
U盘与外设管控
优先级:高
说明:车间终端的U盘使用要有明确策略,宜走加密U盘或审批外发
独立账号
优先级:中
说明:杜绝共用账号,否则日志失去意义
终端兼容性验证
优先级:中
说明:工控机、老旧Windows版本、专用软件环境,必须提前实测
这个场景的坑在兼容性。车间里的设备往往不是标准办公环境:有跑着老系统的工控机、有连着专用设备的终端、有装了自己开发的工装软件的电脑。加密客户端在这些环境上能不能稳定运行,是项目成败的关键,必须在试点阶段逐一验证。
四、场景三:外协加工环节
典型特征:图纸必须发给外部厂商,这是业务刚需,无法禁止。管控目标是"发出去也能受控"。
流转环节:内部审批 → 外发给协作厂 → 对方加工 → 交付验收 → 文件回收或失效
主要泄露路径:
• 外发出去就失控,对方可以随意复制、转发、留存
• 一家外协厂的图纸被转给竞争对手
• 合作结束后,对方仍持有完整图纸
• 多级转包,图纸流转到完全未知的第三方
管控重点:
外发审批
优先级:高
说明:谁申请、发给谁、发什么、为什么,全流程留痕
受控外发
优先级:高
说明:外发的文件可设定打开期限、打开次数、是否允许打印、是否禁止二次转发
外发水印
优先级:高
说明:带上接收方标识的水印,一旦流出可定位是哪个环节
到期失效
优先级:中
说明:合作结束后文件自动失效,不需要依赖对方"自觉删除"
外发台账
优先级:中
说明:记录每一次外发的对象、内容、时间、期限,定期核对
这个场景最难的是平衡。管得太严,外协厂打不开文件、影响交期,业务部门会强烈反弹;管得太松,等于没管。
一个可行的做法是分级:核心工艺图纸严格受控(限期、限次、禁转发),一般加工图纸适度放宽。不要试图用一套策略覆盖所有外发场景。
⚠️ 需要说明:受控外发的具体能力边界(支持哪些策略项、对接收方环境有什么要求)选型时我们会用您真实的接收方环境陪您实测逐项验证——这是 POC 服务的一部分;本文先给方法论。
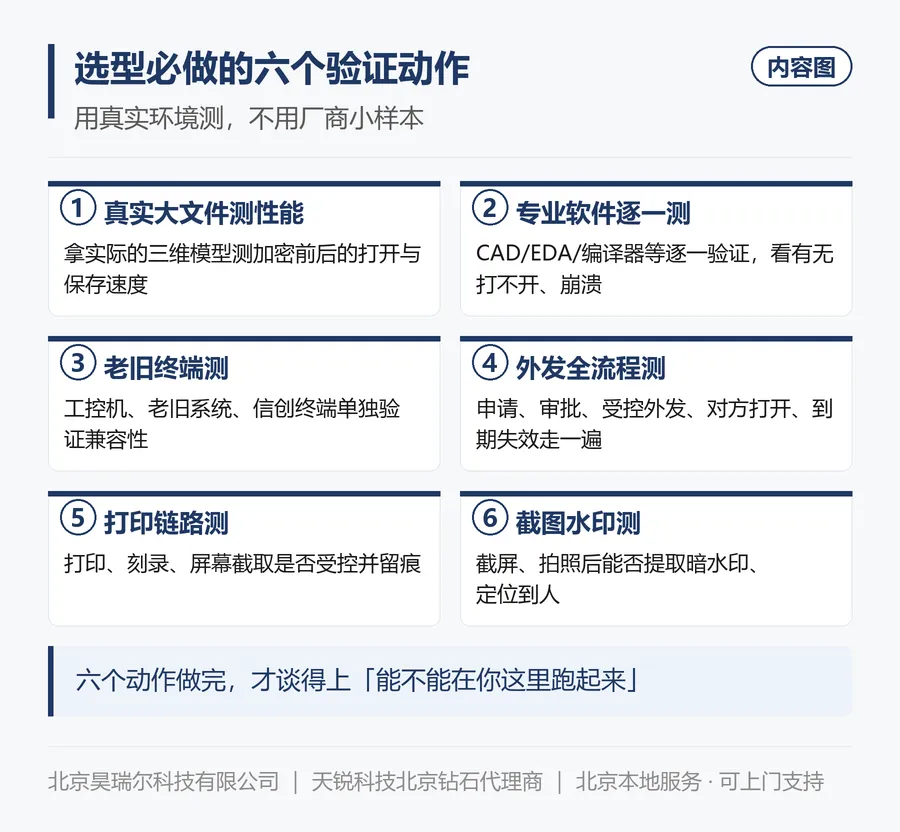
五、选型时该验证的六个动作
不要只看演示,这六件事一定要自己动手:
1. 用贵司真实图纸文件测试,包括体积较大的三维模型,测打开、编辑、保存、另存的耗时
2. 在所有专业软件上逐一测试——CAD、EDA、仿真、CAM,一个都不能漏,这是冲突高发区
3. 在车间/现场的老旧终端上测试,包括工控机和非标准系统
4. 完整走一遍外发流程,从申请、审批到对方打开、到期失效
5. 测试打印链路,包括打印水印效果、打印审批、打印记录
6. 模拟一次截图外传,验证水印能否定位到责任人
这六个动作做完,大概需要 1–2 周。但比起上线后发现问题,这点投入非常值得。建议要求厂商提供 POC 测试环境,在真实环境里跑,不要只在演示环境里看。
六、一句话总结
图纸加密选型,顺序是:场景 → 泄露路径 → 管控重点 → 产品验证,不是"产品参数 → 比价 → 采购"。
先把贵司的图纸流转画出来,标清楚每个环节谁在用、往哪发,需求自然就清楚了。到那时候再看产品,判断力会完全不一样。
我们的产品与服务
同样是图纸加密,不同部门的诉求完全不一样:研发在意性能,生产在意环境兼容,外协在意外发之后还控不控得住。先想清楚自己更怕哪一个。
① 透明加密(绿盾)|管「打不开」
• 功能:自研第四代驱动层加密,落盘即加密;打开、编辑、保存全程无感,非法外发即乱码。
• 优势:驱动层实现而非应用层,兼容 CAD/EDA/编译器等专业软件;支持国密与信创环境。
• 效果:核心图纸、源代码、财务数据始终以密文存放,员工操作习惯不变。
• 适用场景:研发的三维模型往往几十上百 MB。加密放在驱动层完成、落盘即加密,打开编辑不会有明显卡顿——选型时拿你实际在用的模型文件实测一遍更准。
② 全通道外发管控(蓝盾 DLP 数据防泄密系统)|管「拿不走」
• 功能:内容级实时检测,覆盖 U盘/IM/邮件/网盘/AI上传 等全通道;外发需审批,敏感文件可做受控外发。
• 优势:按对象、按内容分级放行,正常业务不误伤;核心机密重点拦截。
• 效果:敏感文件拿不走,正常外发仍走审批通道,业务不停。
• 适用场景:图纸发到外协厂之后,就离开了你的控制范围。外发时做成受控文件:限定打开期限、限定打开次数、禁止转发,文件发出去也还牵着。
③ 水印溯源|给文件系上「缰绳」
• 功能:明水印肉眼可见(震慑)+ 暗水印嵌入文件(截图、拍照、打印后仍可提取)。
• 优势:明暗结合,既震慑又定位,可按接收方加标识。
• 效果:外发出去的文件也追得回源头。
• 适用场景:车间的图纸会被拍照、打印、截图,这类「非文件」形式的泄露靠明暗水印应对:看得见的水印起震慑作用,藏在文件里的水印用来定位到人。
④ 客户端兼容|复杂环境也能上
• 功能:客户端覆盖 Windows / Mac / Linux / 安卓 / iOS / 鸿蒙;服务端兼容银河麒麟、统信等信创环境。
• 优势:多系统混合环境一套管理,不用为兼容性妥协。
• 效果:老旧系统、工控机、信创终端都能纳入统一管控。
• 适用场景:设计院和车间什么电脑都有——工控机、老旧系统、国产信创终端。客户端要能把这些都纳进来,否则总有一批机器管不到。
选型时建议按「你最怕什么」倒推该配哪几样,而不是按产品名单凑功能。
关于落地:产品是标准品,效果取决于策略是否贴合业务。北京昊瑞尔科技有限公司成立于2006年,是厦门天锐科技股份有限公司(证券代码:838408)北京地区钻石代理商,自有售前与技术实施团队,从数据资产盘点、策略规划到部署上线、运维巡检全程自主完成;北京本地服务、可上门支持。需要针对本企业做差距分析的,可以预约上门沟通。