▼ 本文约 2400 字 建议阅读 7 分钟 ▼
安永工单系统外泄客户数据,防泄密软件怎么选
全球四大会计师事务所之一的安永,又一次站上了数据泄露的名单。
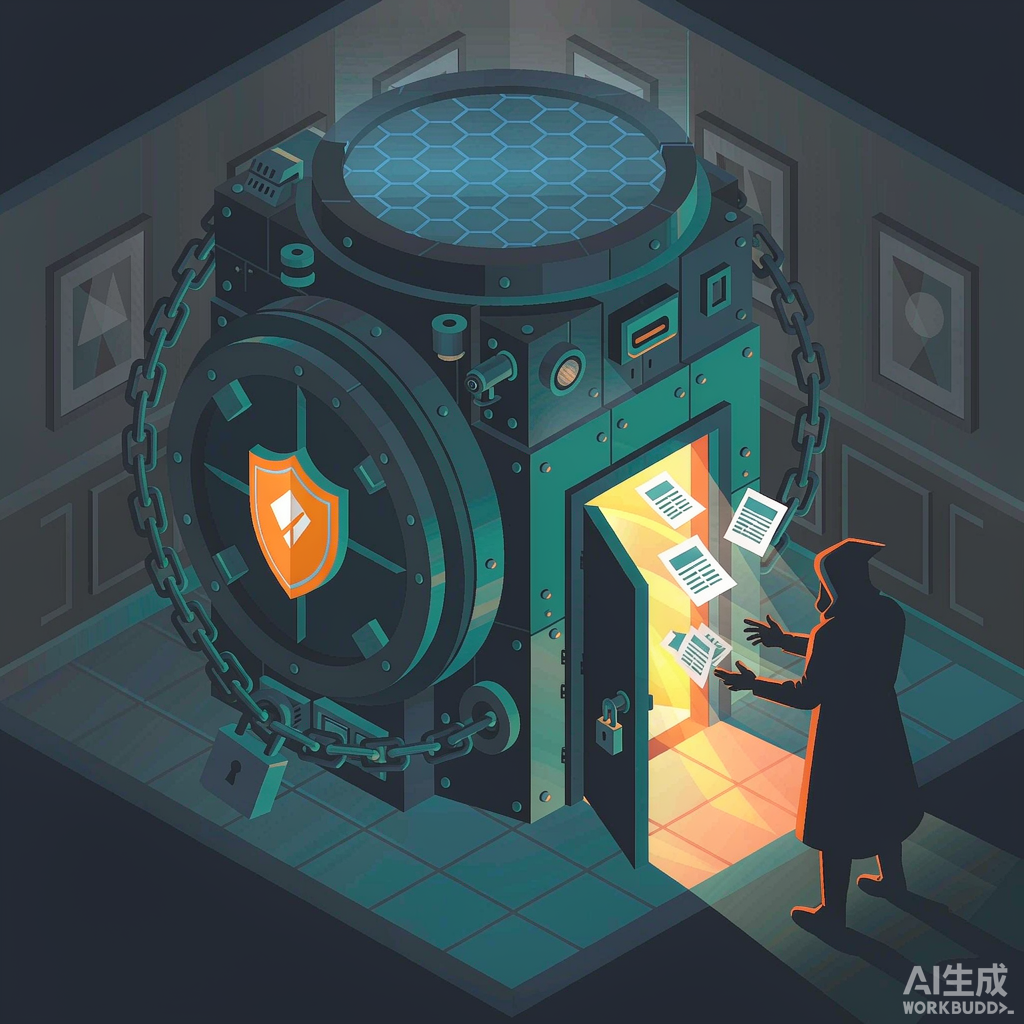
10月7日,这起事件的波及范围进一步扩大:高盛财富管理客户、英国上市对冲基金 Man Group 的客户,其个人与财务信息确认遭泄露。而安永早在7月首次披露时就说明,源头是一个第三方 IT 服务管理平台的软件漏洞——通俗讲,就是员工报修电脑用的工单系统。
不是核心数据库,不是财务系统,不是客户主库。是一个"偏门"。
更值得企业警惕的细节是时间线:未授权访问发生在 3 月 28 日至 4 月 12 日,整整 15 天;而安永直到 4 月 23 日才发现异常——比攻击者最后一次访问晚了 11 天,比入侵开始晚了 26 天。等到通知函寄到受影响者手上,已经是 7 月中旬。
这已经是安永四年内的第三次数据安全事故。三次事故、三种入口、三类场景,暴露的却是同一个结构性问题。
一、黑客没攻"正门",撬的是"偏门"
复盘这起事件,攻击路径朴素得让人不舒服。
安永的 IT 团队使用一个第三方 IT 服务管理平台,用来支持做客户税务相关工作的内部团队。员工通过平台提交支持工单,而工单里往往附带文档——纳税申报表、银行账号、投资持仓明细。
日积月累,这个本该只处理技术故障的平台,变成了囤积海量敏感数据的"影子档案库"。
安永在通知函里的原话很克制:"通过该平台提交的支持工单可能包含涉及客户税务信息的文档。"但安全行业的解读很直接:这不是黑客打赢了安永的核心防线,而是他们根本没去碰核心防线——他们找到了一个没人认真防守的入口。
被拖走的数据包括姓名、住址、税务识别号、银行账号、借记卡与信用卡号、投资持仓信息,以及税务申报文件本身。对身份窃贼来说,这是"无法重置"的一类数据:密码泄露可以改,社会安全号码和税务档案不能。
真正决定损失大小的,往往不是攻击者有多强,而是数据当时是不是明文、放在了谁的手里。
二、非核心系统,为什么最容易变成数据金矿
安永的教训不是孤例。几乎所有中大型企业都存在一类"防护投入洼地"——那些不在核心业务链路上、却天天接触敏感数据的辅助系统。
这张表里没有一个是"核心业务系统"。但它们的共同点是:员工每天都在用,敏感数据每天都在往里流,而安全策略往往没有覆盖到。
Verizon《2026 年数据泄露调查报告》显示,涉及第三方的泄露事件已占全部确认泄露的 48%,同比增长 60%。IBM 同期报告则指出,始于受感染供应商的泄露平均需要 258 天才能识别和遏制,比全球平均的 247 天还多出 11 天——是所有攻击路径中响应最慢的一类。
慢,本身就是损失。
三、比漏洞更难修的,是员工的操作习惯
安永事件里有一个细节被反复引用:员工为了省去二次整理的麻烦,习惯性地把纳税申报表、银行账号、投资持仓明细一股脑打包作为工单附件上传。
这不是恶意,这是效率驱动下的自然行为。也正因为如此,它特别难治理。
技术漏洞可以打补丁,人的习惯改不掉。指望员工每次上传前先判断"这个文件敏不敏感、这个平台该不该接",在真实工作节奏里几乎不可执行。
所以有效的做法不是加强培训、反复强调,而是让技术替员工做这个判断:
- 敏感文件在创建时就已经是密文,无论被拖进工单、聊天窗口还是网盘,脱离授权环境都打不开;
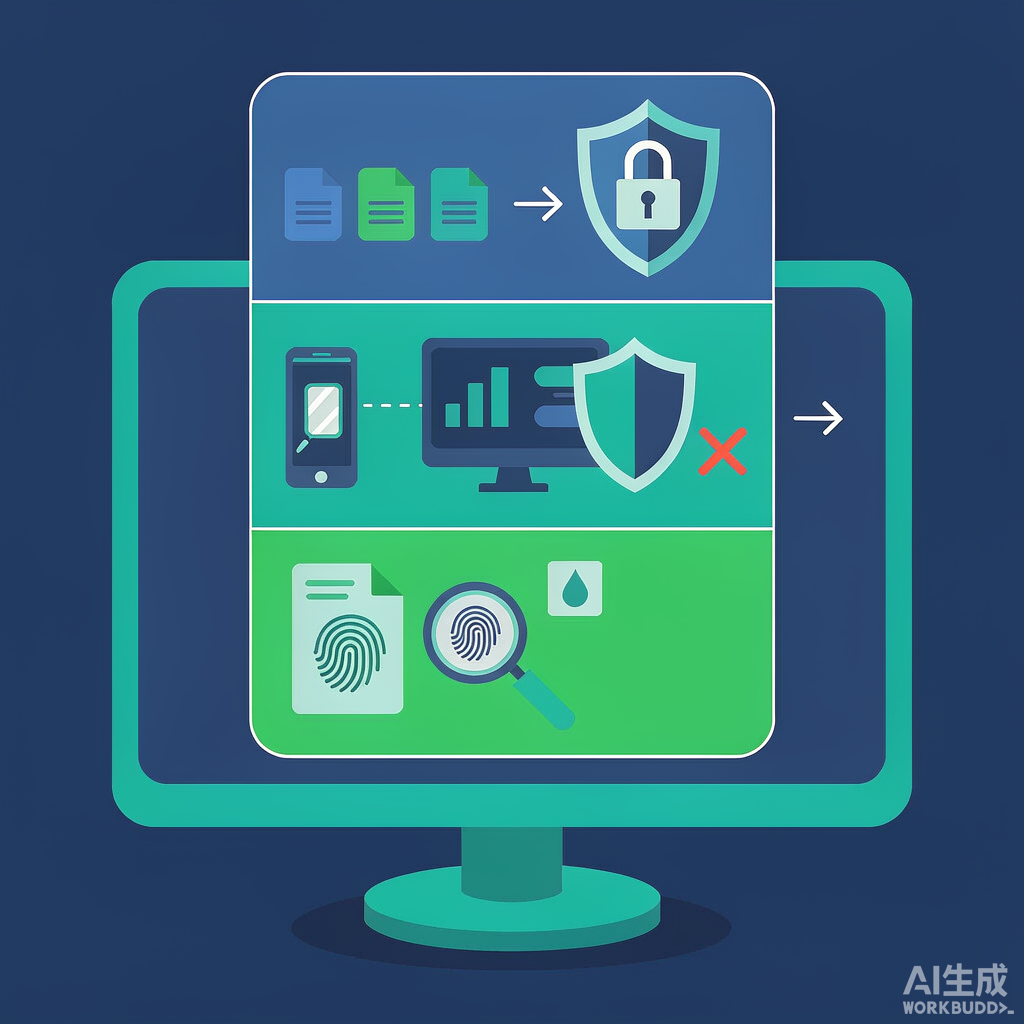
这三条,正是终端数据防泄密的"三道防线"。
四、防护资源错配:钱花在城墙上,数据从排水沟流走
很多企业的安全预算分配是畸形的:核心数据库层层设防、堡垒机、数据库审计、脱敏网关一应俱全;而 OA、工单、IM、网盘这些"辅助工具",往往连基础的权限分级都没做。
攻击者是算账的。当核心系统的攻破成本是 100 万、辅助系统是 1 万,而两者最终通向同一批数据时,选择不言自明。
安永四年三次事故的三个入口——文件传输工具(2023)、云存储配置失误(2025)、第三方工单平台(2026)——没有一次是核心系统被正面攻破。这本身就是答案。
五、企业防泄密软件有哪些?三道防线怎么选
回到企业最关心的问题:防泄密软件有哪些?怎么选?
市面上的产品大致可以分为三类,对应的其实是三条不同的防线,彼此不能互相替代。
| | | | |
|---|
| | 内核驱动级透明加解密,文件创建即加密、打开自动解密;分组分级授权;外发审批;离职管控;U盘/打印/剪贴板管控 | 是否驱动级、是否承诺不损坏文件、是否支持 CAD/源码等大文件 | |
| | AI 视觉识别手机拍摄行为,毫秒级锁屏;防偷窥、活体检测、外接显示器监测、场景模式 | 识别率、误报率、锁屏响应时延、是否支持多角度/贴脸拍摄 | |
| | 微观 AI 盲水印嵌入屏幕/文档/网页,肉眼不可见,从翻拍照片中提取身份信息 | | |
透明加密软件解决的是"文件流出去了也打不开"。以羽翼透明加密软件为代表的一类方案采用内核驱动级透明加解密,文件在创建、保存时自动加密,授权环境内打开自动解密,用户全程无感、不改变工作习惯。它与应用软件和文件类型无关,CAD、Solidworks、UG、源代码等大型文件无需二次开发即可纳入;支持按部门分组管理、按职级分级授权、外发审批与离线出差模式,并对 U 盘、打印、剪贴板、截屏做细粒度管控。其中"100% 不损坏文件"是这类产品最关键也最难做到的承诺——羽翼通过第二缓冲机制实现了这一点。
屏幕防拍照软件解决的是"拍不走"。文件加密得再好,一旦内容渲染到屏幕上,员工举起手机,加密、权限、审计就全部失效。羽翼电脑屏幕 AI 防拍摄系统通过自研 AI 视觉算法(三名博士带队、三年研发)配合专用摄像头识别拍摄行为,识别率 99.2%、误报率低于 0.8%,检测到拍摄后 100 毫秒内锁屏,拍照者只能拍到黑屏。它覆盖正面直拍、侧面斜拍、近距离贴拍,同时具备防偷窥、活体检测(防照片/视频/面具欺骗)、摄像头拔除监测、外接显示器监测等能力,支持 Windows、macOS、Linux 及统信 UOS、麒麟等国产系统,可私有化部署。
隐形水印解决的是"万一出事了能查到谁"。羽翼隐形水印 SmartMark 采用微观 AI 与对抗训练的新一代盲水印技术,肉眼 99% 不可见、员工完全无感,溯源精度 99%、溯源成功率 90%,且抗翻转、压缩、截取、多次翻拍——手机翻拍的照片里依然能提取出水印,还原出泄密账号、姓名、时间、MAC 地址,形成完整证据链。它按防护对象分为 ScreenMark(电脑全屏)、DocMark(Office/PDF 文档)、APPMark(移动应用)、WebMark(OA/ERP/CRM 网页,用户端免安装)、ImageMark(图纸图片版权)、VideoMark(视频)、PrintMark(纸质打印件)七条产品线。
三道防线怎么对号入座
一句话选型逻辑:先加密防流出,再防拍堵光学通道,最后用水印兜底溯源。三者不是三选一,而是递进补齐——加密做得再好,也架不住一张照片;防拍做得再严,也要有事后追责的能力。
六、四步自查清单
与其等事故发生后复盘,不如现在就做这四件事。
第一步:盘一遍"非核心"系统。 把公司里所有能上传附件、能外发文件、能截屏的系统列出来——OA、工单、IM、网盘、表单工具、AI 工具、测试环境。问一个问题:这些平台上的附件,有没有做过分类分级?
第二步:查敏感数据在哪里"沉淀"。 重点看工单附件、群聊文件、网盘历史版本、测试库。多数企业第一次查都会发现,敏感数据的实际存放位置远超预期。
第三步:堵住光学通道。 评估当前是否具备屏幕防拍摄能力。判断标准很简单:找人用手机从正面、侧面、近距离各拍一次屏幕,看系统有没有反应。防止员工用手机拍摄电脑屏幕的软件有哪些?核心就看识别率、误报率和锁屏时延这三个硬指标。
第四步:建立溯源兜底。 对高密级岗位和核心数据环境部署隐形水印,确保任何一次拍照、截图、录屏都留下无法抹去的身份印记。威慑本身就是最有效的防线。
关于羽翼技术
深圳市羽翼信息技术有限公司深耕信息安全二十余年,核心产品包括透明加密软件、电脑屏幕 AI 防拍摄系统与隐形水印溯源平台,为党政机关、金融、制造、科研等行业提供"加密防流出、防拍护屏幕、水印可溯源"三位一体的终端数据防泄密解决方案。