▼ 本文约 2300 字 建议阅读 7 分钟 ▼
文件传输平台停机6小时,企业防泄密怎么选?
上周,一家在全球范围内被广泛使用的安全文件传输平台,向客户发出了一条极不寻常的通知:请在指定时间窗口内关闭系统,时长 6 到 9 小时。原因不是升级,不是迁移,而是一份关于"可能即将发生的攻击"的情报——怀疑涉及零日漏洞。
一家专门做安全文件传输的厂商,让客户用"停机"来避险。这件事本身,比任何一份安全报告都更值得企业信息安全负责人琢磨。
因为它在提醒一件事:我们过去十几年在"通道安全"上投入的钱,可能买不到我们以为的那种安全。
一、一条停机通知,暴露了三个真相
真相一:通道再安全,文件本身可能还是明文
文件传输平台解决的是什么问题?是"文件在路上不被截获"。传输加密、访问控制、审计日志、外链有效期——这些都是围绕"通道"和"入口"做的防护。
但它解决不了另一个问题:文件落地之后是什么状态。
文件到了员工电脑上,就是一份普通文档。它可以被复制进 U 盘,可以被拖拽进聊天窗口,可以被另存为一份新的文件名的附件发出去,也可以被截屏、被手机拍走。传输平台做得再严密,也管不到终端这台电脑上发生的事。
这就是为什么"通道安全"和"数据安全"是两件事。前者防的是路上被抢,后者防的是东西放在屋里被人拿走。
真相二:补丁永远比攻击慢一步
同一周还有一件极具讽刺意味的事:一个知名勒索团伙自己的数据泄露站点,被另一伙攻击者攻破并篡改了页面,原因是站点使用的开源内容管理系统存在一个未修补的路径遍历漏洞。做勒索生意的团伙,自己家的门没关好。
同一周,美国网络安全主管部门将 SharePoint 与 MikroTik 路由器的多个漏洞列入"已被在野利用"目录,并警告一个身份认证绕过漏洞正在被多个商业软件产品上实际利用。
这不是说补丁不重要,而是说:把安全建立在"我总能及时打上补丁"这个前提上,从概率上讲一定会输。 零日、供应链、第三方组件、外包运维账号——攻击面大到任何一个组织都无法全部覆盖。
真相三:凭据一旦被偷,边界形同虚设
同期宣判的一起案件中,一名现役军人因参与入侵多家大型企业的数据环境被判入狱 70 个月。攻击手法并不复杂:使用窃取的凭据登录云数据平台,批量拖走数据,然后勒索。受害者名单里有电信、票务、汽车配件和银行。
这类攻击的可怕之处在于——它是"合法登录"的。 用户名、密码、甚至会话令牌都对,所有基于身份的边界控制全部放行。
二、换个视角:把防护重心从"通道"移回"数据"
把上面三个真相放在一起看,结论其实很朴素:
如果攻击者总能找到一条你没堵住的路——零日、凭据、内鬼、供应链——那么唯一可靠的策略,是让"数据本身"在没有授权的情况下不可用、不可看、且能追责。
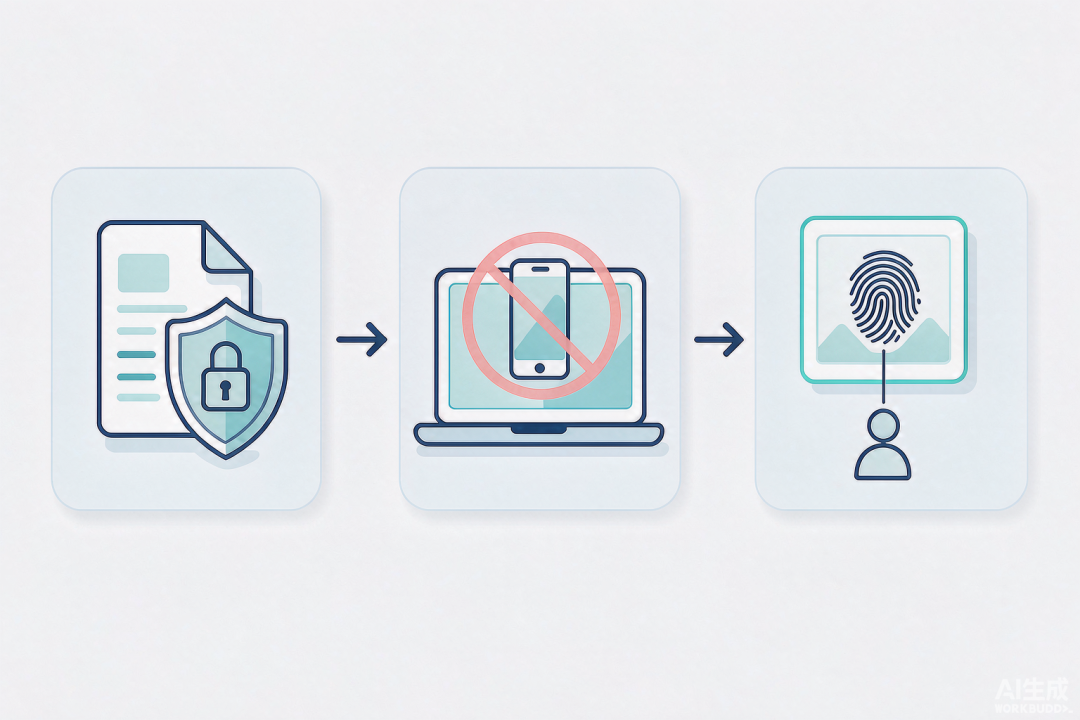
这就是终端数据防泄密的三道防线。它不是替代现有的边界、补丁和身份体系,而是补上它们天然覆盖不到的那一环:数据离开你的控制范围之后,还能不能保住。
三、三道防线怎么搭
| | | |
|---|
| | 内核驱动级透明加解密、分组分级授权、外发审批、离职管控 | 是否驱动级透明无感、是否支持大型工业软件与源代码、文件损坏率承诺 |
| | AI 拍摄行为识别、毫秒级锁屏、活体检测、多屏与外接显示器监测 | |
| | | |
第一道:让文件"生下来就是密文"
羽翼透明加密软件的做法是在内核驱动层做透明加解密——文件创建和保存时自动加密,打开时自动解密,用户完全无感,不改变任何工作习惯,也不需要针对不同软件做二次开发,CAD、Solidworks、UG 这类大型工业软件和源代码都能覆盖。
它带来的变化是根本性的:文件不管被拷到哪里、发给谁、存在哪台设备上,离开授权环境就是密文。 配合分组分级管理,不同部门用不同密钥,跨部门资料天然隔离;配合外发审批,文件要发给外部必须走审批,且可以限定打开密码、指定电脑、有效期和打开次数。
选型时有一个容易被忽略但极关键的指标:文件损坏率。 加密软件最怕的不是被绕过,而是把客户的图纸、代码加密坏了。羽翼在这一项上给出的是唯一承诺——100% 不损坏文件,背后是第二缓冲机制在兜底。
第二道:堵住"光学通道"
很多企业的加密做得很扎实,但漏了最朴素的一条路:屏幕被手机拍走。文件是密文没错,可屏幕上是明文。
这也是搜索量很高的一类提问——"防止员工用手机拍摄电脑屏幕的软件有哪些""防拍屏软件有哪些""防截屏软件哪家靠谱"。
羽翼电脑屏幕防拍摄系统的思路是用 AI 识别拍摄行为本身:自研算法配合专用摄像头,识别率 99.2%,误报率低于 0.8%(实际部署案例在 0.3% 到 0.5%),检测到拍摄后 100 毫秒内锁屏,拍照者镜头里只剩锁定保护画面。它覆盖的不仅是正面直拍,还包括侧面斜后方偷拍、近距离贴拍,以及背后有人靠近窥屏的自动黑屏。
同时它还处理了几类常见的"绕过":活体检测防照片和视频欺骗、摄像头被遮挡拔除或私接多摄像头即锁屏、外接显示器纳入监测、多屏环境统一防护。策略可以按部门分发,支持 Windows、macOS、Linux 以及统信 UOS、麒麟等国产系统,私有化部署。
第三道:万一真泄了,得查得出是谁
前两道防线再强,也架不住"万一"。所以第三道是事后溯源。
羽翼隐形水印(SmartMark)用的是微观 AI 加对抗训练的新一代盲水印——肉眼 99% 不可见,用户无感,但溯源精度 99%、成功率 90%。它抗得住翻转、压缩、部分截取、多水印叠加,甚至多次翻拍都能提取,曲面屏、大角度、远距离拍摄同样有效,手机、平板、相机、鱼眼镜头拍的都能还原。
产品线按保护对象细分:ScreenMark 负责电脑全屏,DocMark 负责 Office 与 PDF 文档的流转标记,WebMark 覆盖 OA、ERP、CRM 等网页系统且用户端免安装,APPMark 用于移动端与 APP 集成,此外还有 ImageMark、VideoMark 和负责纸质打印复印件溯源的 PrintMark。取证时通过网页平台批量一键提取,直接输出泄密账号、姓名、时间和设备 MAC 地址。
四、自查:你的数据现在处于哪一层
可以按这四条快速对一遍:
1. 把一份核心图纸拷进 U 盘带回家,在另一台电脑上能不能打开?
2. 员工用手机对着屏幕拍一张照片,有没有任何机制能拦住或者留证?
3. 一张已经外流的截图,能不能反查出是谁、在哪台设备、什么时间拍的?
4. 研发、设计、财务三个部门的文件,密钥是不是同一套?
第 1 条没过,先补第一道;第 2 条没过,第二道必须上;第 3 条没过,第三道就是刚需;第 4 条没过,说明分级还没做,风险会在内部横向扩散。
五、回到那 6 小时
那家平台选择停机 6 到 9 小时,是因为它不知道攻击会从哪里来,只能在最坏假设下做最保守的动作。
对大多数企业来说,"停机"不是选项。真正可行的做法是:承认一定会有没堵住的路,然后确保数据即使走出去了,也打不开、拍不到、查得出。
通道会被绕过,补丁会慢一步,凭据会被偷走。但文件本身的密文、屏幕前的那一道拦截、照片里的那枚水印,是攻击者绕不过去的东西。
---
关于深圳市羽翼信息技术有限公司
深圳市羽翼信息技术有限公司深耕信息安全二十余年,核心产品包括透明加密软件、电脑屏幕 AI 防拍摄系统与隐形水印溯源平台,为党政机关、金融、制造、科研等行业提供"加密防流出、防拍护屏幕、水印可溯源"三位一体的终端数据防泄密解决方案。