DFMEA、FMECA和FTA怎么选?三种失效分析方法一篇说清
- 更新时间 2026-09-25 14:46:43
感谢您的关注!
做产品风险分析时,DFMEA、FMECA和FTA经常一起出现。由于三者都在研究产品为什么会失效,很多团队容易把它们混在一起:做完DFMEA就不再做FTA,或者在FMEA表中增加一列危害度,就认为完成了FMECA。
其实,三种方法解决的是三个不同的问题:
DFMEA:产品可能出现哪些设计失效? FMECA:这些失效中,哪些最危险、最值得优先处理? FTA:某个严重后果,究竟会通过哪些路径发生?
可以把它们简单理解为:DFMEA负责把风险找全,FMECA负责把重点排清,FTA负责把关键路径拆透。
一、先把三者分开
DFMEA和FMECA通常先建立产品的结构和功能关系,再从具体失效向上分析影响。产品结构可以从系统逐层分解到子系统、组件和零件,但失效影响通常从当前焦点要素向上一级传播。
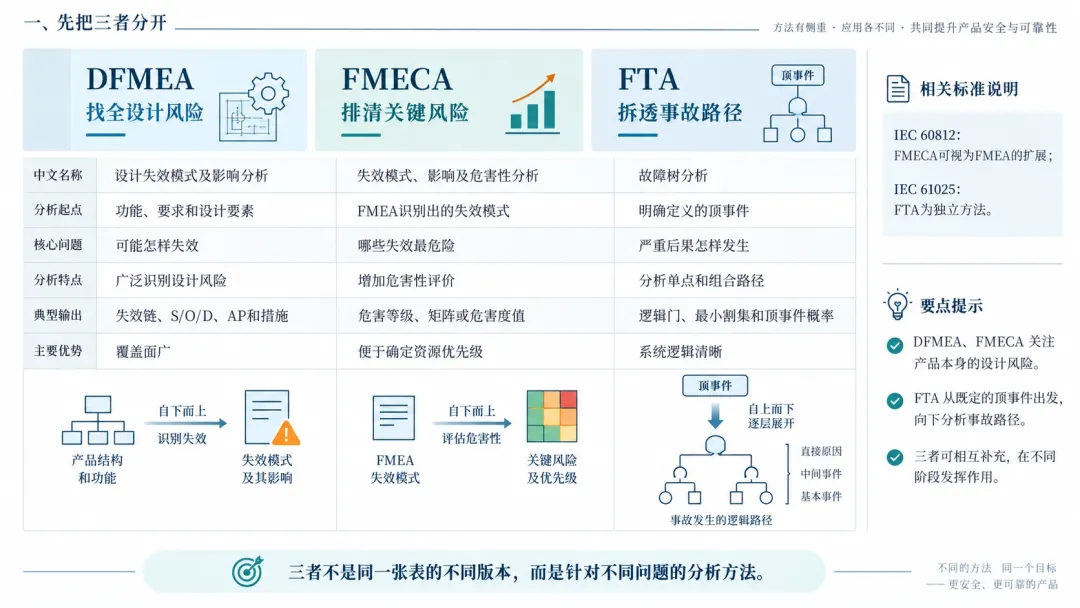
FTA的方向则正好相反。它先确定一个不可接受的系统后果,再向下追问:哪些事件单独发生或组合发生,会导致这个后果?
IEC 60812将FMECA作为FMEA的扩展形式,FTA则由IEC 61025等标准单独规定。由此可以看出,三者不是同一张表的不同版本,而是针对不同问题的分析方法。
二、DFMEA:把风险找全
DFMEA中的“D”代表Design。它主要用于识别产品设计本身可能产生的风险,并推动设计预防。
其基本失效链是:失效原因 → 失效模式 → 局部影响 → 上一级影响 → 最终影响
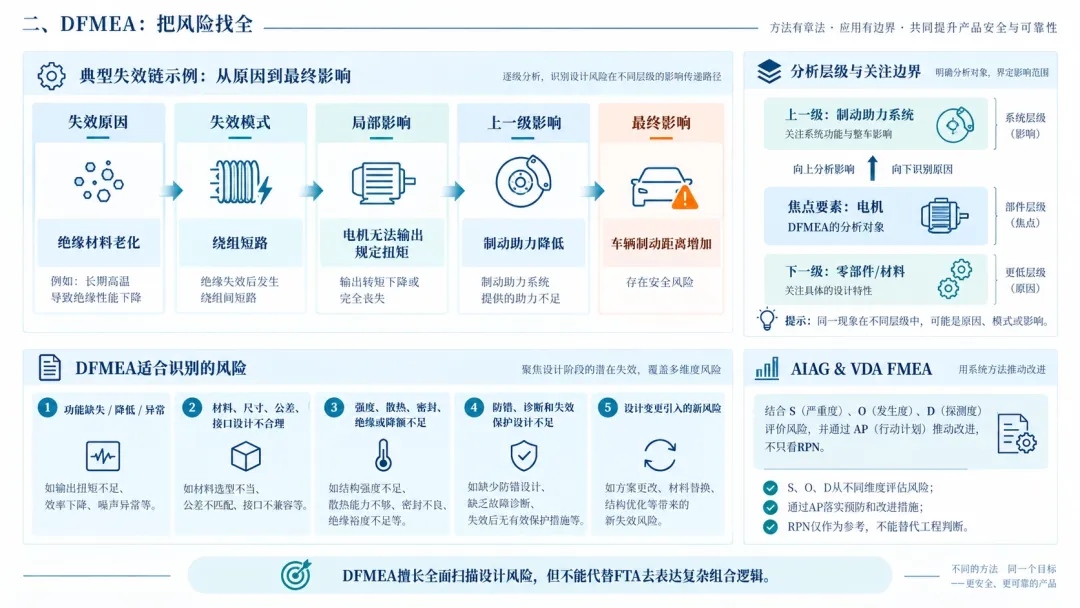
以电动制动助力系统为例,电机绕组绝缘老化后可能发生短路,导致电机不能输出规定扭矩,最终造成制动助力降低。
这里最容易混淆的是失效原因、失效模式和失效影响。三者并不是固定标签,而是取决于当前分析的焦点要素。
如果分析对象是电机:
绝缘材料老化可能是失效原因; 绕组短路可能是失效模式; 无法输出扭矩可能是失效影响。
如果分析对象上升到制动助力系统,电机绕组短路又可能成为系统功能失效的下一级原因。
因此,开展DFMEA前必须先确定分析范围和层级。否则,同一个问题可能在不同表格中被反复记录,也可能在系统与零件之间失去关联。
DFMEA适合识别以下风险:
功能缺失、功能降低或功能异常; 材料、尺寸、公差和接口设计不合理; 强度、散热、密封、绝缘或降额不足; 防错、诊断和失效保护设计不足; 设计变更引入的新风险。
在AIAG & VDA FMEA方法中,团队使用严重度、发生度和探测度评价风险,并通过行动优先级AP推动改进,而不是只根据RPN大小决定是否采取措施。
DFMEA的优势是覆盖面广,但它不擅长清楚表达多个事件之间的“与、或”关系,也不能仅凭S、O、D评分计算某个系统事故的发生概率。
所以,DFMEA适合做设计风险的全面扫描,却不能代替FTA。
三、FMECA:把重点排清
FMECA中的“C”代表Criticality,即危害性或危害度分析。
它不是简单地在FMEA后面增加一列严重度,而是在已识别失效模式的基础上,进一步判断哪些失效最关键,有限的可靠性资源应该优先投入在哪里。
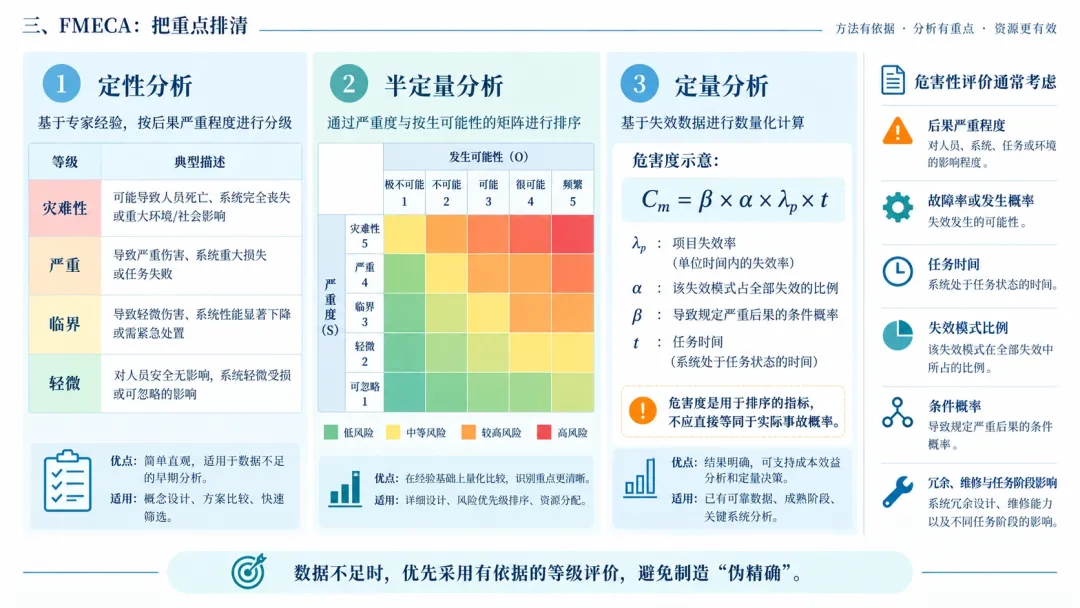
危害性评价通常考虑:
失效后果有多严重; 失效发生的概率或故障率有多高; 设备需要运行多长时间; 某失效模式占全部失效的比例; 该失效是否一定会造成规定的严重后果; 冗余、维修和任务阶段是否会改变风险。
FMECA可以采用三种方式:
定性分析:按灾难性、严重、临界、轻微等等级分类; 半定量分析:使用严重度和发生可能性组成危害度矩阵; 定量分析:引入故障率、任务时间和条件概率。
在经典任务型定量FMECA中,某失效模式的危害度可采用类似下式计算:
其中:
为焦点项目在规定条件下的失效率; 为该失效模式占全部失效的比例; 为该失效模式导致规定严重后果的条件概率; 为任务时间。
需要注意,这不是所有FMECA都必须使用的统一公式。它依赖失效率、任务时间和失效比例等基础数据,计算结果是危害度指标,不能直接当作实际事故概率。
如果数据来源不可靠,计算出再多小数位也没有意义。数据不足时,与其制造“伪精确”,不如采用有依据的等级评价,并明确判断依据和不确定性。
因此,FMECA更适合航空航天、医疗器械、能源装备、轨道交通等高可靠性或任务关键型产品,用于确定关键项目、冗余方案、验证强度和可靠性改进顺序。
四、FTA:把路径拆透
FTA不从每个零件开始,而是先定义一个不可接受的顶事件,再逐层向下寻找导致它发生的事件和组合。
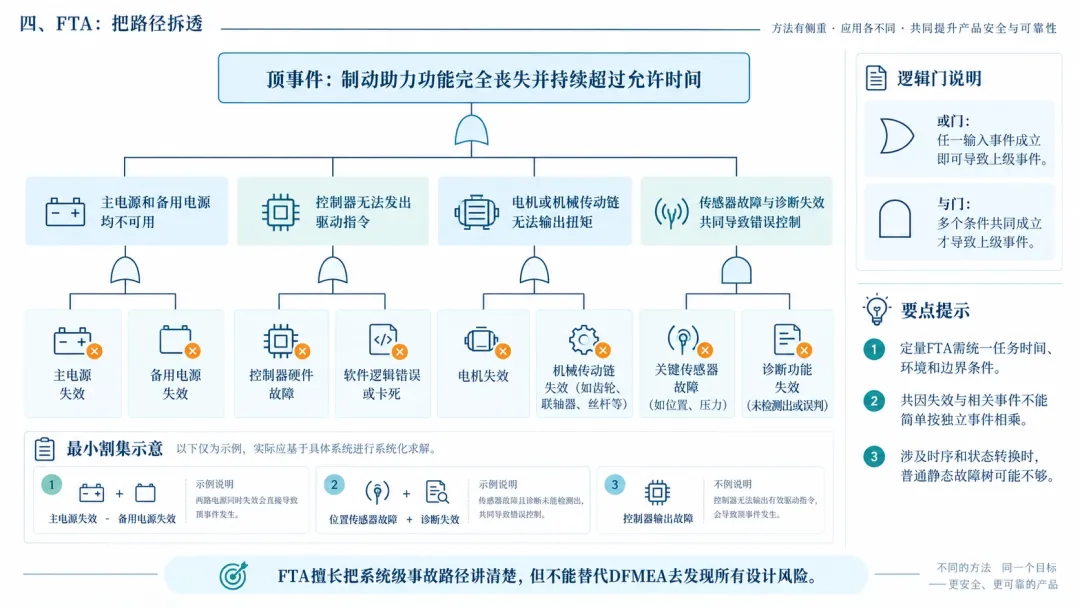
顶事件必须清楚具体。与其写“制动系统失效”,不如写成:车辆在规定运行条件下,制动助力功能完全丧失并持续超过允许时间。
接下来再分析可能的原因路径,例如:
主电源和备用电源均不可用; 控制器无法发出驱动指令; 电机或机械传动链无法输出扭矩; 传感器故障与诊断失效共同导致错误控制。
FTA主要使用两种逻辑门:
或门:任一输入事件成立,就足以导致上级事件; 与门:所有输入事件在规定分析条件下均成立,才导致上级事件。
与门表示逻辑条件共同成立,不等于事件必须在同一时刻发生。两个冗余通道即使先后失效,只要在同一任务阶段内都处于失效状态,也可能造成系统功能丧失。
如果风险与事件先后顺序、系统状态转换或维修过程有关,普通静态故障树可能不够,需要使用动态故障树、马尔可夫模型等方法补充分析。
FTA还可以识别最小割集,也就是能够导致顶事件发生的最小基本事件组合。通过最小割集,可以找出单点故障、冗余薄弱环节和风险贡献较大的失效路径。
进行定量FTA时,基础事件数据必须使用一致的任务时间、运行环境和边界条件。对于共因失效和相关事件,也不能简单假设相互独立后直接相乘。
FTA的优势是能够把系统级逻辑讲清楚,但它只围绕已经定义的顶事件展开,不能保证发现所有其他失效。因此,FTA同样不能代替DFMEA。
五、到底怎么选
选择方法时,不要先问“客户要求做哪张表”,而要先明确项目需要解决什么问题。
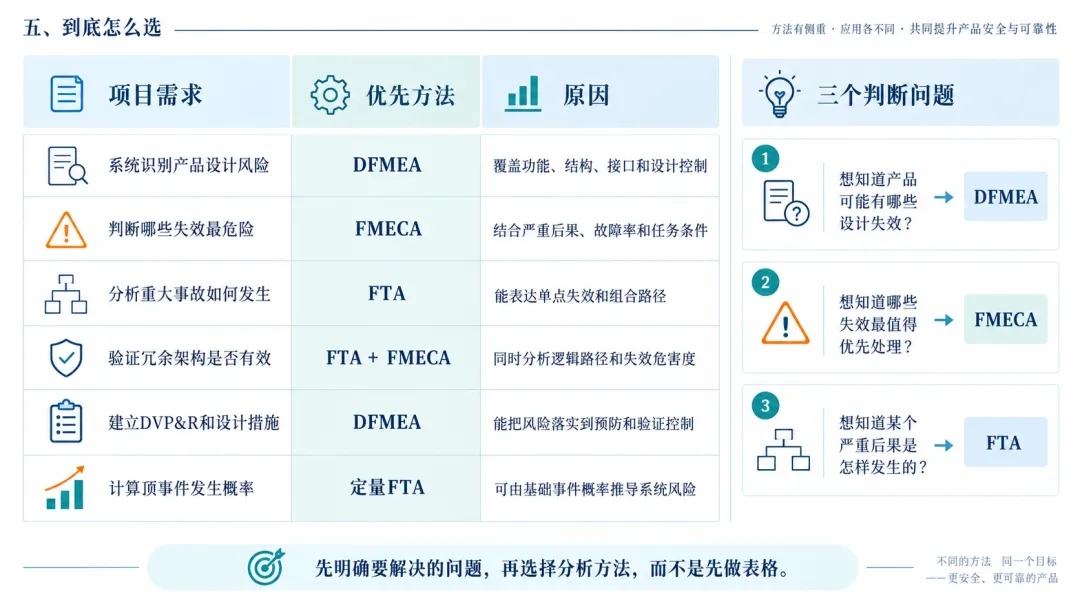
可以用三个问题快速判断:
想知道“产品可能有哪些设计失效”,优先做DFMEA; 想知道“哪些失效最值得优先处理”,优先做FMECA; 想知道“某个严重后果是怎样发生的”,优先做FTA。
六、三者如何配合
复杂产品通常不能只选一种方法,更有效的做法是让三者相互补充。
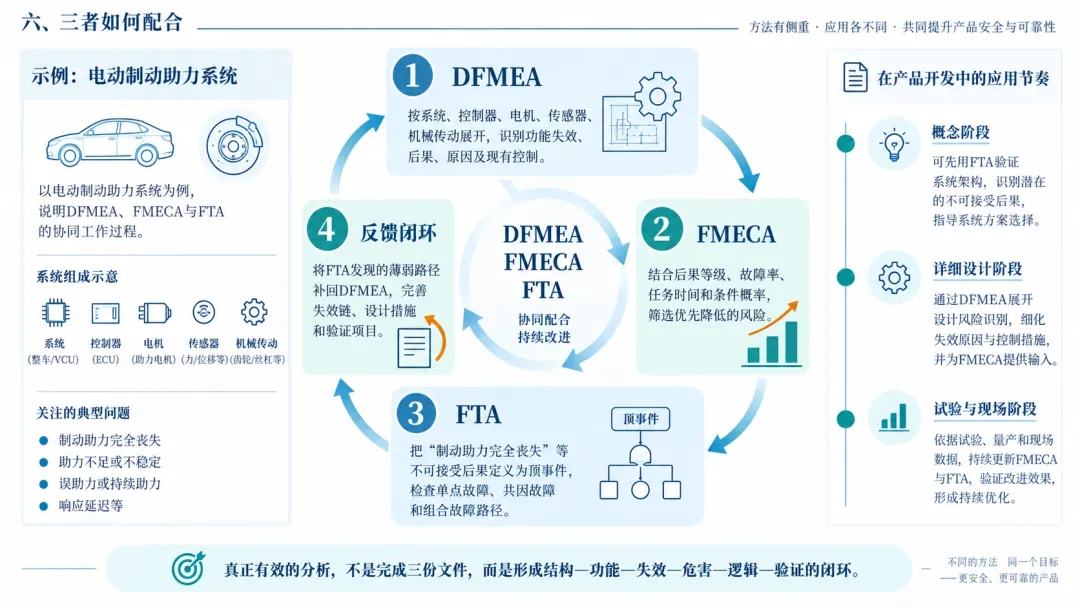
仍以电动制动助力系统为例。
第一步,使用DFMEA按照系统、控制器、电机、传感器和机械传动结构展开,识别功能失效、后果、原因及现有控制。
第二步,对重要失效模式开展危害性分析,结合后果等级、故障率、任务时间和条件概率,筛选需要优先降低的风险。
第三步,将“制动助力完全丧失”等不可接受后果定义为FTA顶事件,检查哪些单点故障、共因故障或组合故障能够导致该事件。
第四步,把FTA发现的薄弱路径反馈到DFMEA。如果故障树中出现DFMEA没有覆盖的接口、原因或组合风险,就应补充失效链、设计措施和验证项目;DFMEA发现的高严重度影响,也可以转化为新的FTA顶事件。
这并不是固定的单向流程。概念阶段可以先用FTA验证系统架构,详细设计阶段再通过DFMEA展开风险,后续根据试验和现场数据反复更新。
七、避免三个误区
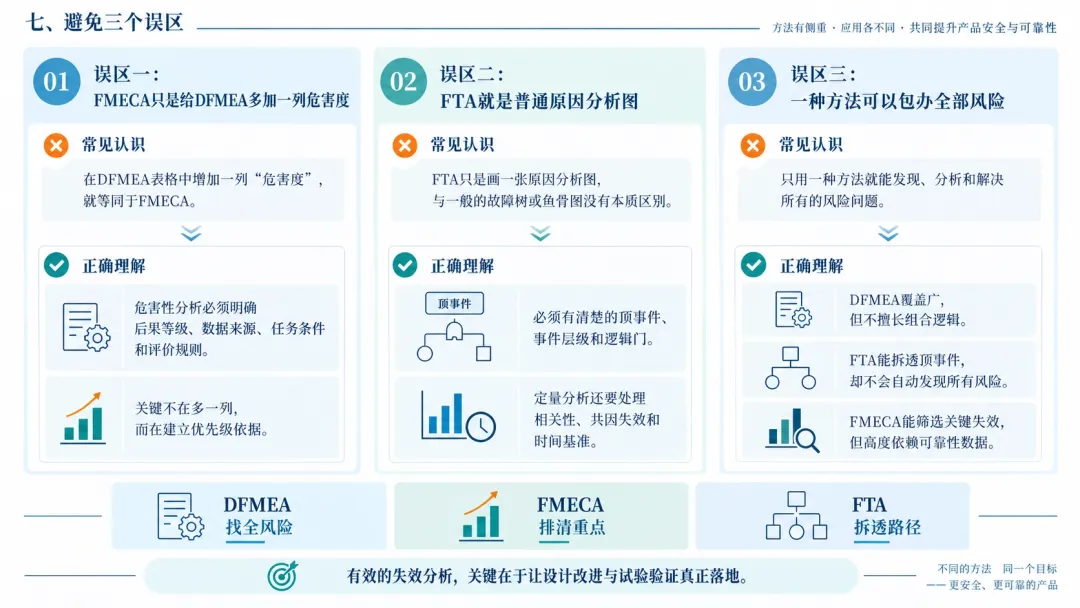
第一,不能把FMECA理解为“DFMEA增加一列危害度”。真正的危害性分析必须明确后果等级、数据来源、任务条件和评价规则。
第二,不能把FTA画成普通原因分析图。故障树必须有清楚的顶事件、事件层级和逻辑门,定量分析还要处理相关性、共因失效和时间基准。
第三,不能用一种方法包办全部风险。
DFMEA覆盖广,但不擅长表达组合逻辑; FTA能够深入分析顶事件,却不会自动发现所有风险; FMECA能够筛选关键失效,但结果高度依赖可靠性数据。
真正有效的失效分析,不是完成三份文件,而是让产品结构、功能、失效模式、危害度、系统逻辑和验证措施形成闭环,并最终落实到设计改进和试验验证中。
推荐阅读:
