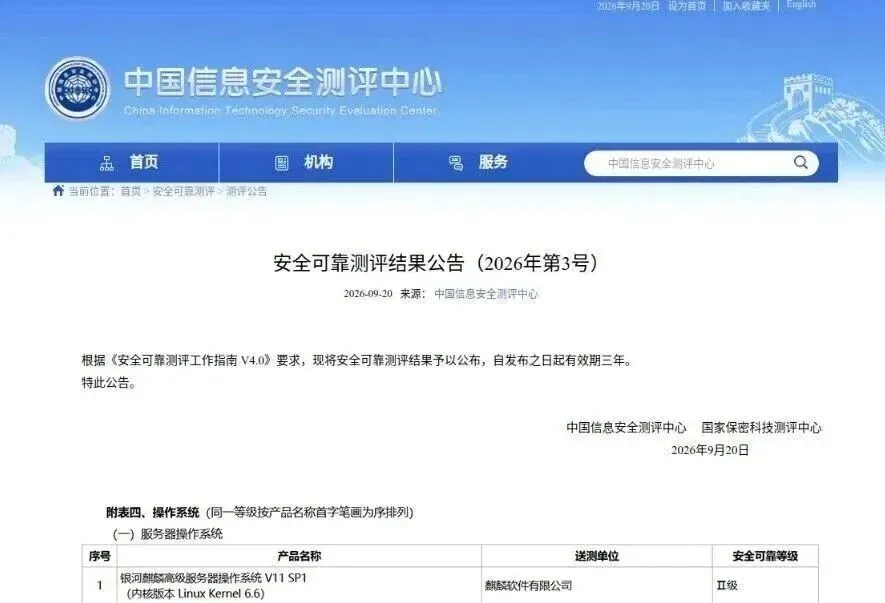
9月20日,中国信息安全测评中心与国家保密科技测评中心联合发布《安全可靠测评结果公告(2026年第3号)》,银河麒麟高级服务器操作系统V11 SP1通过Ⅱ级评定。在服务器操作系统赛道,这是首次。
通过Ⅱ级评定的硬实力
安全可靠测评不是行业协会发奖状,人人有份的表彰大会。它是面向CPU、操作系统、数据库、AI芯片等基础软硬件的国家级权威评价,测的是真本事,发的是硬门槛。Ⅱ级并非送测就有。翻遍以往的公告,目前服务器操作系统通过Ⅱ级的只有银河麒麟。
银河麒麟率先撞线,归根结底,是几十年如一日的硬功夫,在服务器端和桌面端两大市场均位列中国厂商第一,旗下操作系统产品连续15年保持中国Linux市场占有率第一,深耕党政、金融、能源、通信、交通这些关键领域。
这组数据的意义,不能只读成卖得多。用得多、用得久,本身就是一种技术能力。操作系统是典型的实践性工程——用户规模越大,暴露的真实场景越复杂;部署时间越长,遇到的边角问题越多。发现问题、反馈问题、修复问题、验证修复,这个循环跑得越密,产品迭代得越快。市场占有率第一的真正价值,在于麒麟拥有全行业最大的“实战试验场”,技术提升是螺旋式滚出来的,不是实验室里闭门造出来的。
而安可测评核验的,恰恰就是这种长期技术迭代能力和服务保障能力。Ⅱ级要回答的问题从来不是“你这一次做得好不好”,而是“你能不能十年不断供、不停更、不撂挑子”。
安全评测进入动态监管时代
过去,操作系统安全评测本质上是一次性认证——送测、过审、拿证,从此证书裱在墙上,产品躺在功劳簿上。这种静态认证模式有个先天缺陷:它假定安全状态是凝固的,而现实恰恰相反。
要知道,代码是人写的,人写的代码就免不了漏洞。技术迭代从不停止,安全攻防更是此消彼长的动态博弈——测评那一刻没有漏洞,不代表三年后没有;今天的攻击手段打不穿,明天的攻击路径未必绕不过。用一张几年前的“体检报告”证明今天的健康,本身就是个伪命题。旧的安全测评无法应对新的安全形势,这是静态认证模式被淘汰的根本原因。
制度层面已经给出回应。根据《安全可靠测评工作指南(V4.0)》的规定,测评结果有效期三年。
动态监管利好银河麒麟
很显然,安全评测已经从一次性认证转向动态监管。
对头部厂商而言,Ⅱ级不再是可以躺上去的台阶,而是一张有效期为三年、随时可能过期的通行证。产品必须持续更新,技术必须持续迭代,服务保障必须持续兑现——测评等级从“终点奖杯”变成了“年度考核”。
对行业而言,动态监管是一台加速淘汰的筛子。那些靠一纸认证吃十年的凑数式信创产品,失去了生存土壤;那些缺乏自我迭代能力、没有持续研发投入的厂商,会在复核环节被逐一筛出。安全可靠测评的门槛,不再设在入场那天,而是贯穿产品的整个生命周期。
说到底,动态监管改变的不只是测评规则,更是行业的竞争逻辑:过去拼的是“一次突破”,现在拼的是“持续领先”;过去比的是谁能拿到证书,现在比的是谁配继续持有证书。
对真正做事的厂商,这是公平;对滥竽充数的玩家,这是丧钟。
基础软硬件一体化稳步推进
真正的信息安全是体系安全,是CPU、操作系统、数据库、中间件、应用软件的一整套体系。正是因此,在本次公告中,CPU、AI芯片、数据库也位列其中。这份名单折射出本土信息产业已经初步形成了自己的软硬件体系,CPU、AI芯片、操作系统、数据库,全部有了国家标尺下的坐标。
CPU和操作系统是数字基础设施的根基,本次银河麒麟V11 SP1通过Ⅱ级评定不是终点线,而是再接再厉的里程碑。